
 #1
Ferramentas para analisar e proteger firmware, microcontroladores e componentes de hardware de baixo nível.
Recomendado pelo Kitploit
 engrbilal992/deaddialect
Uma ISA RISC-V única por sessão — cada inicialização fala um dialeto diferente. Binários antigos tornam-se inválidos. Malware não pode persistir.
 yt2w/cve-2025-9961
Exploit para TP-Link AX10/AX1500 de estouro de buffer de pilha no CWMP (TR-069) possibilitando execução remota de código via ret2libc com bypass de…
 419066074/cve-2021-40859
Auerswald COMpact 8.0B Exploit de backdoors
 lakwsh/cve-2020-8597
Exploit para CVE-2020-8597 direcionado a roteadores RM2100, fornecendo código de prova de conceito para execução remota de código via estouro de…
 retr0reg/tenda-ac8v4-rop
Exploits para estouro de pilha no Tenda Ac8v4 para Execução Remota de Código via Mipsel Ropping (CVE-2023-33669 - CVE-2023-33675)
 xun404/spd_dump-macos
Gravador BootROM/FDL da UNISOC para macOS: spd_dump com patch para CVE-2022-38694 exec_addr2, referência de protocolo, regras de partição,…
 dgh05t/zer0con_2026_attacking_apple_dcp
Repositório de pesquisa detalhando técnicas de exploração contra o Display Co-Processor (DCP) da Apple, incluindo análise de firmware e vetores de…
 pqsec/uboatdemo
Um servidor de demonstração para CVE-2016-3955 (UBOAT)
 rianhanft/marauderbox
A fork of the marauder firmware with Nyan box capabilities
 nikitapbst/cve-2019-6260
Ferramenta de depuração de hardware de baixo nível e avaliação de segurança para interfaces AHB do BMC ASPEED. Sonda interfaces PCIe, LPC e UART para…
 doctormord/philips-pm-5139-5138a-5136-firmware-project
Engenharia reversa de firmware dos geradores de função Philips PM5139 / PM5138A / PM5136: emuladores 8051 usados como instrumentos de medição, 35…
 elevenpaths/devicepairedtool
Ferramenta para testar e auditar a segurança do pareamento de dispositivos Bluetooth, identificando vulnerabilidades em protocolos de pareamento sem…
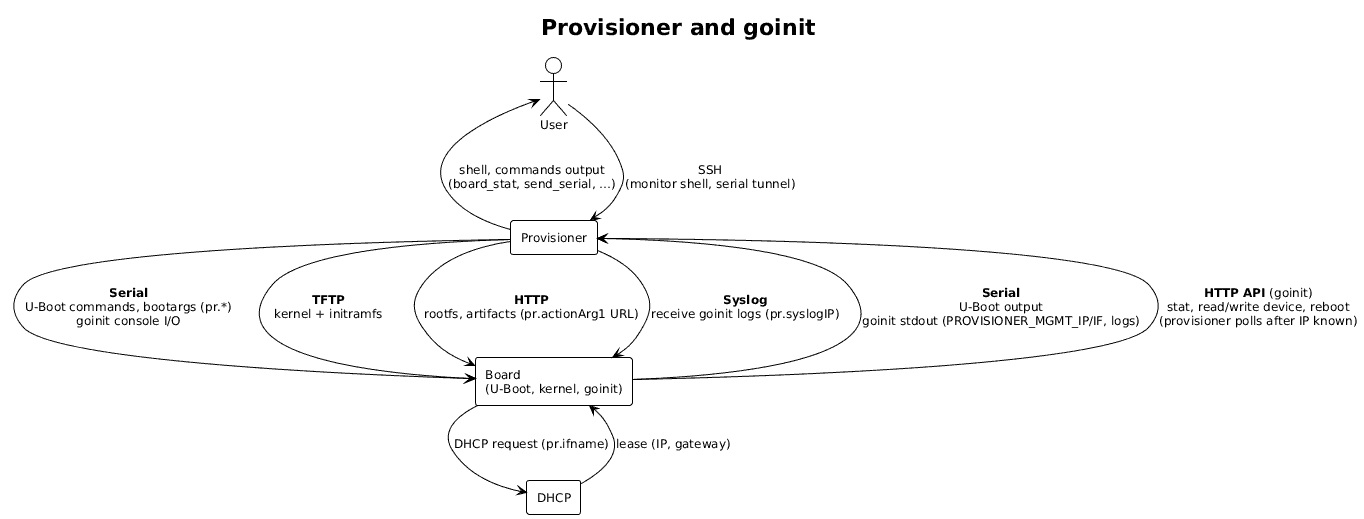 alessandrocarminati/provisioner
Sistema de provisionamento e compartilhamento para SBCs
 babyshen/routeros-cve-2018-14847-bytheway
By the Way é um exploit que permite um shell root em dispositivos Mikrotik rodando versões do RouterOS:
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | Kit de ferramentas de Execução Remota de Código Não Autenticada.
 sunrayvision/vision-msi-thermal-control
MSI Modern 15H AI C1MGT-096IT Gerenciamento térmico no Linux - Controle EC com engenharia reversa com perfis de ventoinha e limite de bateria
 murrez/cve-2026-100740
PoC em Python para CVE-2026-100740, uma escrita fora dos limites no L2TP Host Name AVP em D-Link DIR-895L A1_102b07 tunnel_set_params. Identifica o…
 minanagehsalalma/zyxel-cve-2021-35036-super-admin-password-leak
Artigo sobre exposição de credenciais de super-admin da Zyxel em firmware de CPE/ONT/LTE/5G, com um laboratório adaptado de genpass do VMG8825-B50B.








