
 #1
Ferramentas para analisar e proteger firmware, microcontroladores e componentes de hardware de baixo nível.
Recomendado pelo Kitploit
 0ct0sec/m5porkchop
Oh não! Alguém colocou um RPG em um sniffer de pacotes
 nikameru/nxboot
Ferramenta de injeção de payload para consoles Nintendo Switch vulneráveis ao CVE-2018-6242 ("Fusée Gelée")
 264312431/picohaxx
Um exploit de kernel para dispositivos Pico 4 baseado na cve-2023-33107.
 nnonickreal/openqore
Libere todo o poder dos seus fones de ouvido baseados em BES! :)
 uofw/uofw
O FirmWare Oficial não oficial, um projeto completo de engenharia reversa do firmware mais recente do PSP
 kavan00/android-projector-c2-malware
Análise de uma rede c2 de beamers chineses - SilentSDK-Analysis
 creeeeger/cve-2024-56426
Um PoC da vulnerabilidade CVE-2024-56426.
 flex36ty/ps5-pihost
Servidor Web de Exploit para PS5 em um Raspberry Pi Alimentado pela Porta USB do PS5
 at0m-b0mb/specter-flipperzero
Specter — leitor/skimmer NFC passivo de 13,56 MHz e varredura de bugs para o Flipper Zero. Medidor de EMF de contravigilância usando o chip NFC…
 fabriziosalmi/aimp
Um protocolo de rede sem servidor projetado para sincronização de estado resiliente entre agentes autônomos em redes fragmentadas e de baixa largura…
 foxboron/attezt
Um servidor CA TPM device-attest-01 de código aberto
 fkie-cad/fact_core
Ferramenta de Análise e Comparação de Firmware
 aeromodes/8cryptdo
Documentação e ferramentas de engenharia reversa para os métodos de criptografia de firmware da 8BitDo
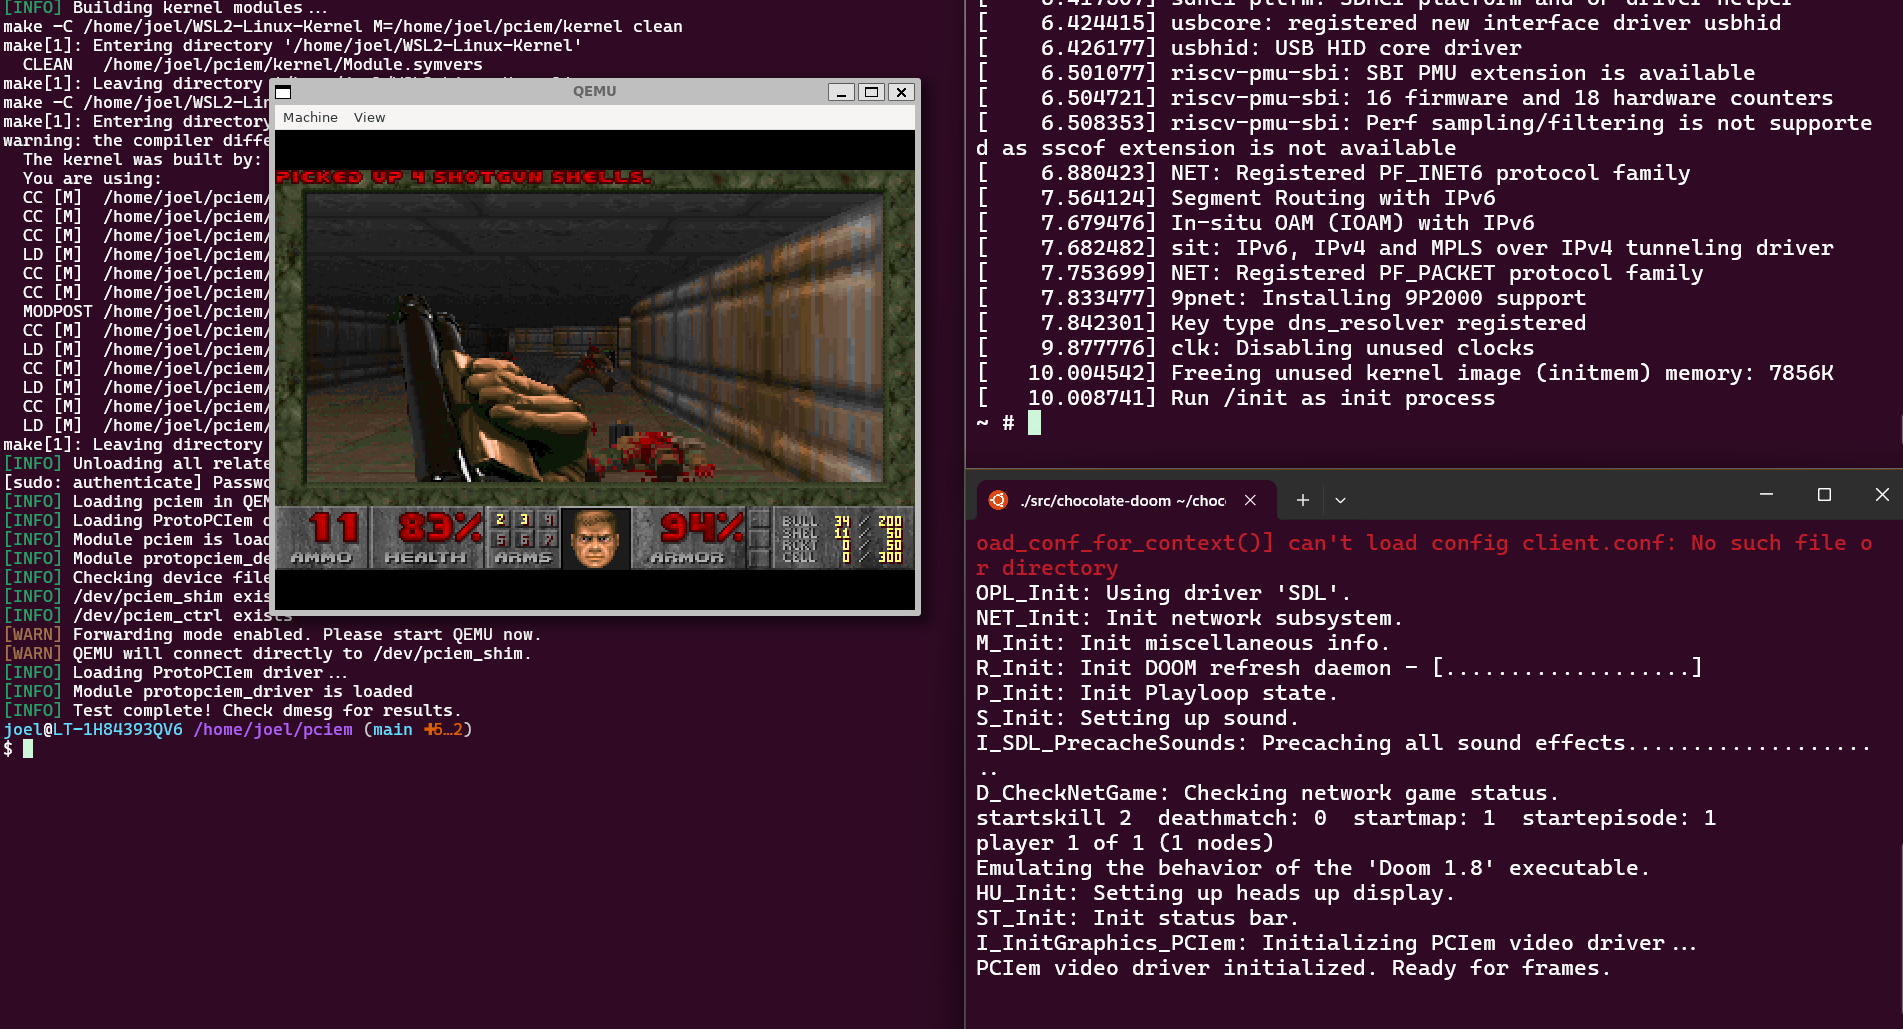 cakehonolulu/pciem
Um framework Linux para permitir shims de cartão PCIe 'Virtual' definidos no espaço do usuário para permitir o desenvolvimento de drivers de cartão…
 wh02m1/cve-2026-78306
Proof-of-concept que explora a injeção de comandos DUML via Bluetooth em drones DJI, enviando comandos não autenticados para ler credenciais, alterar…
 dpfkdlemtp/epson-eh-tw5350-advisories
Avisos de segurança para CVE-2021-43716/43717/43718 (Epson EH-TW5350)
 turretsec/u3000py
Cliente Python para o protocolo de controle WiFi local da dashcam Thinkware U3000, obtido por engenharia reversa a partir do aplicativo Android…
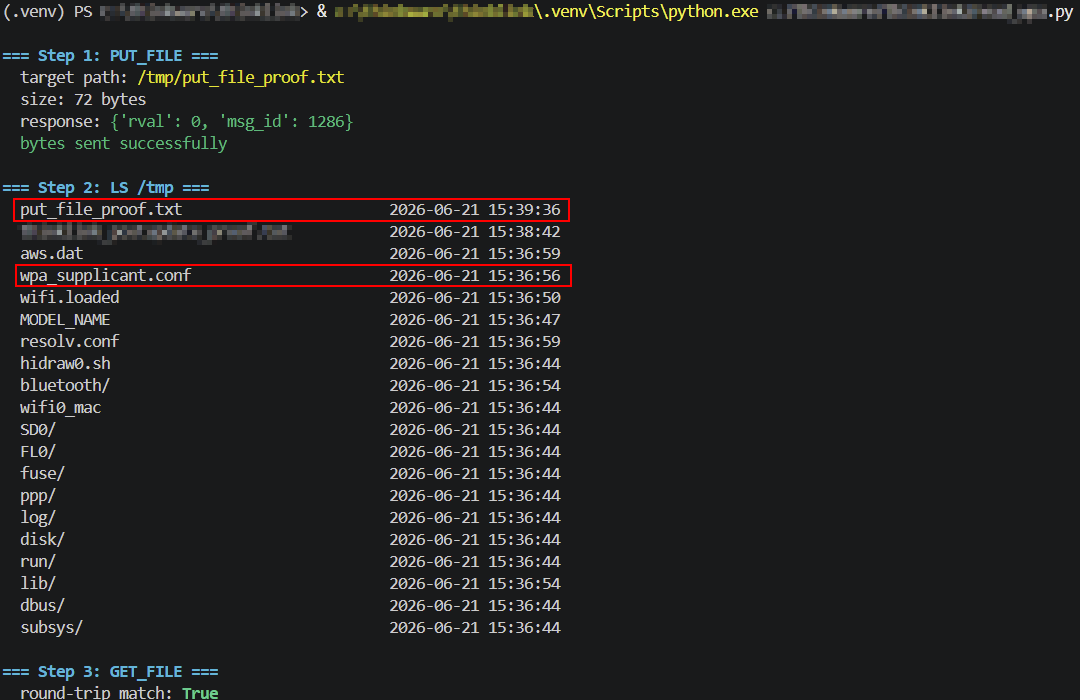 turretsec/disclosure-thinkware-u3000
Três vulnerabilidades não autenticadas no protocolo de controle WiFi local da dashcam Thinkware U3000: gravação arbitrária de arquivos, leitura…







