
 #1
Pesquisa, materiais, laboratórios e trilhas de aprendizagem em cibersegurança, incluindo CTFs e recursos educacionais curados.
Recomendado pelo Kitploit
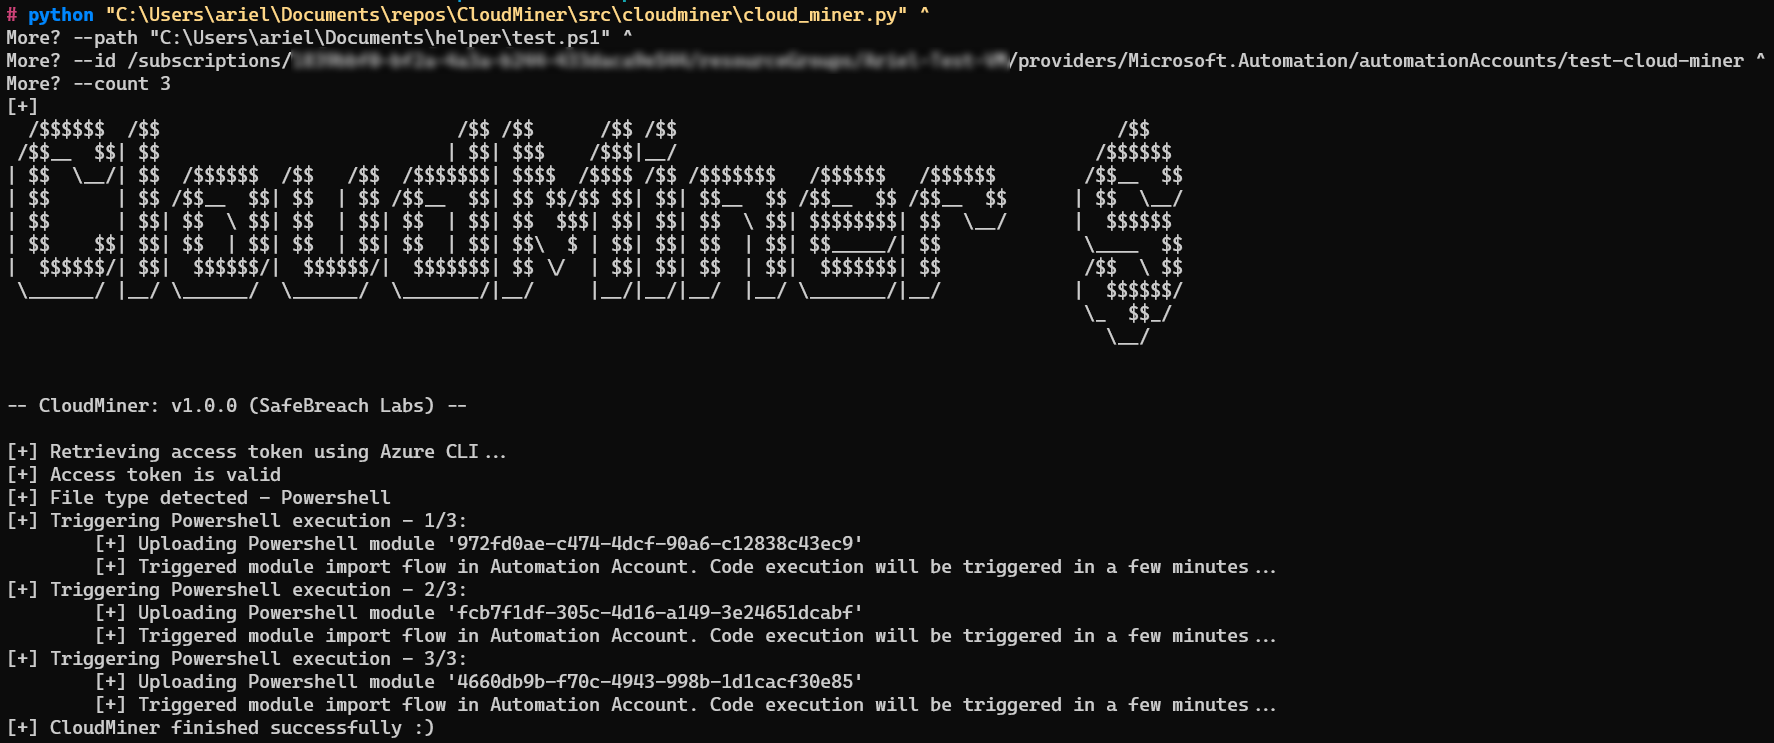
 safebreach-labs/cloudminer
Executar código usando o serviço Azure Automation sem ser cobrado
 paloaltonetworks/unit42-threat-intelligence-article-information
Este é o repositório de indicadores de comprometimento (IOCs) e outros dados para artigos de inteligência de ameaças publicados no site Palo Alto…
 tenable/cnappgoat
CNAPPgoat é um projeto de código aberto projetado para provisionar de forma modular componentes vulneráveis por design em ambientes de nuvem.
 rvn0xsy/cve-2021-3156-plus
CVE-2021-3156 execução não interativa de comandos
 owasp/pwnzzai
Plataforma prática de aprendizado em segurança de IA com aplicações LLM intencionalmente vulneráveis. Explore o Top 10 da OWASP para LLMs através de…
 t3l3machus/pentest-pivoting
Um guia compacto sobre pivô de rede para testes de penetração / desafios CTF.
 frishtik/osint-tools-mcp-server
Servidor MCP que expõe múltiplas ferramentas de OSINT para assistentes de IA como o Claude
 coffinxp/img-payloads
Coleção selecionada de payloads baseados em imagens para testes de red team autorizados e educação em segurança, com exemplos em HTML para gerar ou…
 hari-prasaanth/thick-client-pentest-checklist
Um checklist baseado na OWASP com mais de 80 casos de teste
 sofianehamlaoui/pentest-bookmarkz
Uma coleção de links úteis para pentesters
 alainnothere/llm-circuit-finder
Repliquei o método RYS do Ng e descobri que duplicar 3 camadas específicas no Qwen2.5-32B aumenta o raciocínio em 17% e duplicar as camadas 12-14 no…

 shenli/distributed-system-testing
Habilidades de agentes de IA para testes de sistemas distribuídos
 cornerpirate/java-stager
Um Stager Java PoC que pode baixar, compilar e executar um arquivo Java na memória.
 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
Injeção Remota de DLL com Execução de Shellcode Baseada em Temporizador
 jonny-jhnson/telemetrysource
Mapeamento de referência de eventos de telemetria do Windows—Sysmon, Auditoria de Segurança e ETW de Inteligência de Ameaças—para funções de API…
 quantika14/osint-suite-tools
Repositório do conjunto de ferramentas para fazer OSINT e SOCMINT com Dante's Gates Minimal Version.
 cbayet/exploit-cve-2017-6008
Exploits para CVE-2017-6008, um overflow de buffer no pool do kernel que leva à escalada de privilégios.








