
 #2
Ferramentas para observar o comportamento de malware em ambientes isolados para entender suas ações e impacto.
Recomendado pelo Kitploit
 dynamorio/drmemory
Depurador de Memória para Windows, Linux, Mac e Android
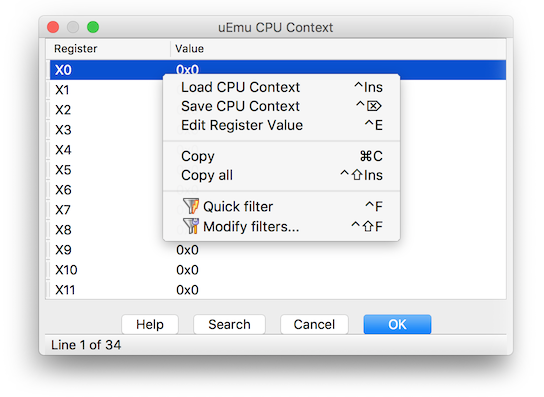 alexhude/uemu
Pequeno e fofo plugin de emulador para IDA baseado no unicorn.
 portswigger/http-request-smuggler
Extensão do Burp Suite para detecção automatizada e exploração de vulnerabilidades de contrabando de requisições HTTP, suportando ataques de…
 nowsecure/r2frida
Radare2 e Frida melhores juntos.
 knostic/openant
OpenAnt from Knostic is the leading open source LLM-based vulnerability discovery product, helping defenders proactively find verified security flaws…
 ax/apk.sh
Torna a engenharia reversa de aplicativos Android mais fácil, automatizando tarefas repetitivas como extrair, decodificar, reconstruir e aplicar…

 gmh5225/awesome-llvm-security
Coleção curada de recursos de segurança LLVM abrangendo binary lifting, ofuscação de código, análise estática, execução simbólica, sanitizers e…
 googleprojectzero/sandbox-attacksurface-analysis-tools
Conjunto de ferramentas para analisar sandboxes do Windows quanto à superfície de ataque exposta.
 reversenseorg/dexcalibur
[Oficial] Ferramenta de engenharia reversa para Android focada em automação de instrumentação dinâmica utilizando Frida. Ela desmonta dex, analisa…
 gaasedelen/lighthouse
Um Explorador de Cobertura para Engenheiros Reversos
 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 0vercl0k/wtf
Fuzzer distribuído orientado por cobertura de código baseado em snapshots para alvos em modo de usuário e modo kernel no Windows e Linux, com…
 datadog/guarddog
🐍 🔍 O GuardDog é uma ferramenta CLI para identificar pacotes maliciosos do PyPI e npm
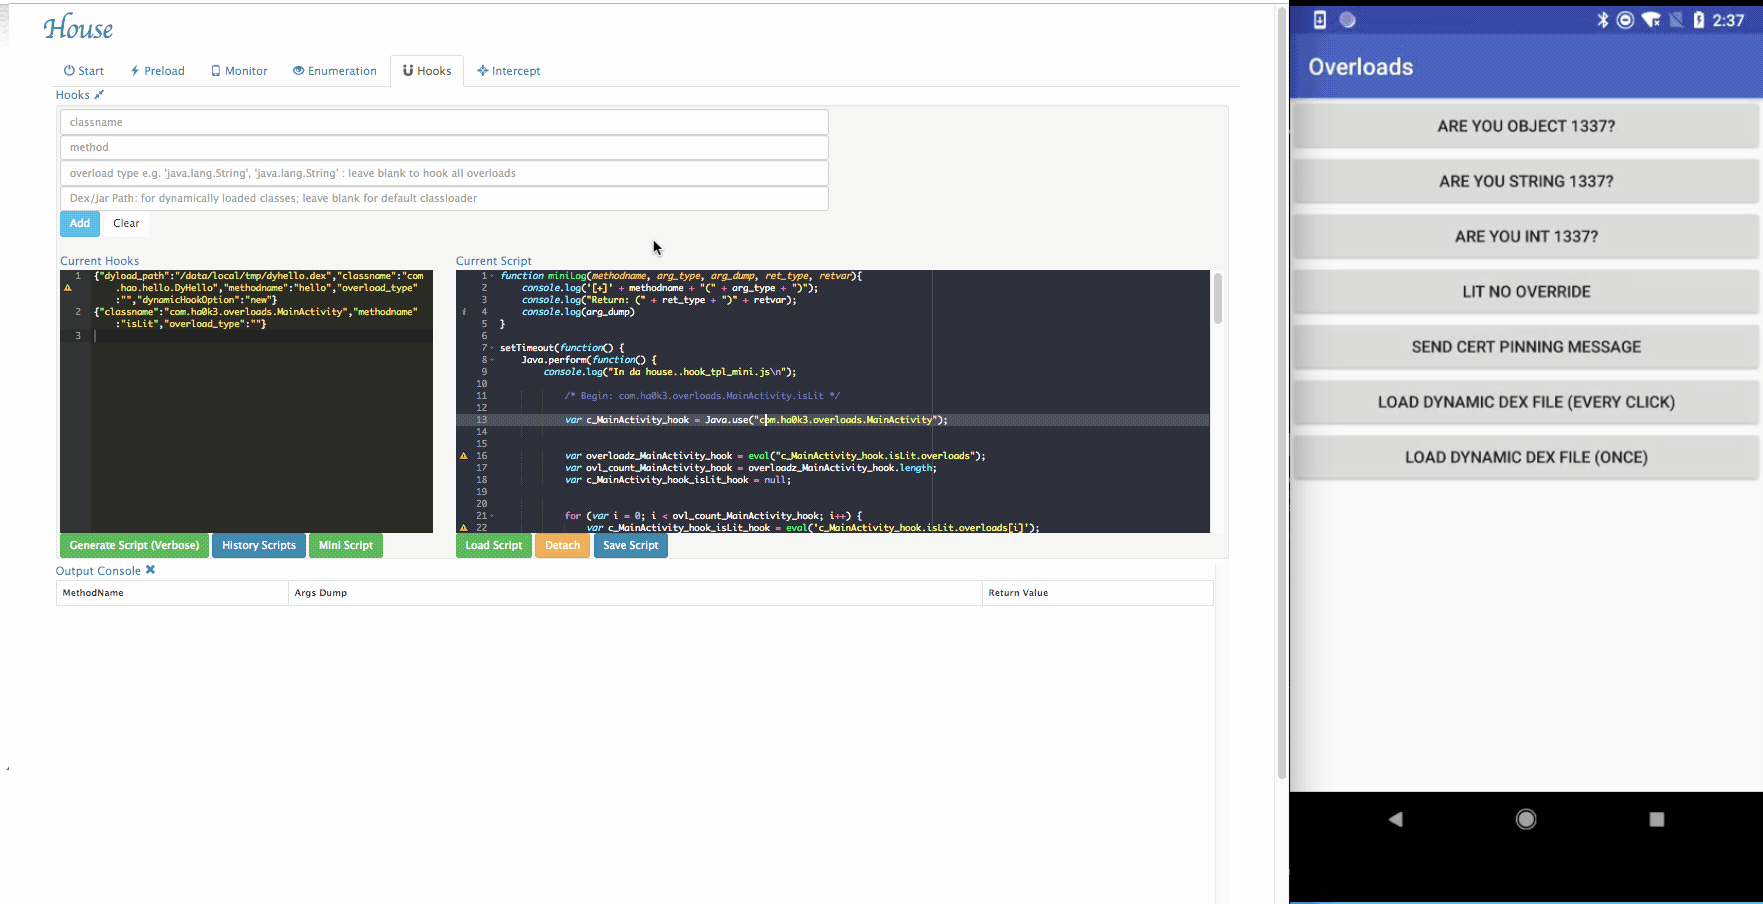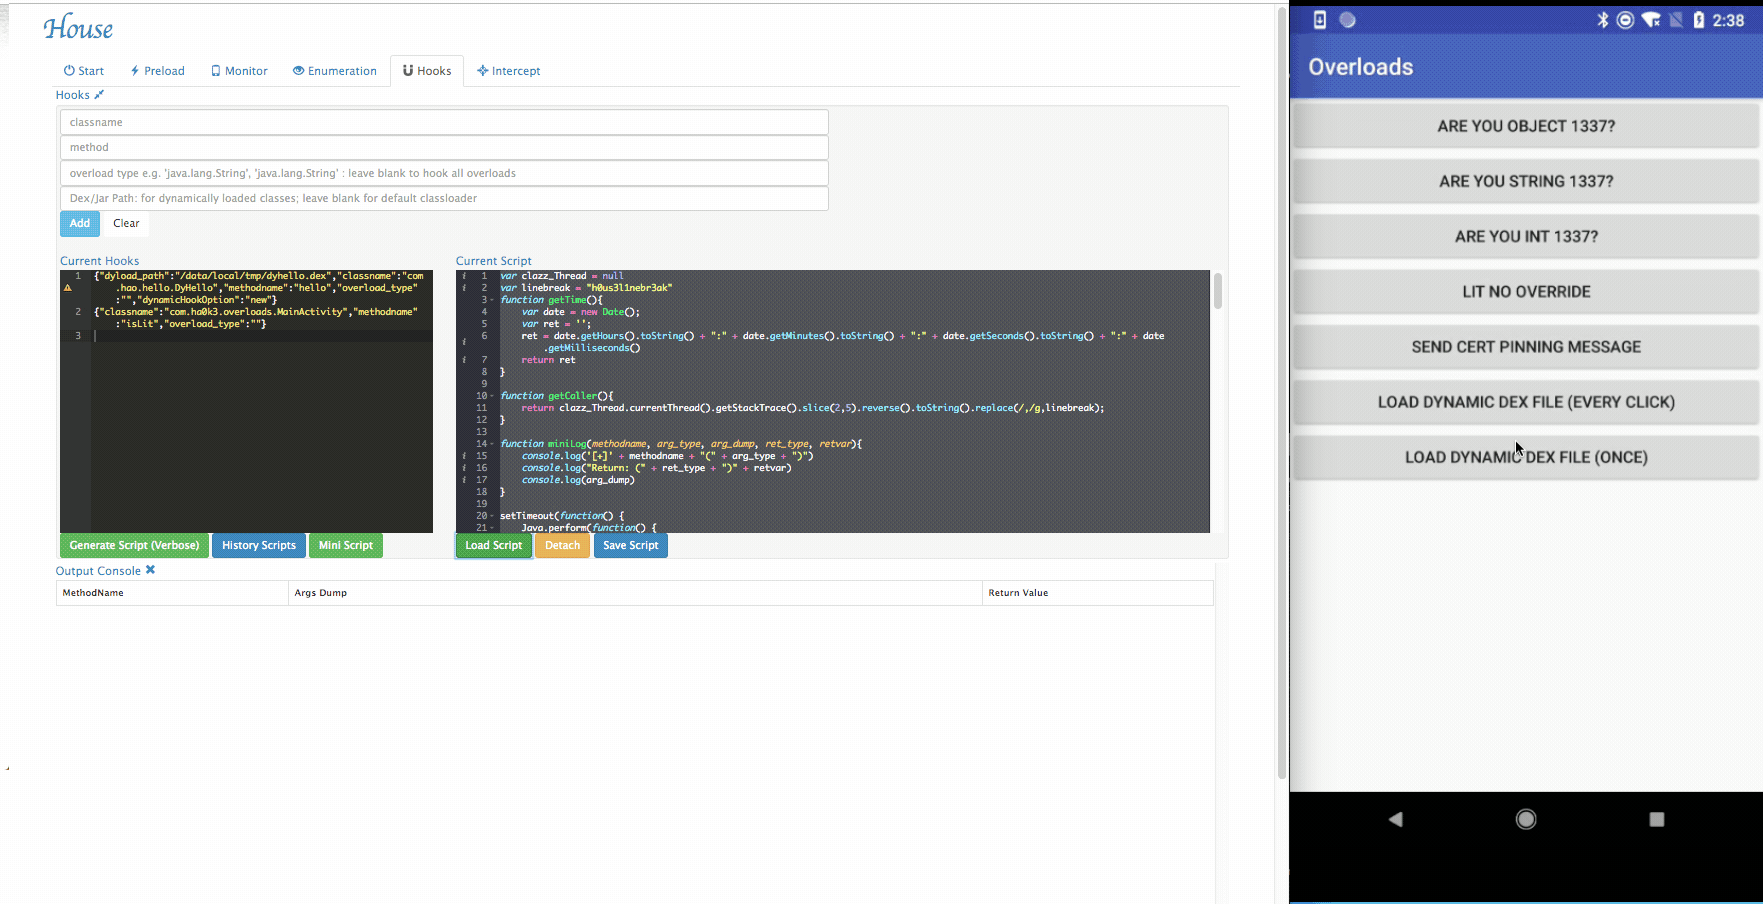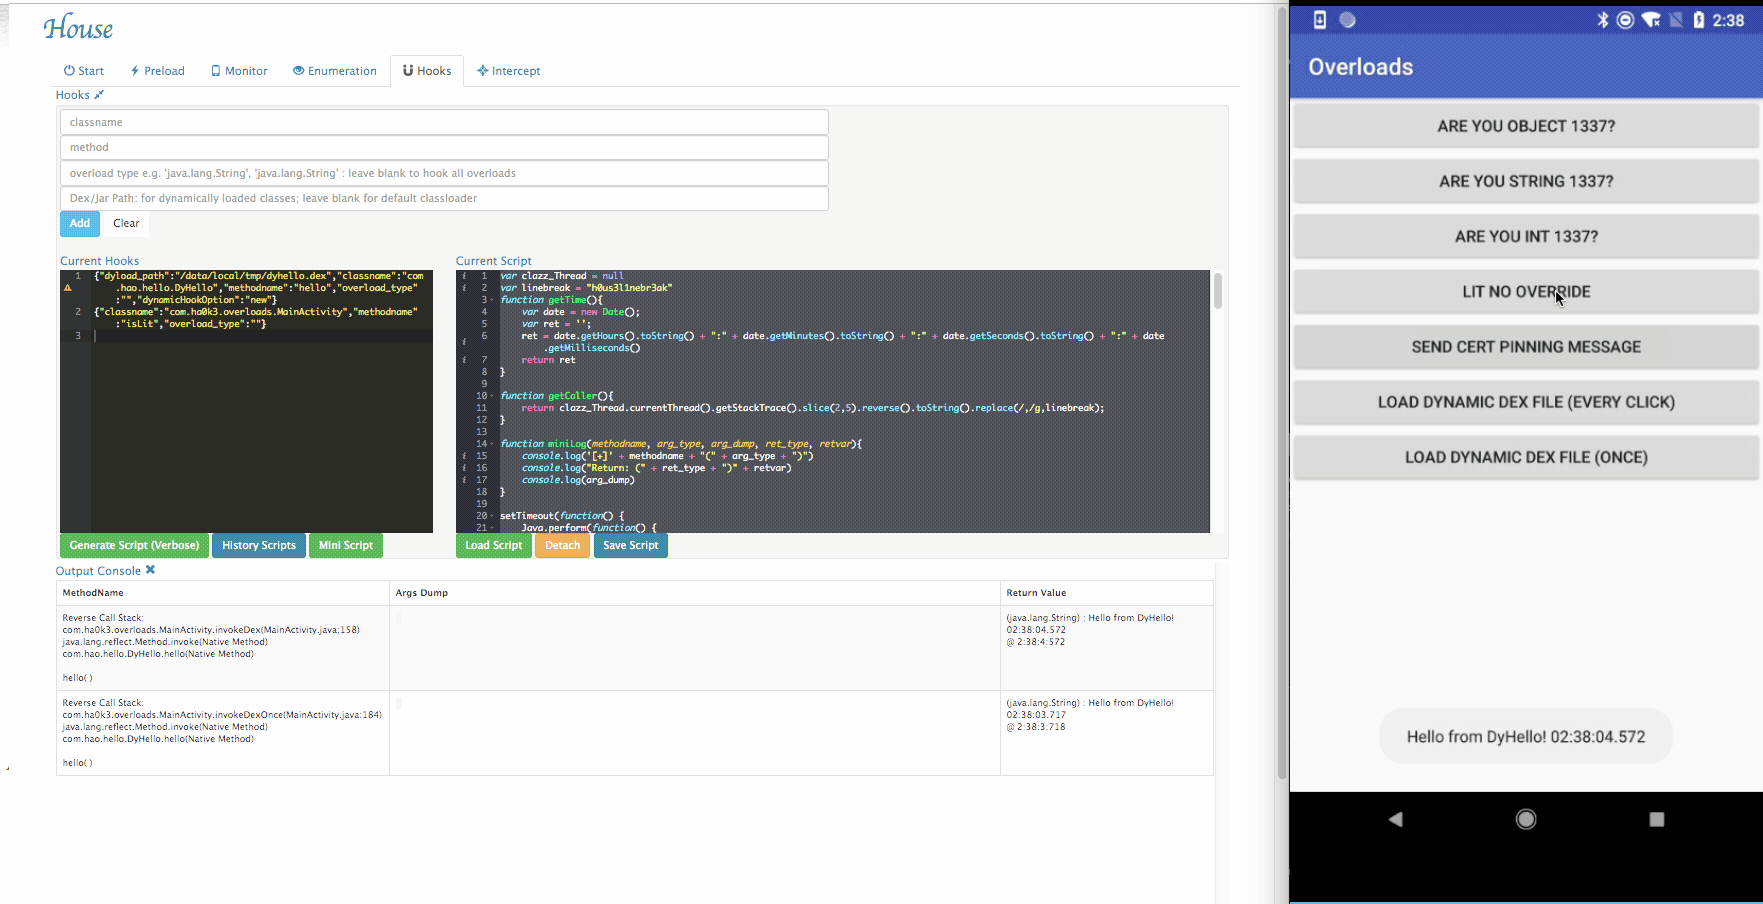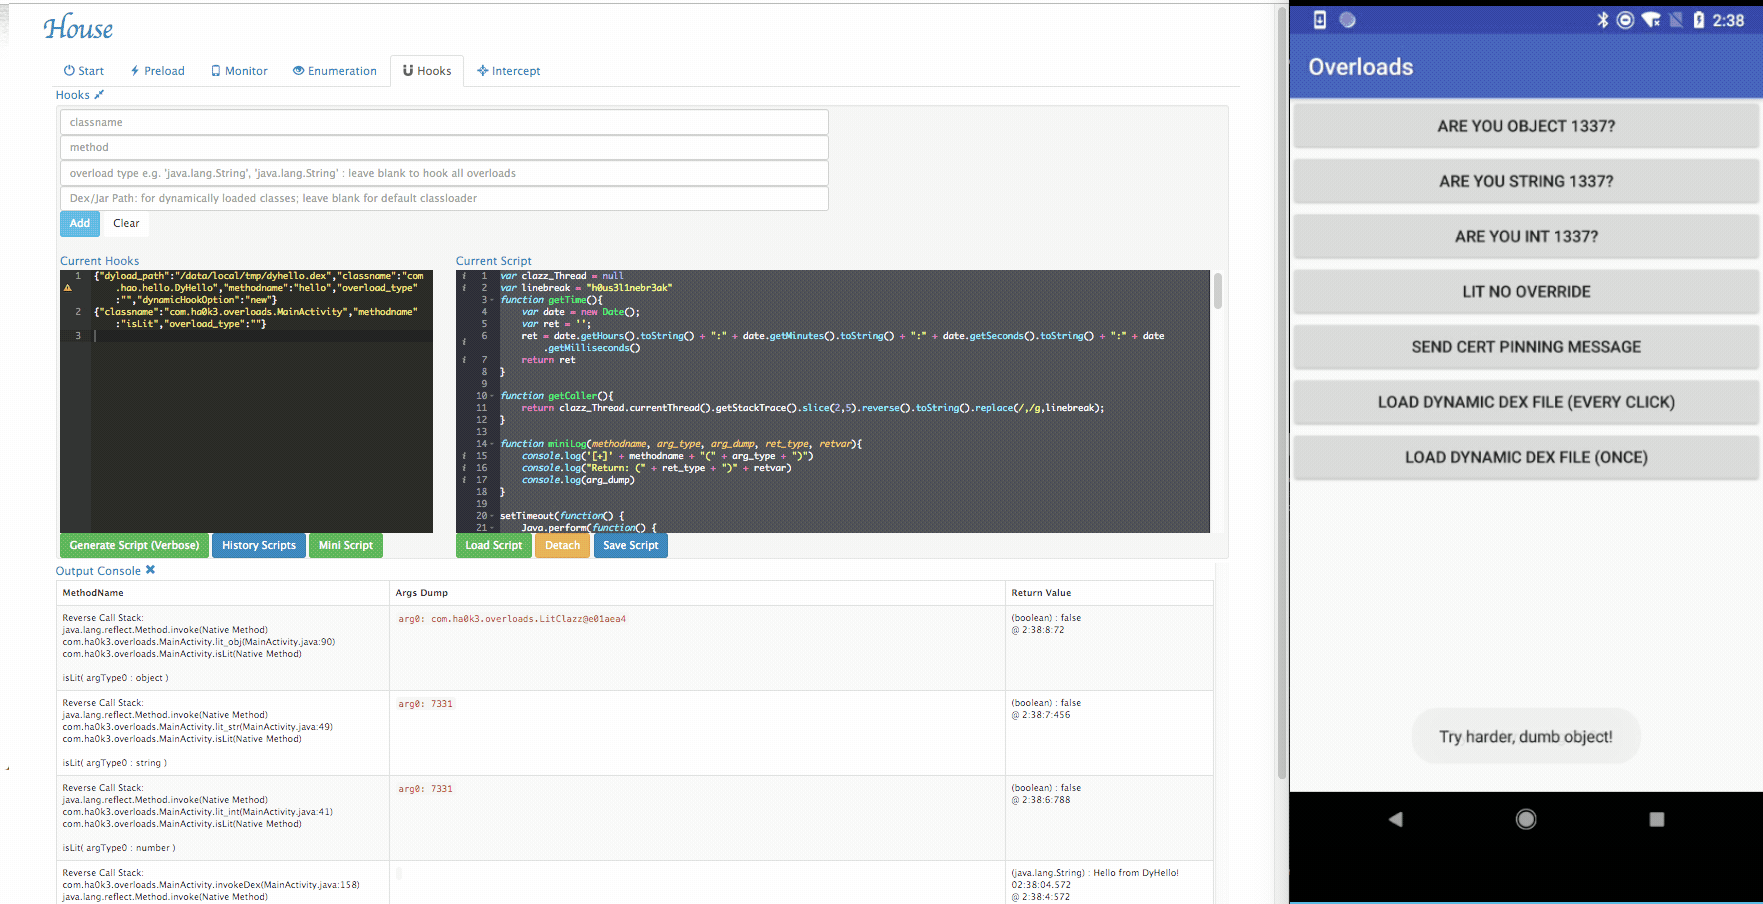 nccgroup/house
Um kit de ferramentas de análise de aplicativos móveis em tempo de execução com uma interface web, alimentado por Frida, escrito em Python.
 reclassnet/reclass.net
Mais do que um port do ReClass para a plataforma .NET.
 kevthehermit/ratdecoders
Decodificadores Python para Trojans de Acesso Remoto Comuns
 bootleg/ret-sync
ret-sync é um conjunto de plugins que ajuda a sincronizar uma sessão de depuração (WinDbg/GDB/LLDB/OllyDbg2/x64dbg) com desmontadores…







