
 #2
Ferramentas para observar o comportamento de malware em ambientes isolados para entender suas ações e impacto.
Recomendado pelo Kitploit

 fkie-cad/sandroid_dexray-intercept
Uma ferramenta de análise de malware Android que cria perfis abrangentes de runtime ao interceptar o comportamento da aplicação em criptografia,…
 tobiasguta/next.js-rsc-rce-scanner-burp-suite-extension
Extensão do Burp Suite para detectar a vulnerabilidade de Execução Remota de Código (RCE) do Next.js / React Server Components (RSC) (CVE-2025-55182…
 aliclub0x00/cve-2025-55182-poc-nextjs
Prova de conceito funcional para RCE no NextJS para estabelecer uma shell reversa. [React2Shell]
 fatmike-gh/mcpdebugger
Um Servidor de Debugger MCP para executáveis Windows (x86 e x64). Expõe funcionalidades de depuração como MCP Tools para análise estática/dinâmica do…
 h1nayoshi/smalien
Ferramenta de análise de fluxo de informações para aplicações Android.
 gmh5225/frida-il2cpp-datacollector
Ferramenta baseada em Frida que porta o MonoDataCollector do Cheat Engine para Android e iOS, permitindo a coleta de dados Mono/IL2CPP em tempo de…
 top-celestial-company-ltd/dros-vep-lite
Benchmark de Segurança de Runtime de Agentes de IA de código aberto e 100% reproduzível e Ambiente Sandbox (Protocolo Draft RFC-010).
 koadt/poc-cve-2025-55182
Este repositório contém um POC do CVE-2025-55182, uma vulnerabilidade crítica (pontuação CVSS 10.0) de execução remota de código pré-autenticação que…
 trailofbits/not-slithering-anywhere
A versão em Python da nossa aplicação vulnerável Not Go-ing Anywhere
 ejfkdev/dae
Analisador de snapshot AOT do Dart orientado por configuração que exporta símbolos e structs compatíveis com blutter para IDA, radare2 e Frida, e…
 veridiff/veridiff
Localizador dinâmico de divergência de ramificação para código nativo -- rastreia duas execuções do Frida e encontra a instrução exata onde elas…
 cspf-founder/api-scanner-docker
Ferramenta automatizada de teste de segurança de API que varre APIs REST e SOAP em busca de vulnerabilidades usando especificações OpenAPI/Swagger e…
 rakutentech/jndi-ldap-test-server
Um servidor LDAP minimalista destinado a testar a vulnerabilidade a ataques de injeção JNDI+LDAP em Java, especialmente o CVE-2021-44228.
 giovannigatti/cve-bench
Um benchmark para avaliar agentes de IA na correção de vulnerabilidades de segurança do mundo real.
 sunghoojung/reverse-engineering-browser
Navegador de pesquisa macOS local-first construído sobre uma build personalizada do Brave que captura tráfego de rede, fingerprints, scripts e…
 fuzzingbrain/fuzzingbrain-bench
Um benchmark para descoberta de bugs orientada por LLM: 77 desafios em 43 projetos de código aberto (C/C++/Java).
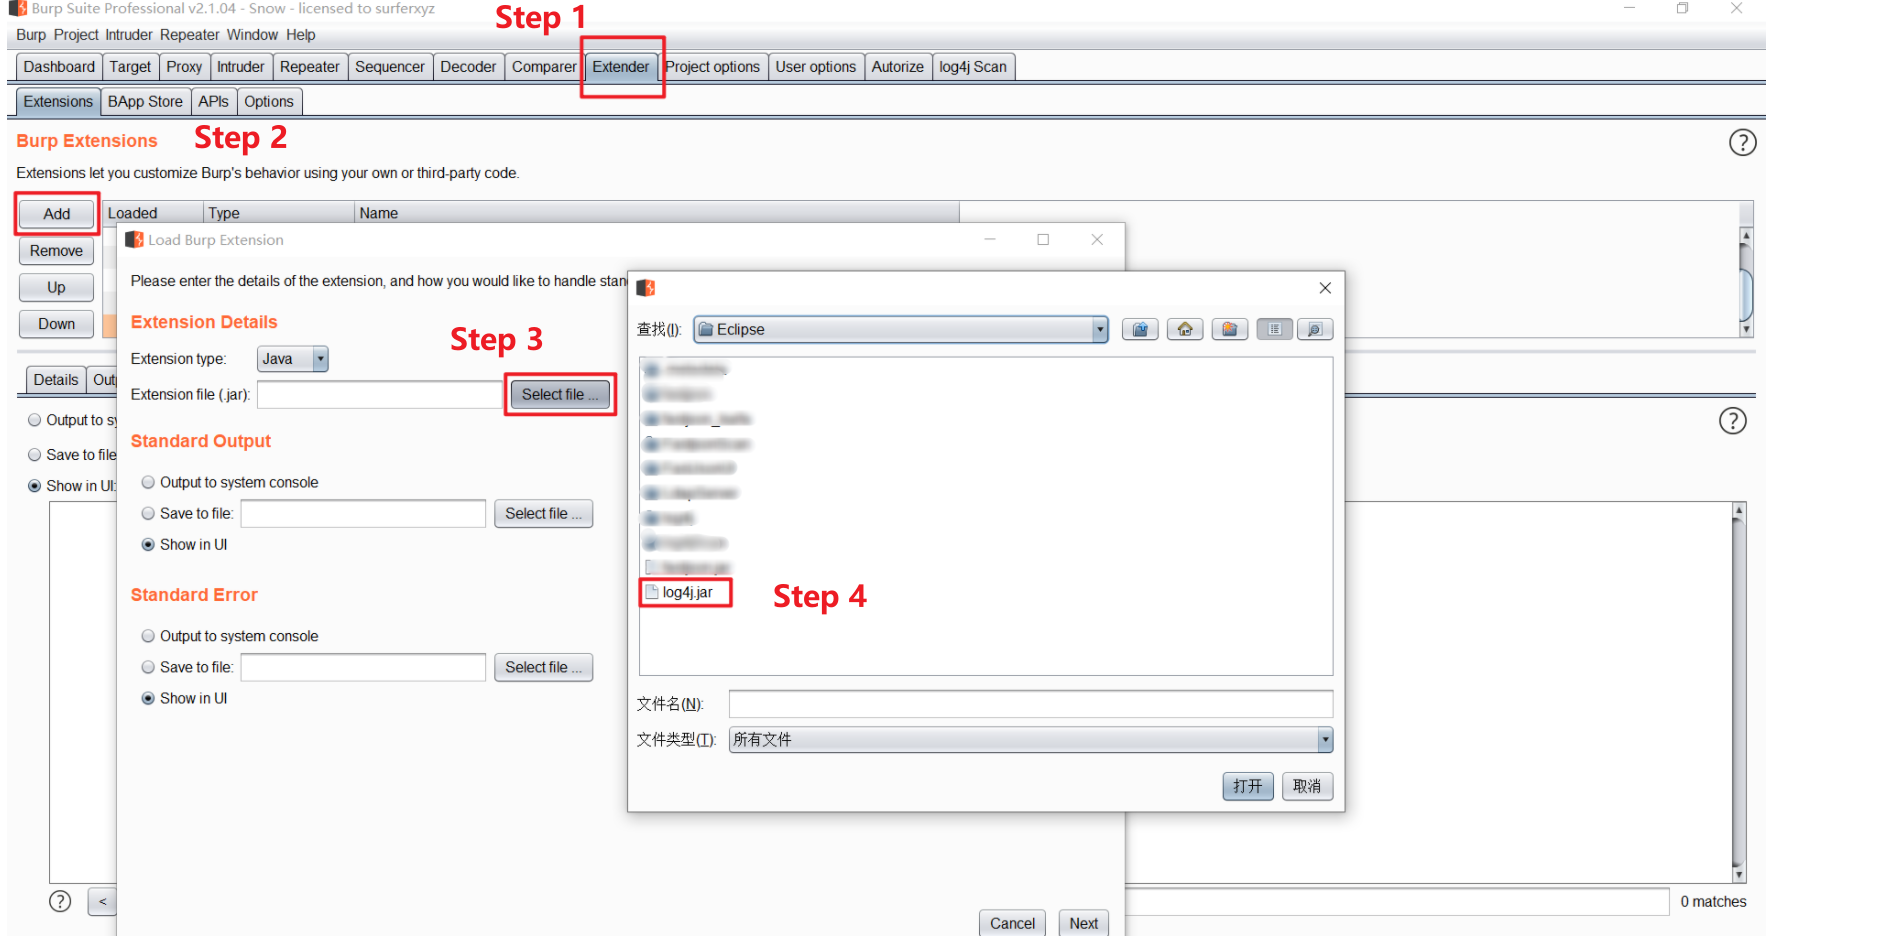 snow0715/log4j-scan-burpsuite
Plugin do Burpsuite para detecção da vulnerabilidade Log4j (CVE-2021-44228)
 werew/qsynth-artifacts
Conjuntos de dados de benchmark e artefatos de síntese para o QSynth, contendo funções C ofuscadas pelo Tigress, binários x86_64, traces de execução,…








