
 #2
Ferramentas para observar o comportamento de malware em ambientes isolados para entender suas ações e impacto.
Recomendado pelo Kitploit

 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 projectdiscovery/collaborator
Biblioteca do Collaborator Padrão/Privado do BurpSuite
 frida/cloudspy
Aplicação web de prova de conceito construída sobre Frida
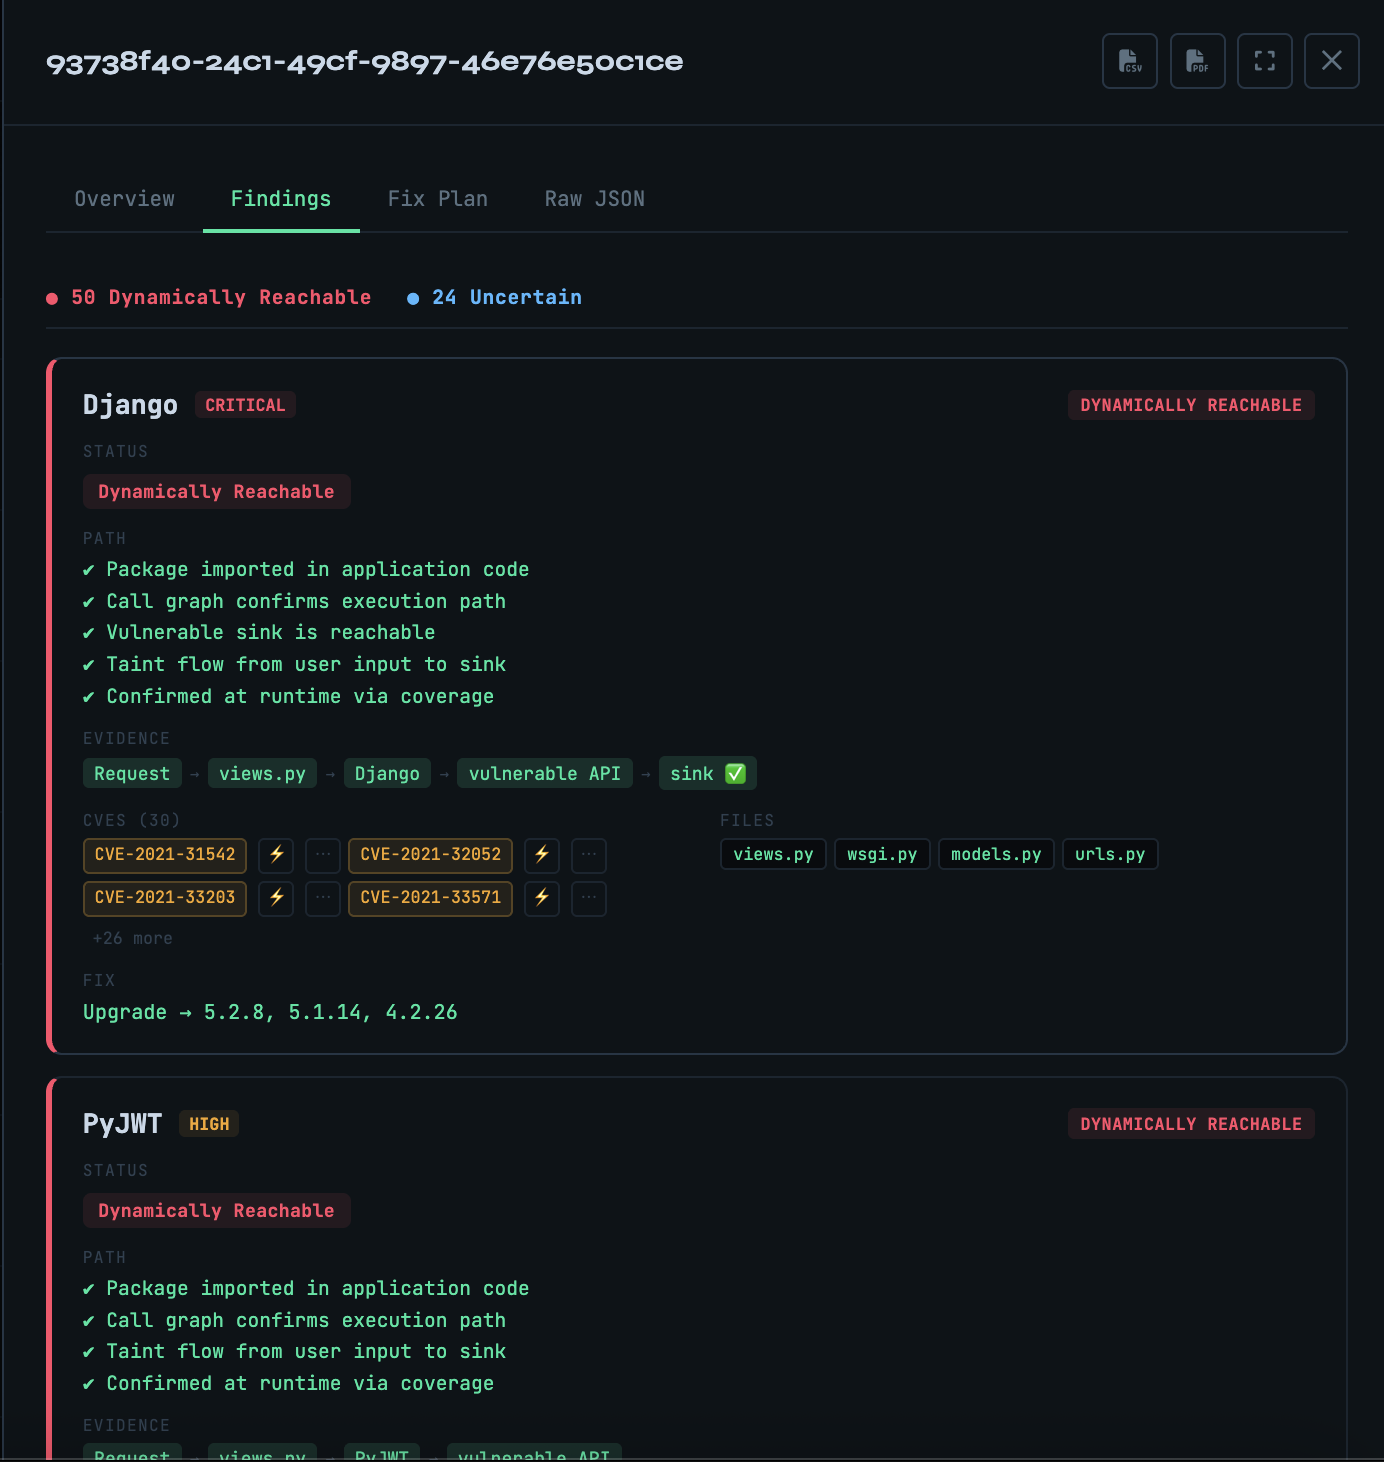 owasp/vulnreach
Runtime-aware SCA — prova quais CVEs são realmente alcançáveis, não apenas instaladas.
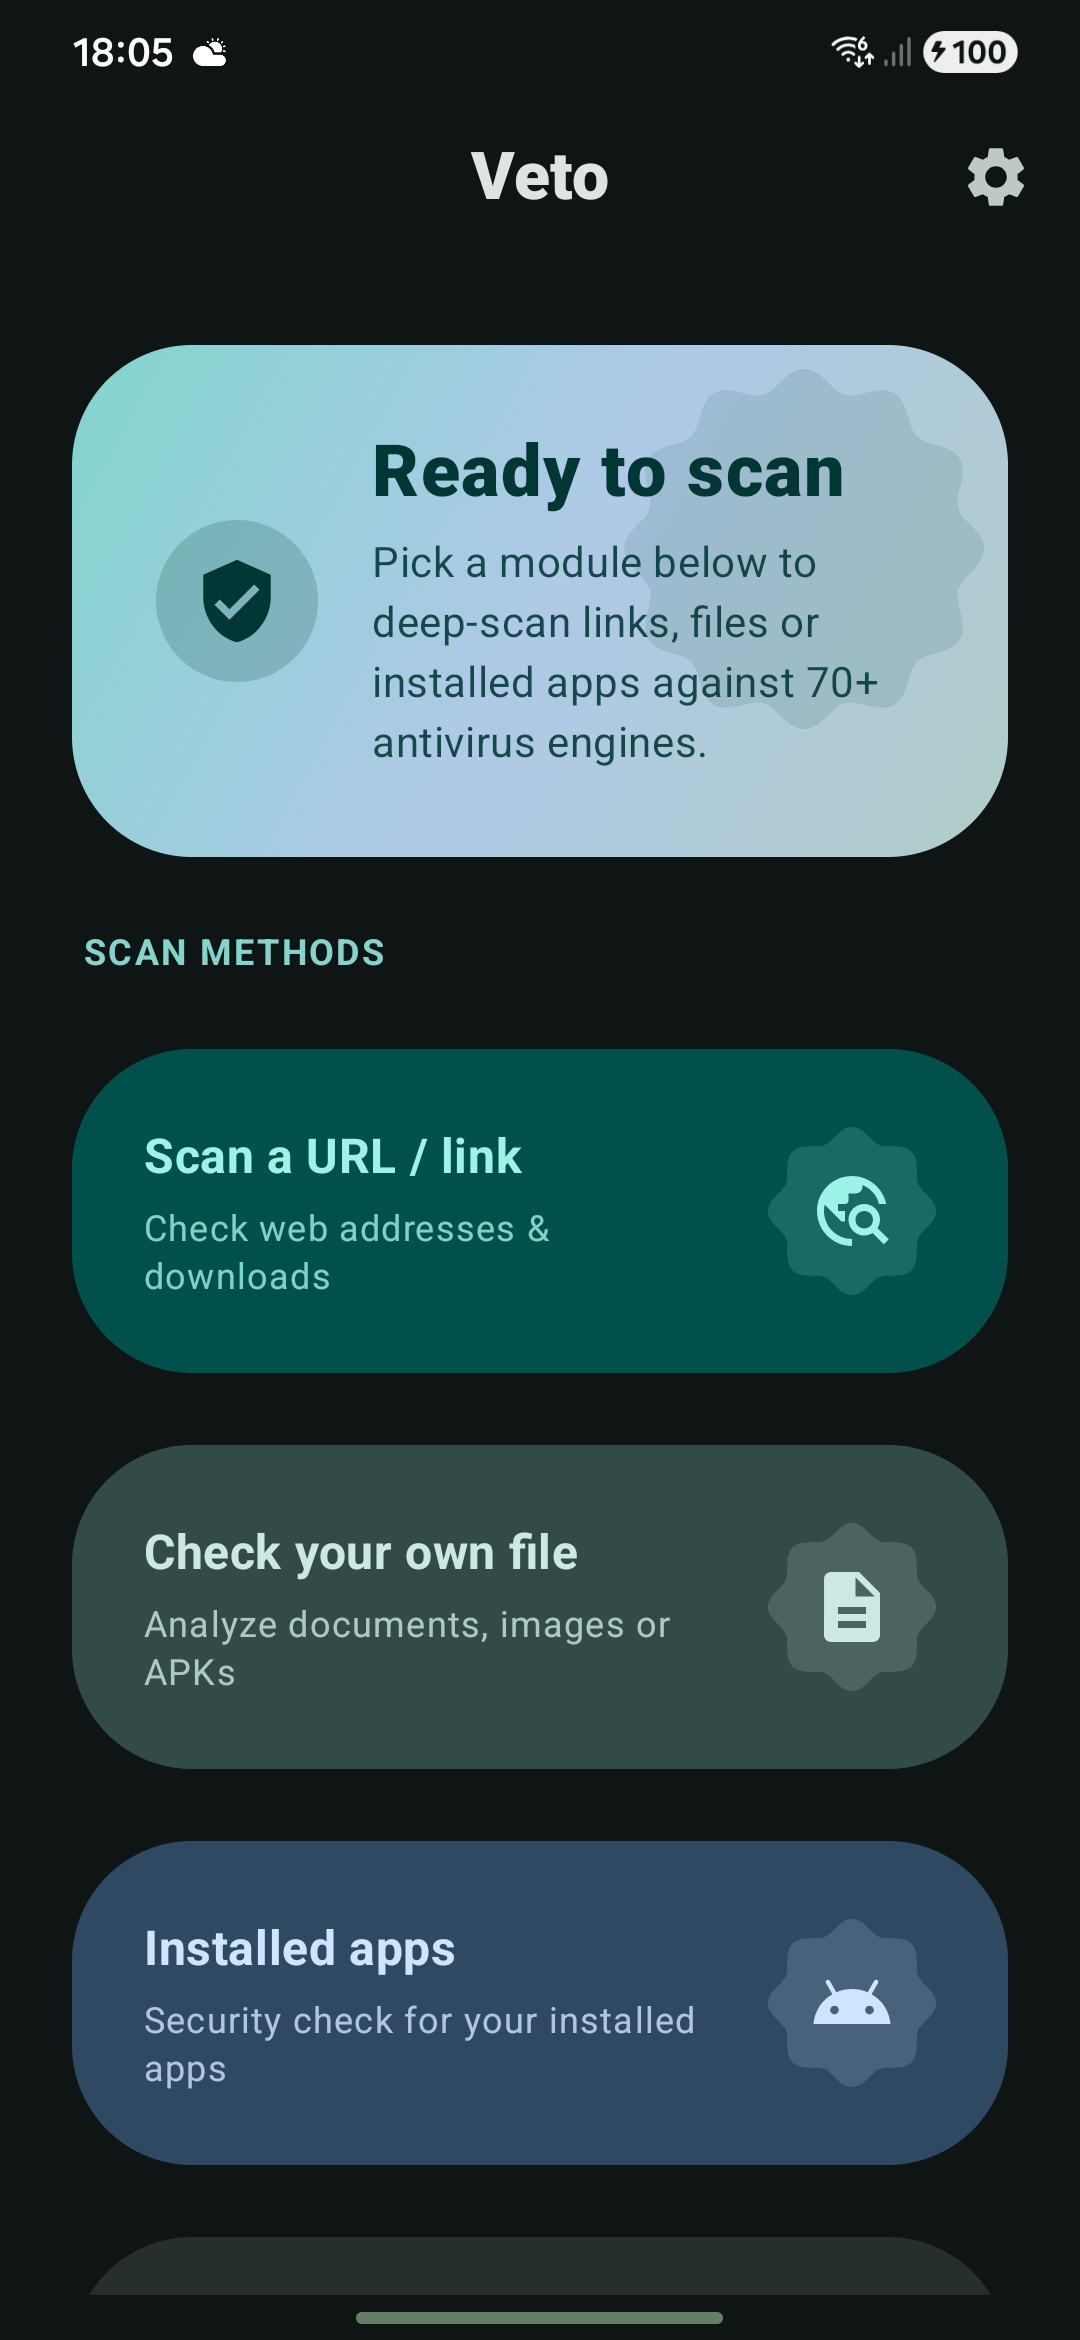 professorquantumuniverse/veto
Cliente Android de código aberto para VirusTotal. Digitalize arquivos, URLs e aplicativos instalados em mais de 70 mecanismos antivírus. Veja…
 ignacioj/whacamole
Análise de memória ao vivo detectando IOCs de malware em processos, módulos, handles, tokens, threads, assemblies .NET, espaço de endereçamento de…
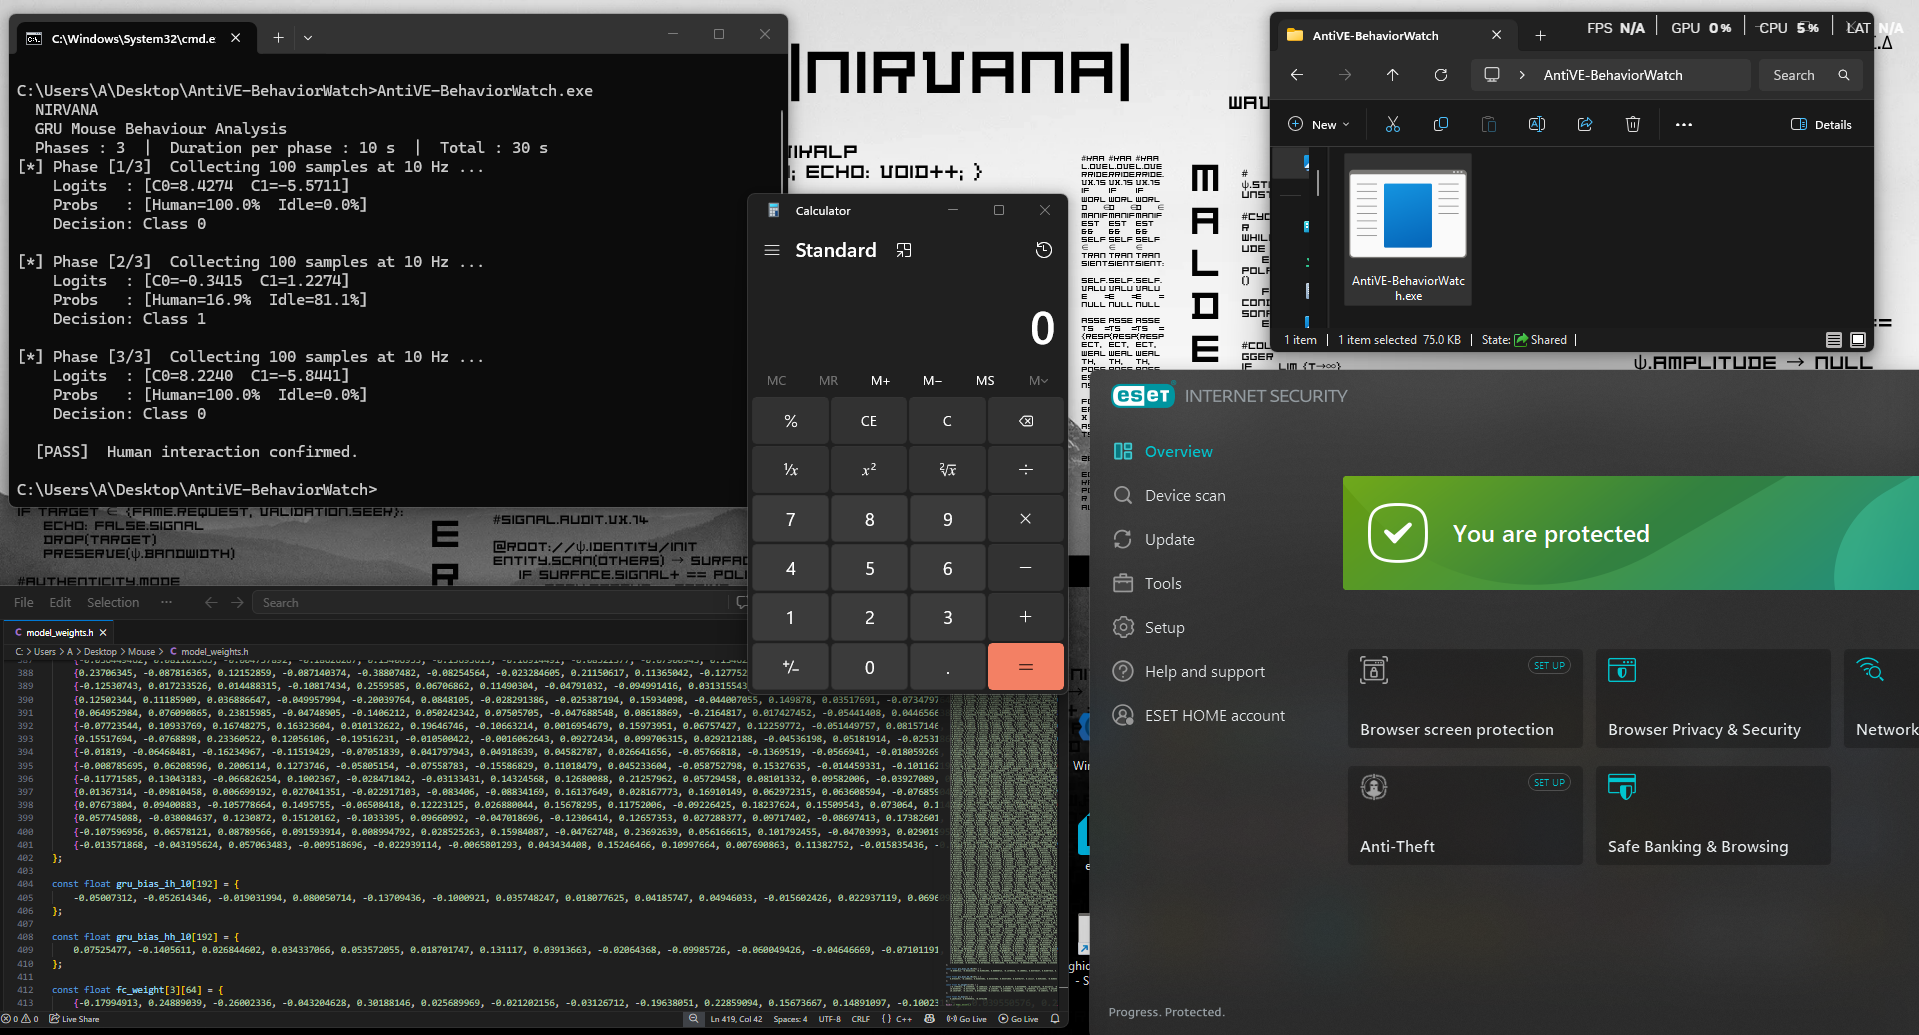 nirvanaon/antive-behaviorwatch
Rede neural GRU embarcada para verificação de comportamento humano em tempo real através da análise de movimentos do mouse, detectando sistemas de…
 aftermathlabs/discord-crasher
Alguns bugs encontrados por meio de instrumentação binária e fuzzing
 withsecurelabs/amsidetection
Ferramenta de prova de conceito para detetar bypasses de AMSI (Antimalware Scan Interface) e atividade maliciosa de scripts em memória em endpoints…
 vichhka-git/magisk-renef
Módulo Magisk que empacota automaticamente o renef_server (instrumentação dinâmica para Android)
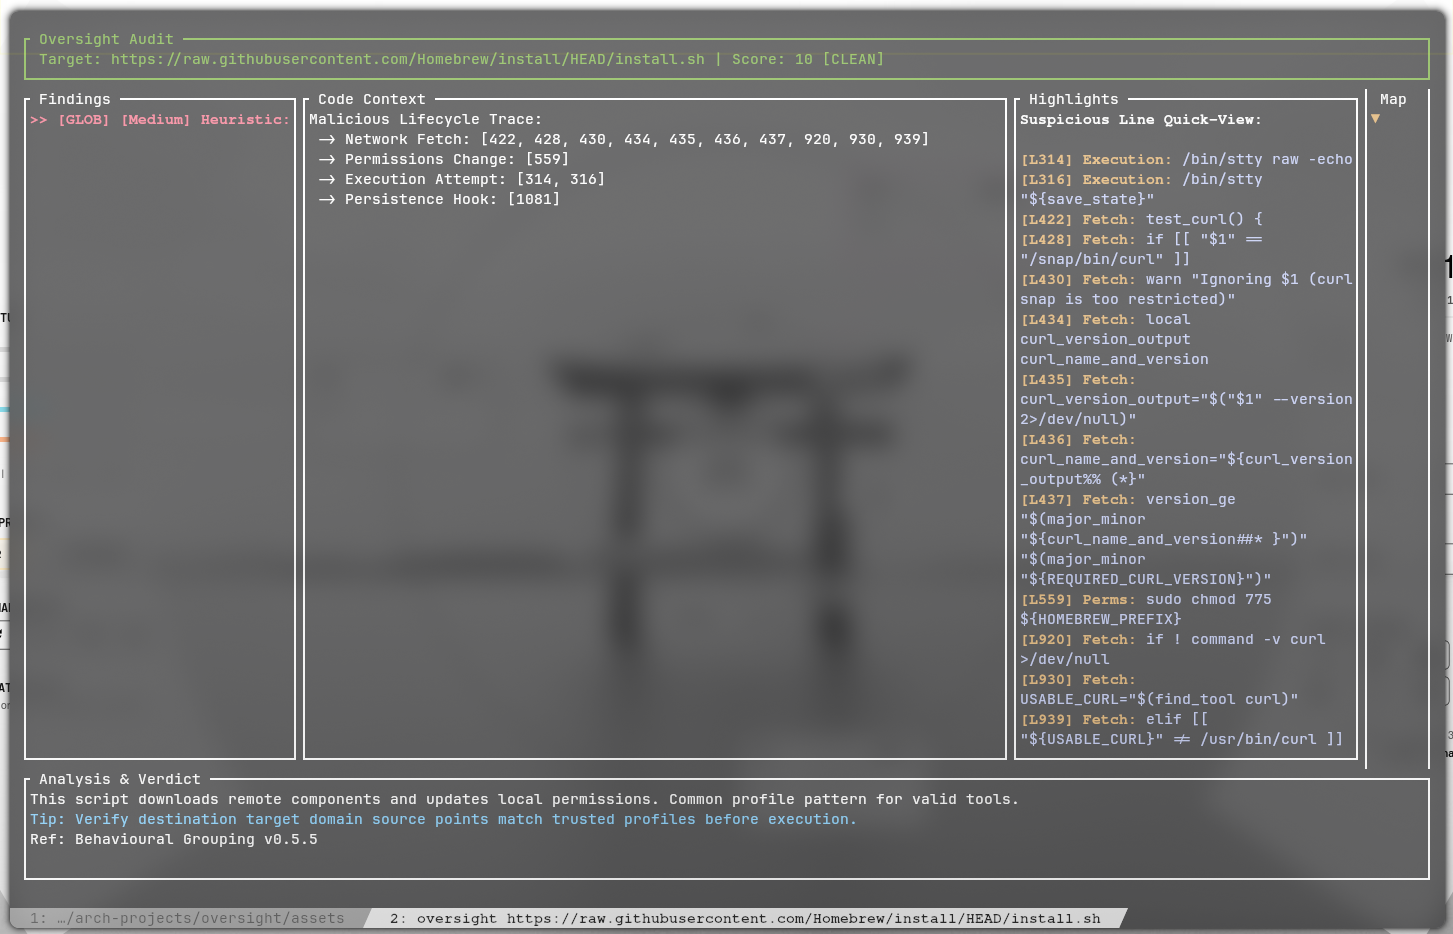 rakosn1cek/oversight
Um auditor de segurança leve e sandbox para scripts de shell. O Oversight combina um mecanismo de Análise Estática (Rust) com Execução Dinâmica…
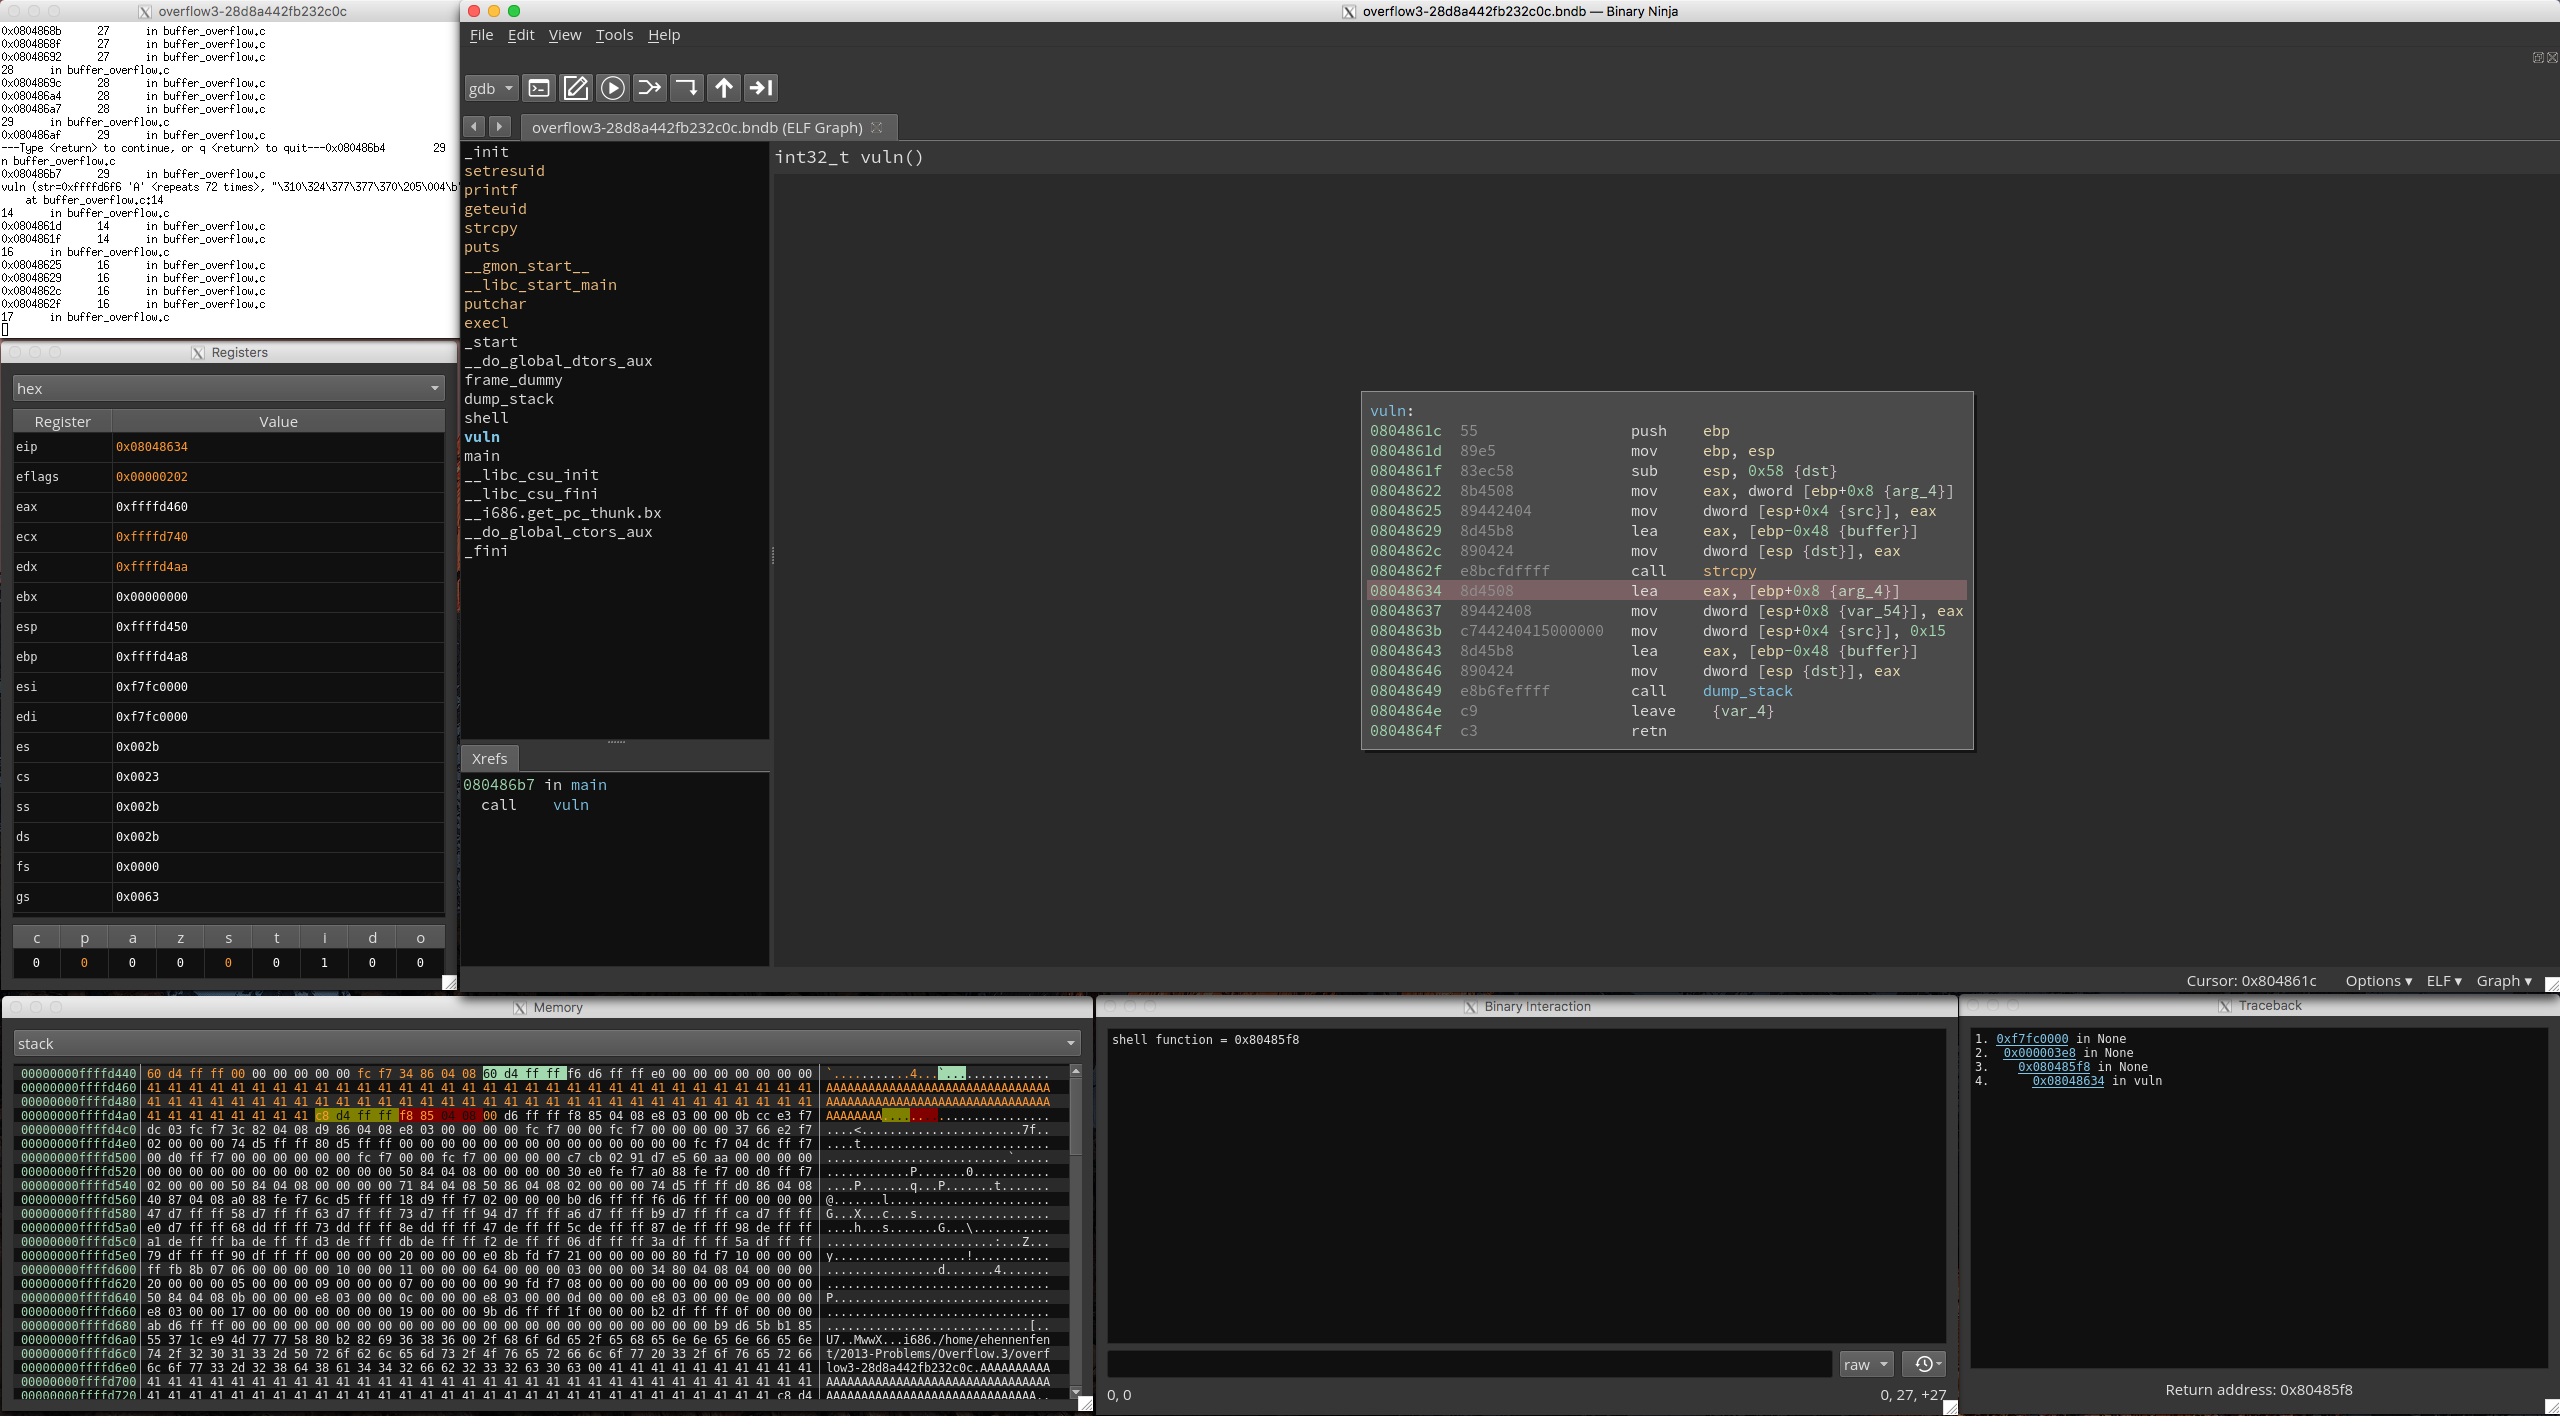 nccgroup/binja_dynamics
Uma interface PyQt5 para o plugin binjatron do Binary Ninja que inclui recursos de destaque com o objetivo de facilitar o aprendizado de engenharia…
 dnszlsk/muad-dib
Detecção de ameaças em tempo real na cadeia de suprimentos npm/PyPI. Análise comportamental de cadeia, varredura de AST, feeds de IOC e mecanismo de…
 tracebyte8/systrace
Monitor de chamadas de sistema Linux usando ptrace para rastrear atividades de arquivos, processos, rede e memória, com isolamento de namespace e…
 iterat0r/cnaemulator
Ambiente autônomo de emulação e teste para Cobalt Strike Aggressor Scripts (.cna) que valida a sintaxe, simula as APIs do Beacon e executa BOFs via…
 anpa1200/aidebug
Evidências focadas em engenharia reversa de malware com inspeção profunda de PE/.NET, reconstrução com Ghidra, verificações cruzadas com IA, YARA e…
 teycir/apihunter
Varredor de segurança de API assíncrono em Rust para CORS, CSP, GraphQL, JWT, OpenAPI e verificações ativas de postura de API.
 hydradragonantivirus/hydradragonav-mobile
Antivírus Android que não requer root, adb, instalação de CA nem nuvem, com muitos recursos e maneiras de detectar mais malware zero-day.








