
 #2
Ferramentas para observar o comportamento de malware em ambientes isolados para entender suas ações e impacto.
Recomendado pelo Kitploit
 nccgroup/triforceopenbsdfuzzer
Fuzzing de chamadas de sistema do OpenBSD amd64 usando TriforceAFL (ou seja, AFL e QEMU)
 0xsp-srd/aether
Ferramenta de memória forense e caça a ameaças para Windows que examina a memória de processos ativos em busca de padrões maliciosos, técnicas de…
 zypherion-technologies/unconfuserex
Um deobfuscator ConfuserEx2 com suporte para anti tamper, compressor, constants, control flow e resource recovery.
 sharif-dev/androidkernelvulnerability
Disparando e Analisando a Vulnerabilidade do Kernel Android CVE-2019-2215
 spoofzu/jvmxray
Externalizar o acesso de aplicações Java a recursos protegidos como mensagens de log.
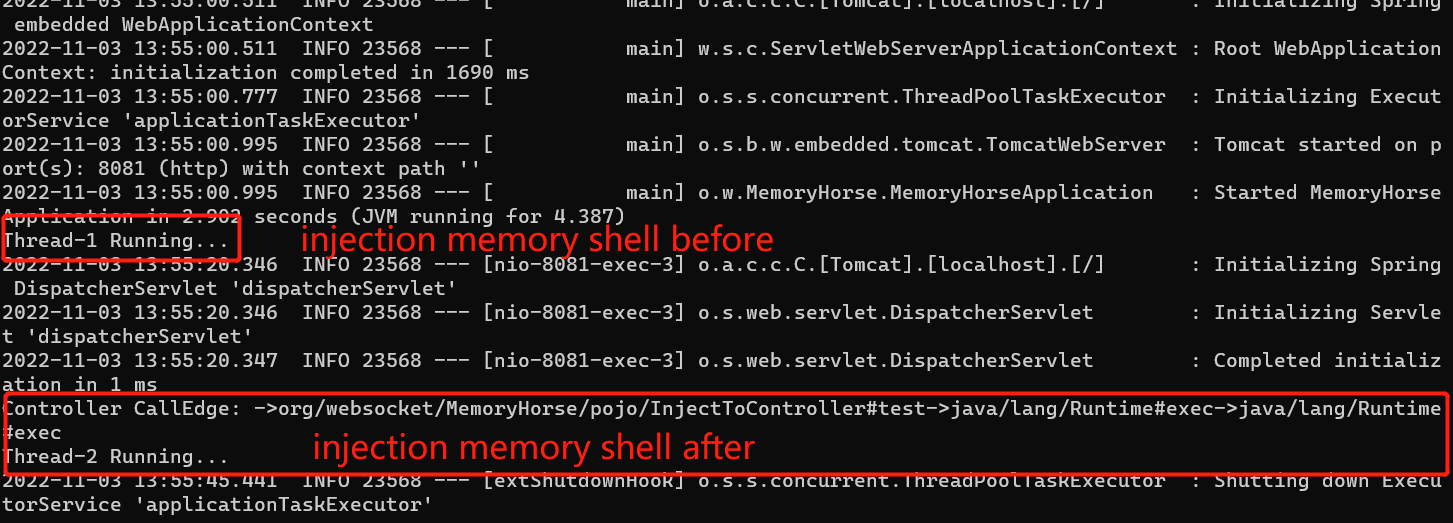 sf197/memoryshellhunter
Scanner de cavalo de memória Java Agent combinado com Call Graph modus
 capesandbox/cape-parsers
Analisadores principais e da comunidade do CAPE
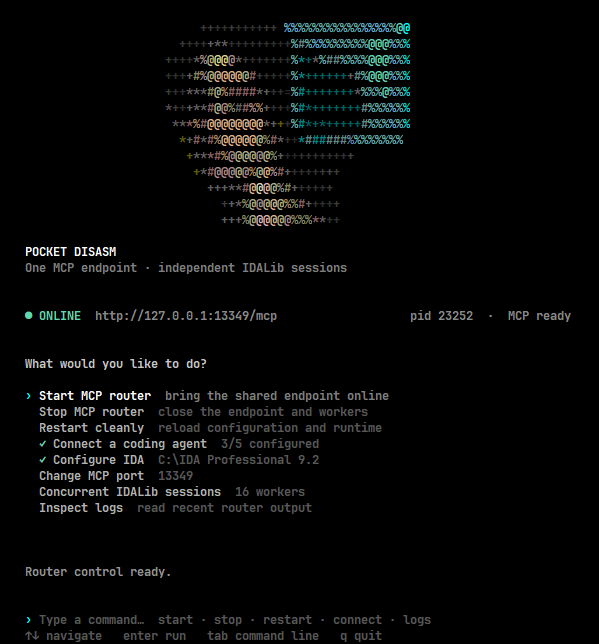 whoisqwerz/pocket_disasm
Roteador MCP IDALib de múltiplas sessões para agentes de codificação. Analise múltiplos binários em paralelo com ferramentas de engenharia reversa…
 githubsecuritylab/seclab-taskflows-fuzzing
Um pipeline de fuzzing orientado por LLM alimentado pelo GitHub Security Lab Taskflow Agent
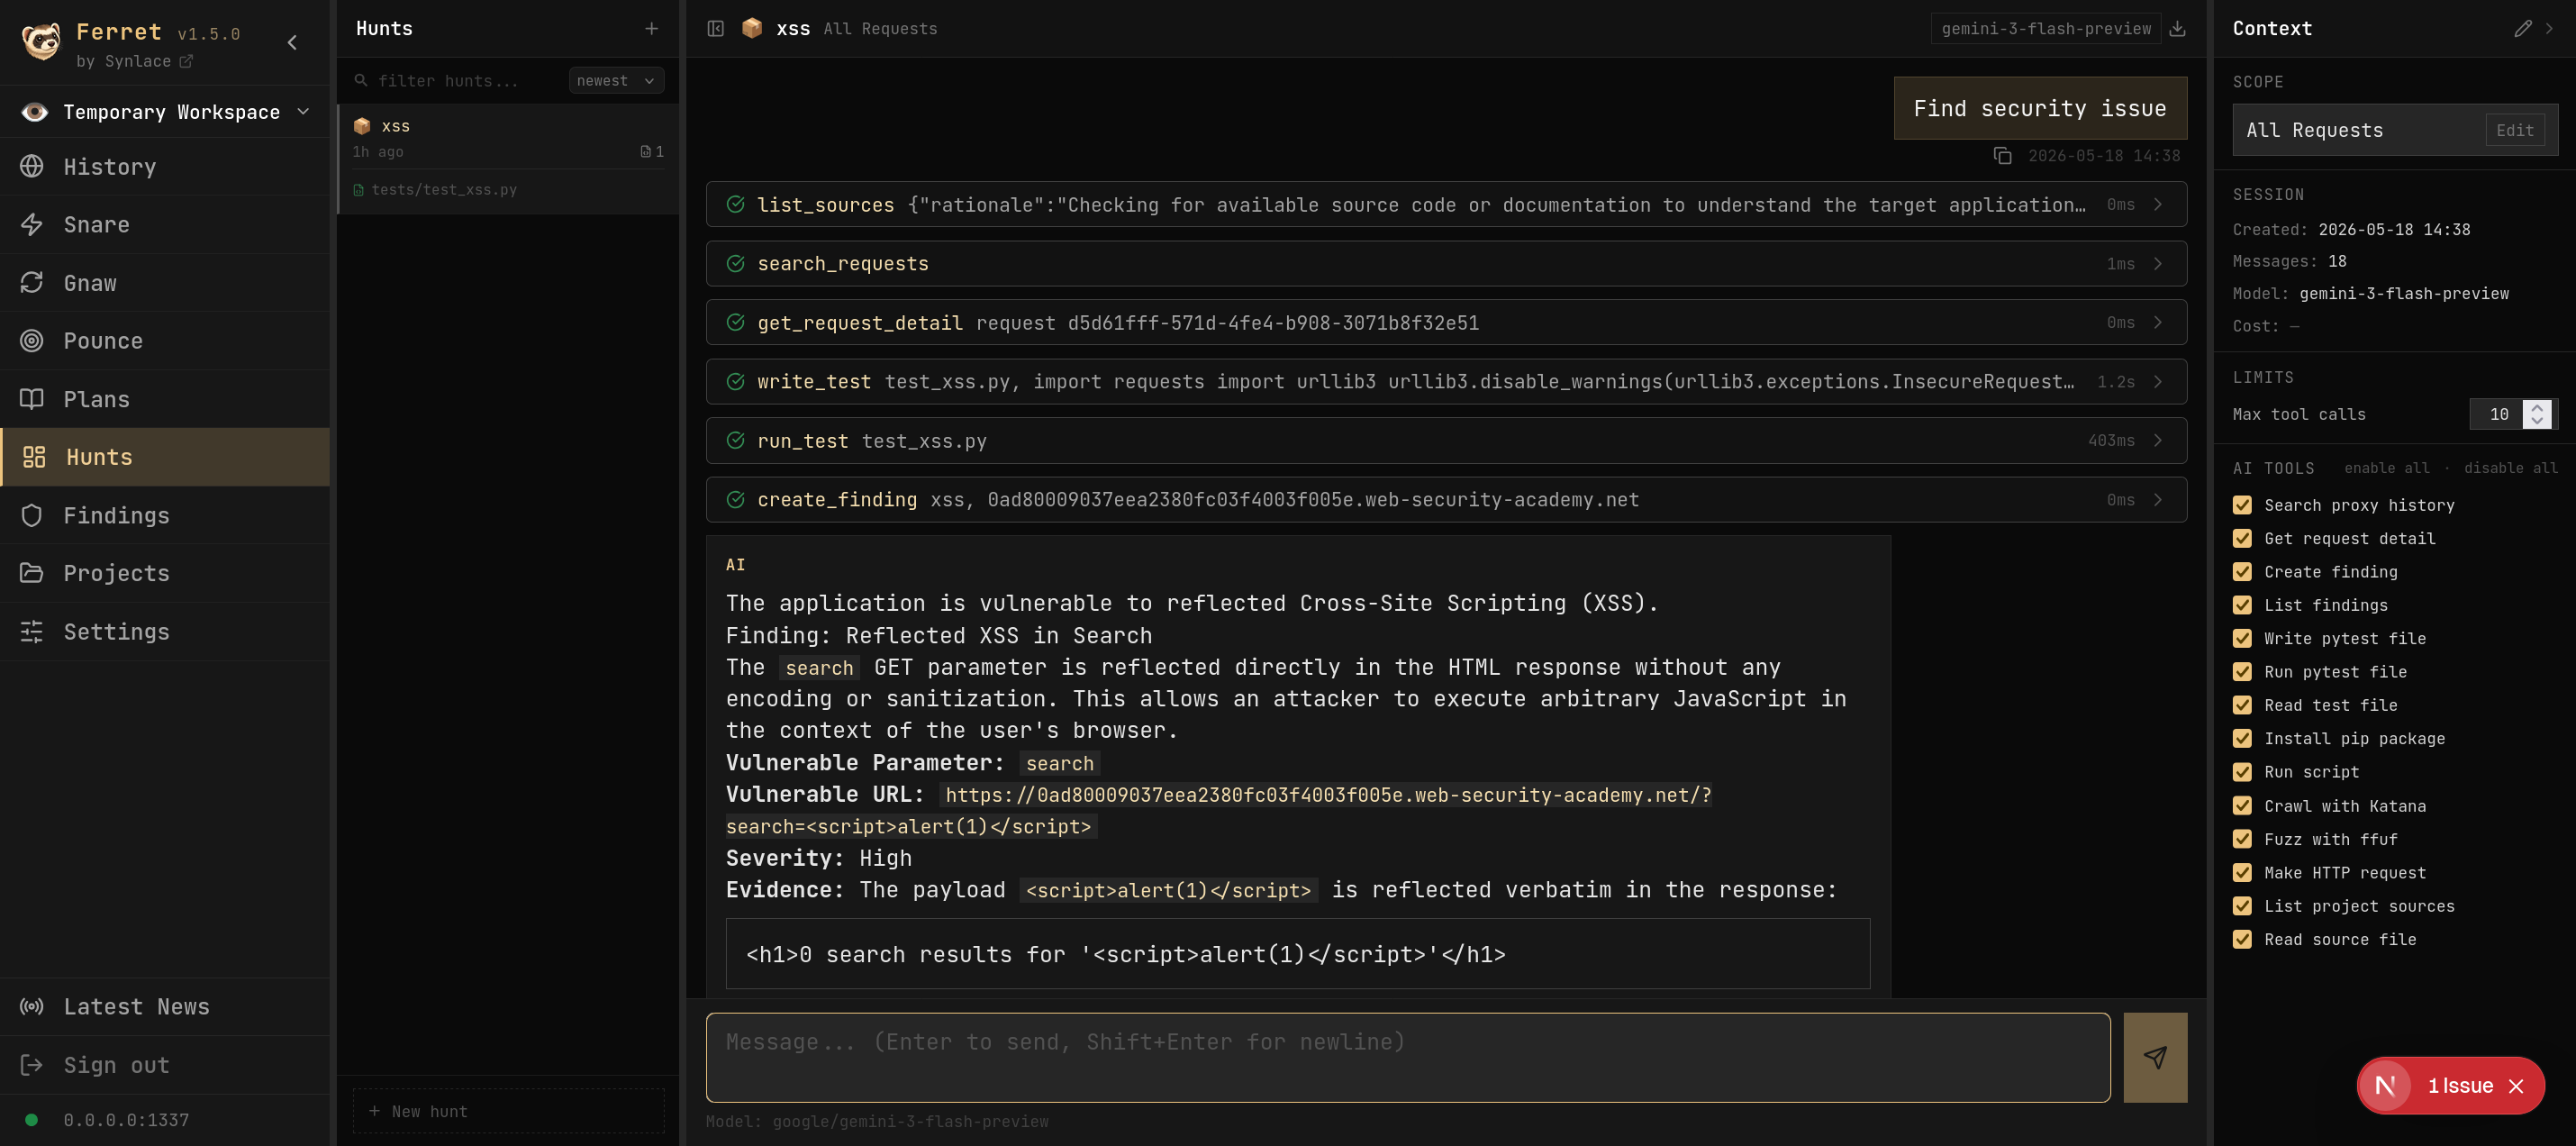 synlace/ferret
A suíte colaborativa de pentest para aplicações web
 nccgroup/icpin
Um Pintool de Monitoramento de Verificação de Integridade
 tejasprasad2008-afk/tracetree
Ferramenta de análise comportamental em tempo de execução que isola pacotes suspeitos em Docker, rastreia chamadas de sistema com strace, mapeia…
 vrn21-arcanist/bouvet
Sandbox para Agentes
 pdb333/cortex
Um kit de ferramentas de análise de runtime do Windows que combina varredura de memória, depuração, automação e APIs compatíveis com IA.
 frida/aurora
Aplicativo web de prova de conceito construído sobre o Frida
 tangxiaofeng7/cve-2022-22965-spring-core-rce
Detecção não destrutiva em lote da CVE-2022-22965
 hackinglz/svg_phishing_tools
Ferramentas de análise e geração de SVG para phishing de anexos SVG comumente vistos
 off-by-1-labs/flawed
Artefatos semelhantes a correções com defeitos incorporados








