
 #1
Ferramentas para adquirir, preservar e analisar evidências digitais para fins legais ou investigativos.
Recomendado pelo Kitploit

 dfir-iris/iris-web
Plataforma colaborativa de resposta a incidentes
 nowsecure/r2frida
Radare2 e Frida melhores juntos.
 trunkrecorder/trunk-recorder
Grava chamadas de um Sistema de Rádio Troncalizado (P25 & SmartNet)
 apple-oss-distributions/xnu
Kernel híbrido que combina Mach, FreeBSD e IOKit para macOS e iOS. Fornece serviços principais do sistema operacional, framework de drivers e…
 s3cur3th1ssh1t/creds
Alguns Scripts e Executáveis úteis para Pentest e Forense
 ahmadhassan-bted/nasuno
Kit de ferramentas de remoção de marca d'água de áudio por IA e anti-atribuição forense. Neutraliza Suno, Udio e impressões digitais neurais com…
 fortra/nanodump
O canivete suíço do dump do LSASS
 kiminewt/pyshark
Wrapper Python para tshark, permitindo análise de pacotes Python usando os dissecadores do Wireshark.

 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 jstrosch/malware-samples
Amostras de malware, exercícios de análise e outros recursos interessantes.
 hasherezade/hollows_hunter
Varre todos os processos em execução. Reconhece e despeja uma variedade de implantes potencialmente maliciosos (PEs substituídos/implantados,…
 blacktop/ipsw-diffs
Publica diffs por build de versões de firmware IPSW do iOS, iPadOS e macOS, permitindo comparação em nível binário de componentes do sistema entre…
 eldavoo/wa-crypt-tools
Gerencie arquivos .crypt12, .crypt14 e .crypt15 do WhatsApp.
 nikaiw/vmkatz
Extrair credenciais do Windows diretamente de snapshots de memória de VM e discos virtuais
 awnumar/memguard
Software sandbox para armazenamento de informações sensíveis na memória.
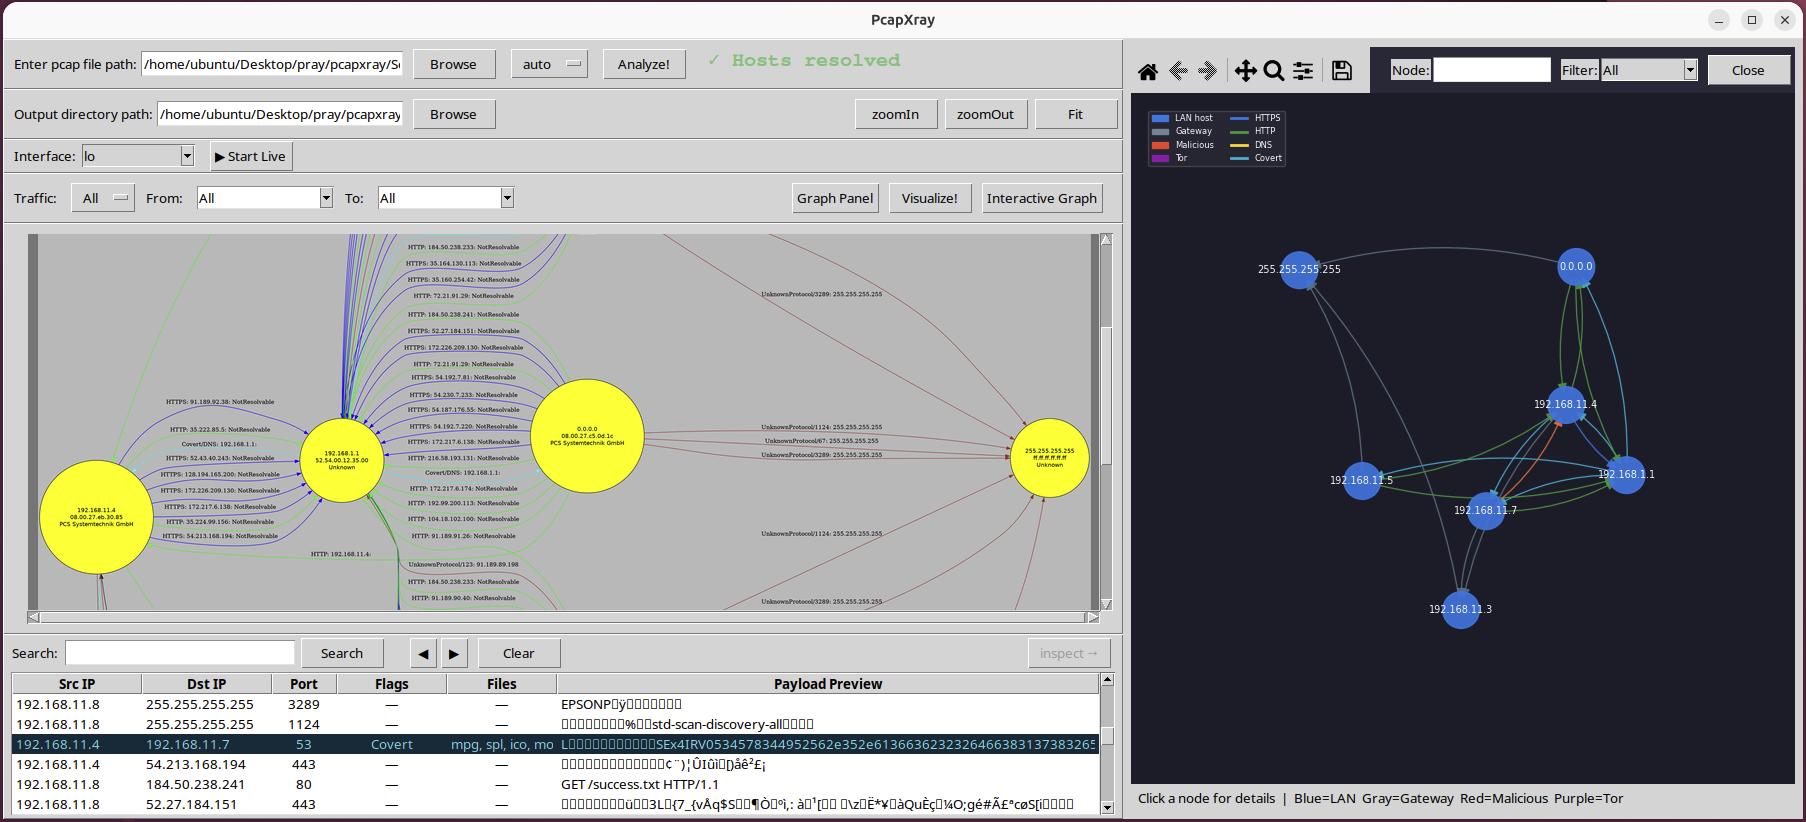 srixivas/pcapxray
❄️ PcapXray - Uma Ferramenta de Forense de Rede - Para visualizar uma Captura de Pacotes offline como um Diagrama de Rede, incluindo identificação de…
 hasherezade/libpeconv
Biblioteca personalizada de carregamento e manipulação de PE para mapeamento manual, hooking de IAT, dump de memória e reconstrução de imports para…








