
 #1
Ferramentas para adquirir, preservar e analisar evidências digitais para fins legais ou investigativos.
Recomendado pelo Kitploit
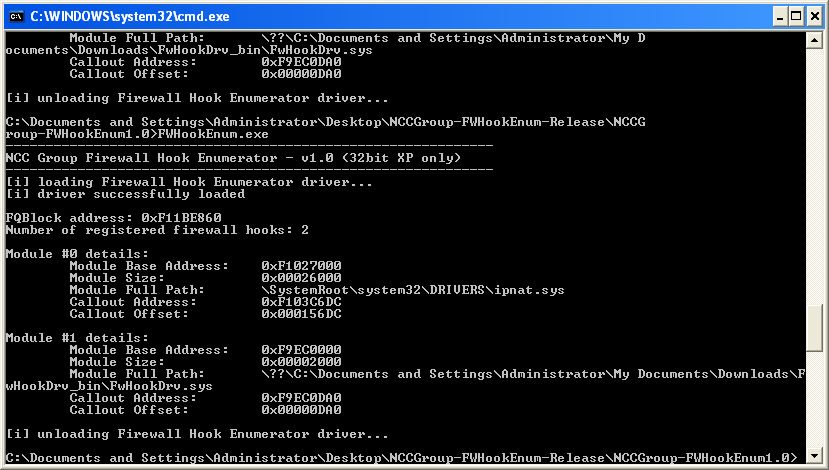
 nccgroup/windowsfirewallhookdriverenumeration
Ferramentas para enumerar drivers de hook do Firewall do Windows no Windows 2000, XP e 2003
 helpsystems/embarcadero-workaround
Esta é uma solução alternativa para CVE-2014-0993 e CVE-2014-0994 que aplica patches na memória sem a necessidade de recompilar seu software…

 nccgroup/mortimer
Uma coleção de scripts para processar dados e inteligência do tipo forense de rede, principalmente em um banco de dados postgres.
 nccgroup/baskerville
Extrator seletivo de protocolos de PCAPs ou interfaces
 nccgroup/memaddressanalysis
Projeto de pesquisa relacionado à análise de endereços de memória
 flo354/iosforensic
Ferramenta forense para iOS
 santoku/santoku-linux
Distribuição Linux para Segurança Móvel, Análise de Malware e Forense
 tagatac/linux-cve-2006-4814
Um deadlock no semáforo 'mmap sem' no kernel CentOS 3.9, que é desencadeado por uma intercalação específica de threads concorrentes, uma chamando a…
 bl4ck5un/cve-2013-2072
Estouro de buffer nos bindings Python para a chamada xc_vcpu_setaffinity no Xen
 fi01/libget_user_exploit
Exploit de leitura de memória do kernel que aproveita CVE-2013-6282 para escalada de privilégios local em sistemas Linux afetados.
 rvazarkar/antipwny
Um IDS baseado em host escrito em C# direcionado ao Metasploit
 nccgroup/memgrep
Utilitários de busca em memória
 stephenfewer/reflectivedllinjection
Injeção de DLL reflexiva é uma técnica de injeção de bibliotecas na qual o conceito de programação reflexiva é empregado para realizar o carregamento…
 packetlss/android-locdump
dumper de cache do serviço de localização android
 feliam/cve-2013-2730
Exploit de prova de conceito para CVE-2013-2730, demonstrando uma vulnerabilidade de corrupção de memória com uma implementação baseada em C para…
 kcreyts/plugxdecoder
Decodifica o tráfego do PlugX e artefatos criptografados/compactados
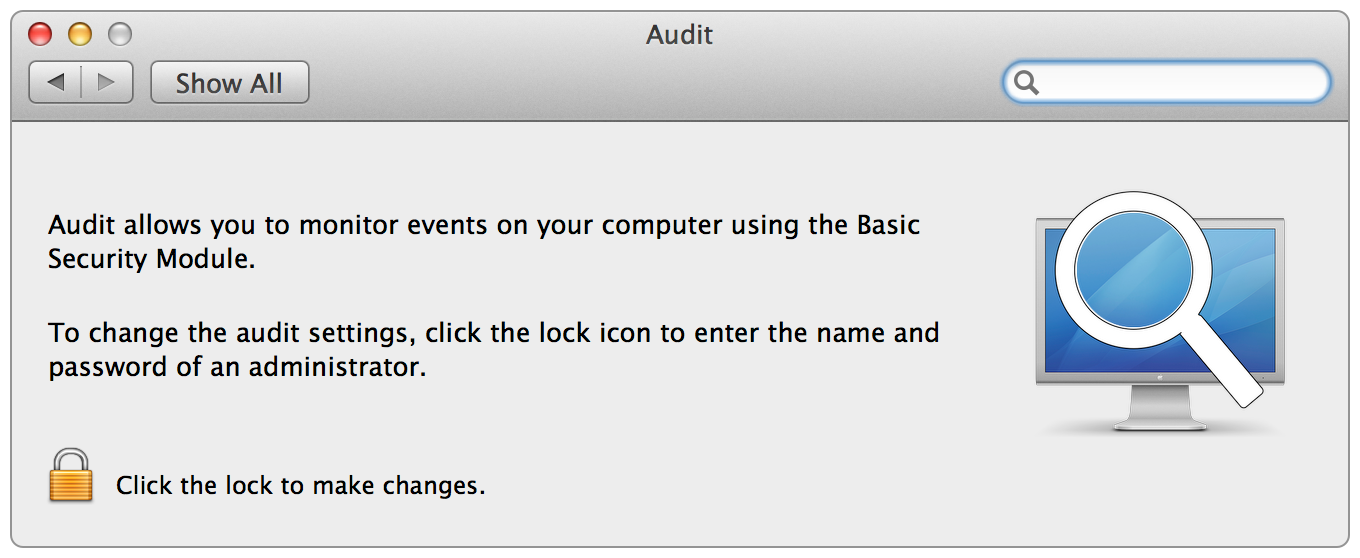 twocanoes/audit
Painel de Preferências de Auditoria e Leitor de Log para OS X








