
 #1
Ferramentas para adquirir, preservar e analisar evidências digitais para fins legais ou investigativos.
Recomendado pelo Kitploit
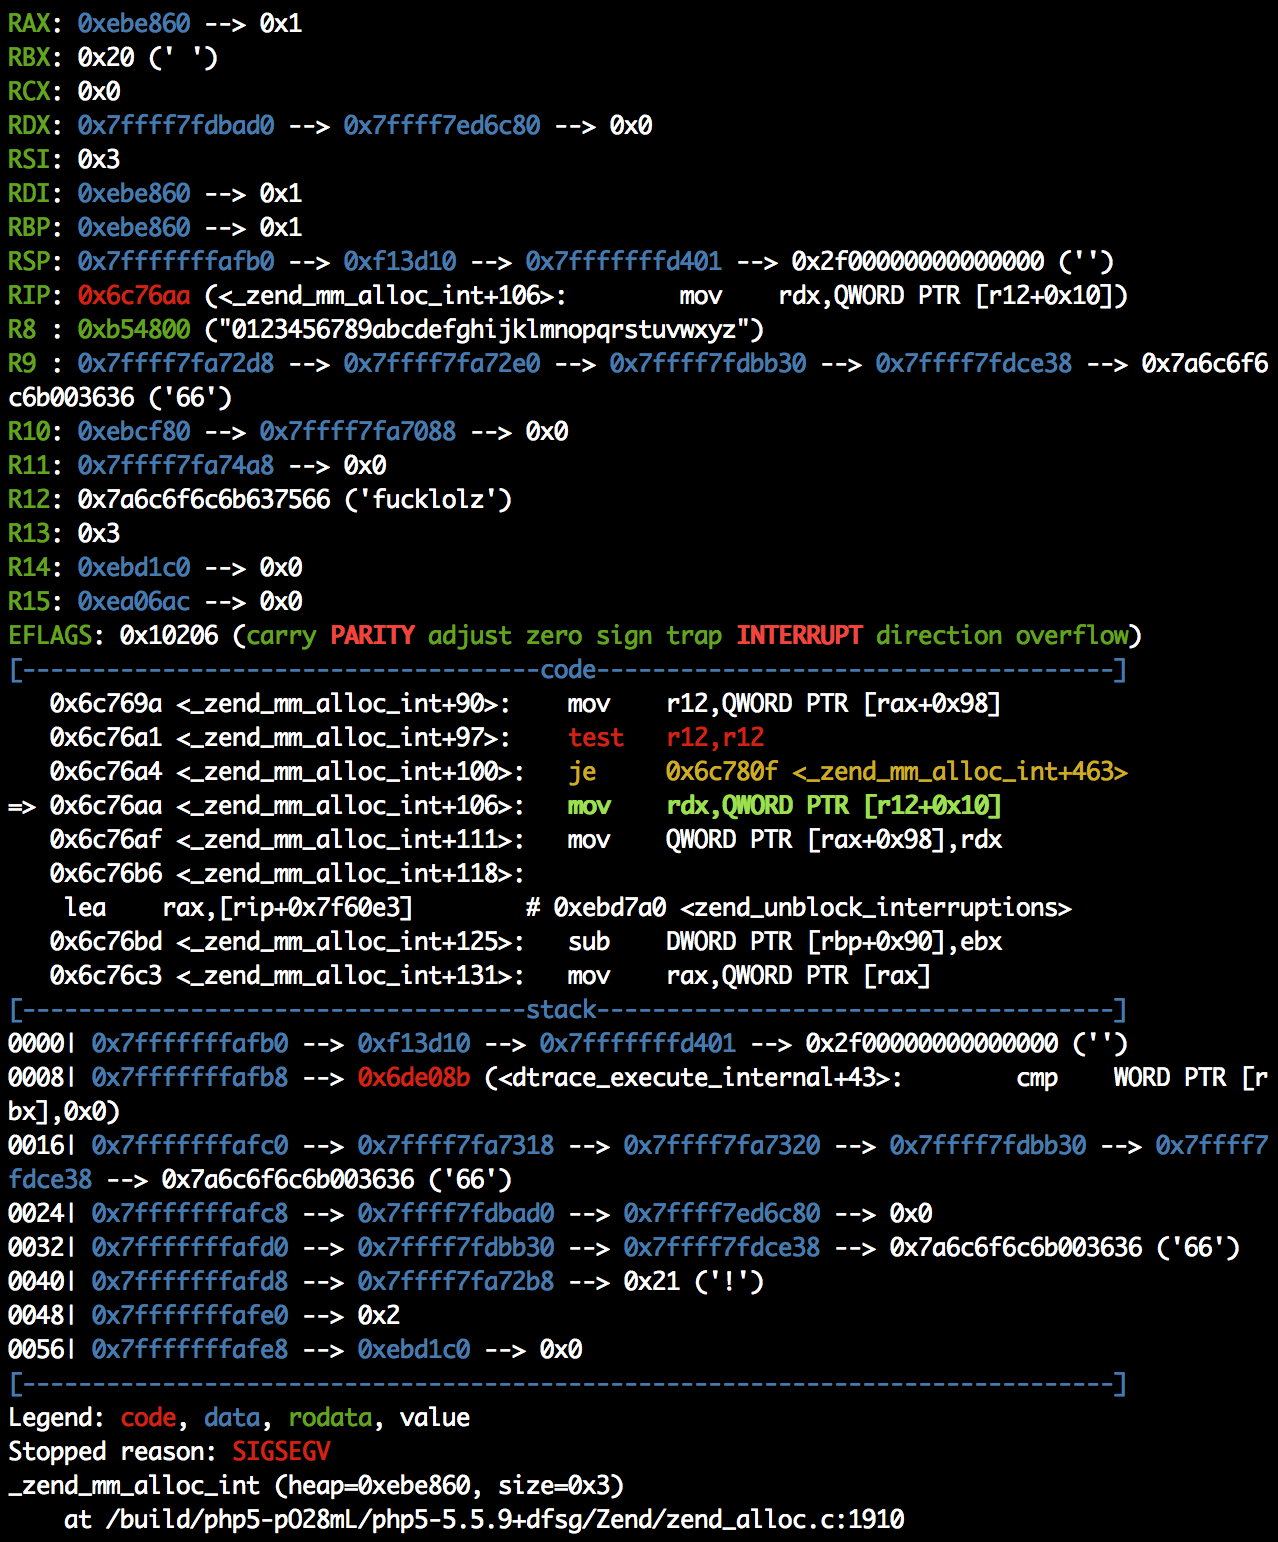
 peternguyen93/cve-2016-3141
CVE-2016-3141
 ajmartel/irtriage
Triagem de Resposta a Incidentes - Coleta de Evidências do Windows para Análise Forense
 secmob/cve-2016-0846
arbitrary memory read/write by IMemroy OOB
 monnappa22/limon
Limon é uma sandbox desenvolvida como projeto de pesquisa escrita em python, que coleta, analisa e relata automaticamente os indicadores de tempo de…
 babykillerblack/cve-2015-7547
glibc getaddrinfo estouro de buffer baseado em pilha
 dbrant/bios_memimage
Utilitário de captura de imagem de RAM.
 flankerhqd/cve-2015-6620-poc
POC para CVE-2015-6620, escrita arbitrária no unmarshal de AMessage

 leonward/openfpc
OpenFPC, Captura Completa de Pacotes de Código Aberto
 nowsecure/android-forensics
Aplicativo e framework de perícia forense Android de código aberto
 nccgroup/libtalloc
libtalloc é um script Python para uso com GDB que pode ser utilizado para analisar o "trivial allocator" (talloc)
 netspi/sshkey-grab
Capturar chaves SSH do ssh-agent
 android-rooting-tools/libmsm_vfe_read_exploit
exploit CVE-2014-4321
 bmaia/binwally
Ferramenta de comparação de árvores de binários e diretórios usando Hashing Fuzzy
 feliam/cve-2014-4481
O framework Apple CoreGraphics não valida a entrada ao analisar dados codificados em CCITT grupo 3, resultando em uma condição de estouro de heap.…
 nccgroup/windowspatchdetector
Detector experimental de patch de seção .text do Windows
 day6reak/cve-2014-4140
Notas técnicas e análise de depuração para CVE-2014-4140, uma vulnerabilidade de uso após liberação em CHtmRootParseCtx::AddText do MSHTML que leva à…
 day6reak/cve-2014-1773
Análise técnica da CVE-2014-1773, uma vulnerabilidade de corrupção de heap no mecanismo MSHTML do Internet Explorer, com detalhamento de callstack de…








