
 #1
Ferramentas de integração de segurança em pipelines CI/CD, shift-left e automação de segurança DevOps.
Recomendado pelo Kitploit
 dev-sec/ssh-baseline
DevSec SSH Baseline - InSpec Profile
 safedep/gryph
Camada de segurança para agentes de codificação com IA. Funciona com Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent e mais.
 projectdiscovery/depx
Inteligência de pacotes maliciosos e cadeia de suprimentos
 kstenerud/yoloai
O seu agente é um risco de segurança, então trate-o como tal. O yoloAI faz sandboxing de agentes de IA corretamente.
 videns/vulners-scanner
Scanner de vulnerabilidades baseado na API de auditoria da vulners.com
 node9-ai/node9-proxy
Access control for AI agents. Set what Claude Code, Codex, Gemini, Cursor and any MCP server are allowed to do, review risky actions before they run,…
 praetorian-inc/trajan
Uma ferramenta de automação de ataques e detecção de vulnerabilidades em CI/CD multiplataforma para identificar fragilidades de segurança em…
 shipsecai/studio
Automação de fluxos de trabalho para equipes de segurança
 robocoder/rips-scanner
RIPS - Um analisador estático de código-fonte para vulnerabilidades em scripts PHP
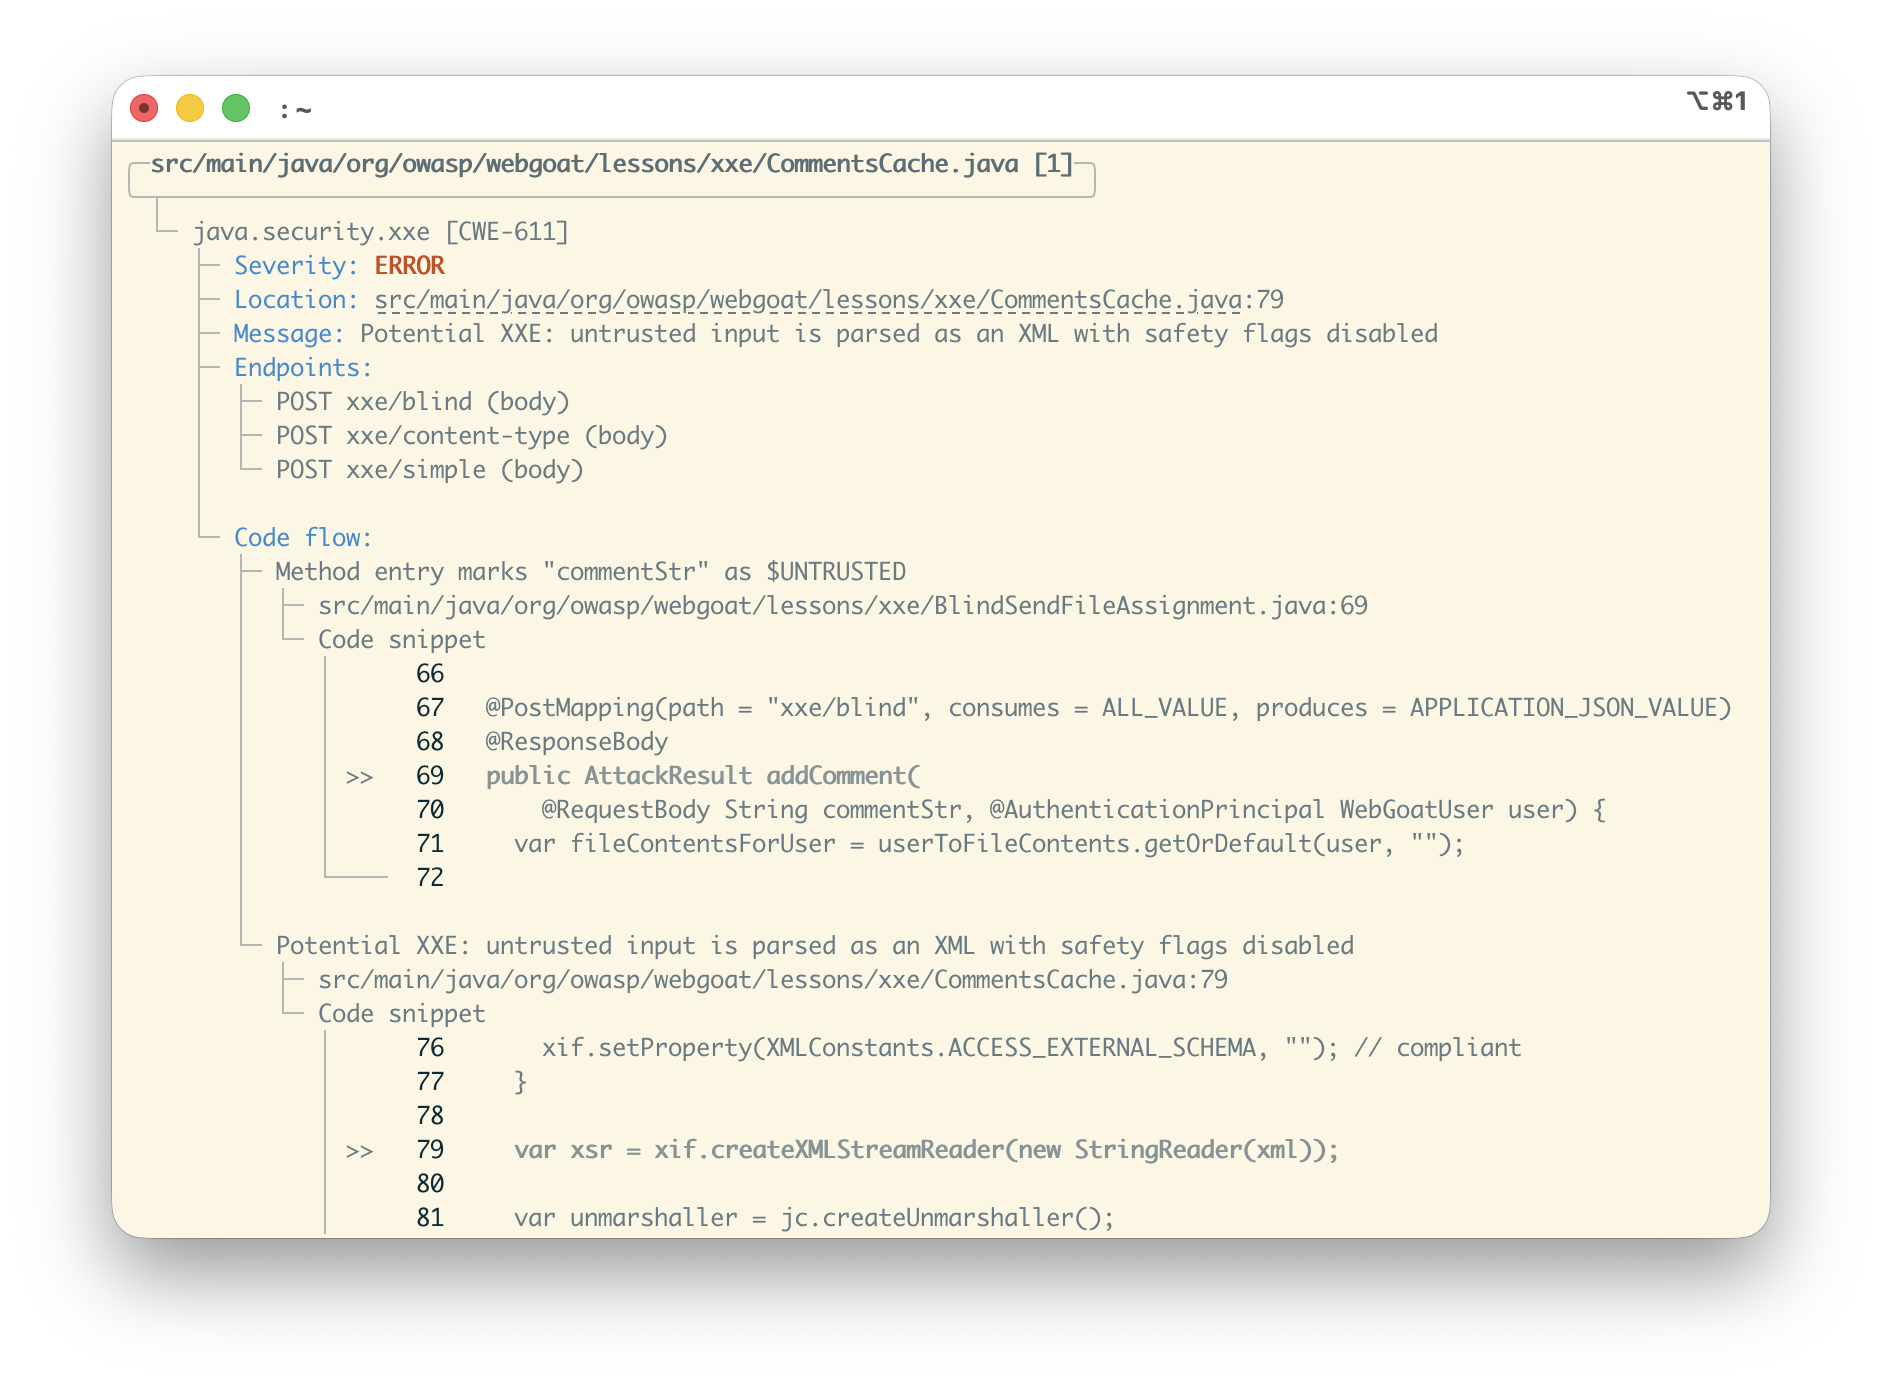 seqra/opentaint
Motor formal de análise de contaminação inter-procedural para segurança de aplicações. Rastreia dados não confiáveis através de limites de funções,…
 dipjyotimetia/hybridtestframework
Teste de ponta a ponta de Web, API, Nuvem, Eventos e Segurança
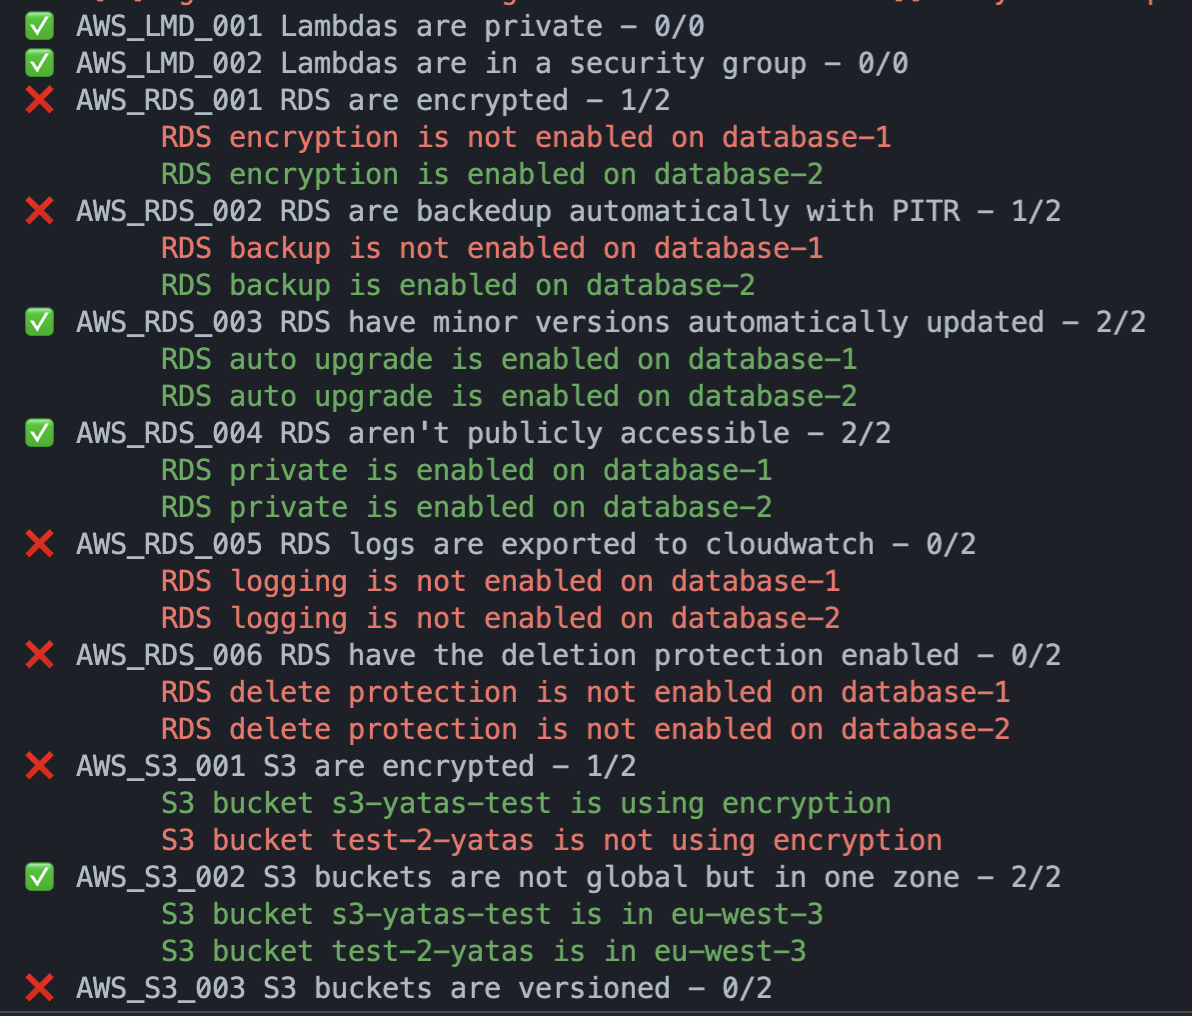 padok-team/yatas
:owl::mag_right: Uma ferramenta simples para auditar sua infraestrutura AWS/GCP para má configuração ou potenciais problemas de segurança com…
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 owasp/user-security-stories
Repositório para armazenar mapeamento de user-security-stories
 dsccommunity/certificatedsc
Recursos DSC para simplificar a administração de certificados em um Windows Server.
 arnica/depsguard
Reforce as configurações do seu gerenciador de pacotes contra ataques à cadeia de suprimentos.
 pii-shield/pii-shield
Zero-code K8s sidecar for log sanitization. Detects secrets via Entropy Analysis, preserves JSON integrity, and redacts PII deterministically. 🛡️
 mhaskar/bughound
Ferramenta de análise estática de código baseada em Elasticsearch








