
 #1
Ferramentas para blue team, segurança defensiva e proteção contra ameaças.
Recomendado pelo Kitploit

 inquest/yara-rules
Coleção de regras YARA para caçar malware, documentos maliciosos do Office e artefatos de exploits, com referências a amostras e análises de pesquisa.
 dwexi/entropystrip
Desofuscador algorítmico de PE, radar de entropia de Shannon e motor de triagem de incidentes
 gmh5225/dsark64
Prova de conceito BYOVD que abusa do driver DsArk64.sys assinado pela WHQL para encerramento de processos em ring-0 e leitura/escrita no kernel via…
 jithinkrishnanrs/cve-2026-67401-cpanel-emailtrack-sqli
Scanner de IOC somente leitura e kit de mitigação para injeção SQL no EmailTrack do cPanel & WHM (CVE-2026-67401). Realiza fingerprinting de versão,…
 0x6d69636b/windows_hardening
HardeningKitty and Windows Hardening Settings
 optiv/mangle
Mangle é uma ferramenta que manipula aspectos de executáveis compilados (.exe ou DLL) para evitar detecção por EDRs.
 mandiant/silketw
Wrapper em C# para ETW que serializa dados de eventos do kernel e modo de usuário para JSON para caça a ameaças, análise de malware e resposta a…
 synacktiv/shh
Systemd Hardening Helper - Mirror of https://github.com/desbma/shh
 nova-hunting/nova-tracer
NOVA - Claude Code Protection System contra ataques de injeção de prompt
 immersive-labs-sec/bruteratel-detectiontools
Uma coleção de ferramentas e regras para decodificar badgers do Brute Ratel C4
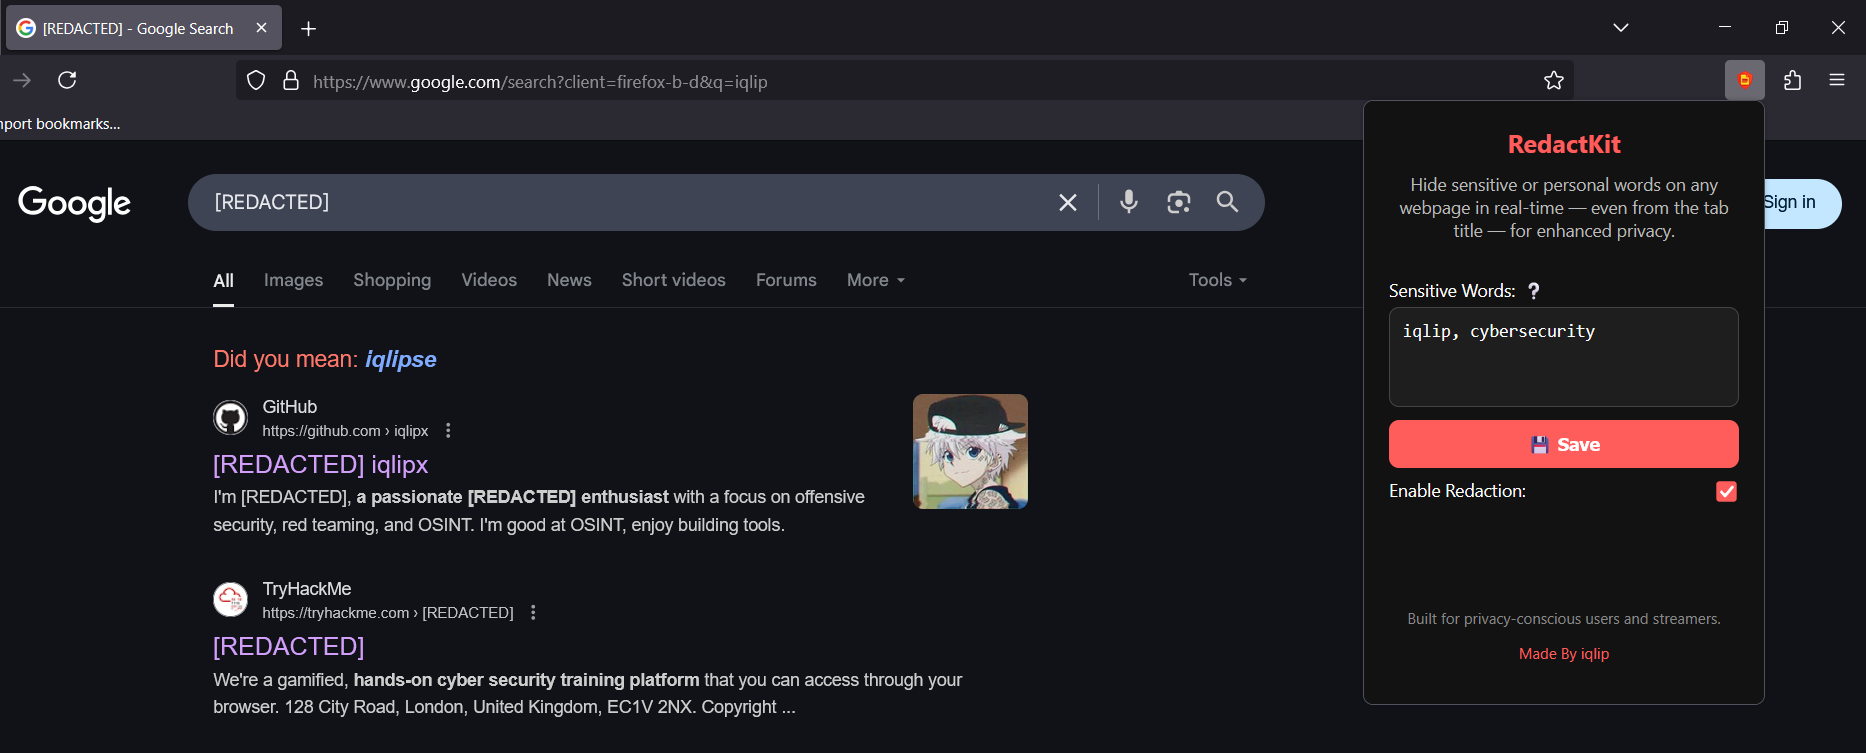
 iqlip/redactkit
https://addons.mozilla.org/addon/redactkit/ Uma extensão do Firefox que oculta palavras sensíveis (ex.: nomes, e-mails, números de telefone) em…
 grapheneos/hardened_malloc
Alocador reforçado projetado para sistemas modernos. Possui integração com a Bionic libc do Android e pode ser usado externamente com musl e glibc…
 masriyan/fufufafa
Estrutura para Auditoria Unificada de Falhas e Defeitos A estrutura definitiva de Auditoria de Segurança na Nuvem AWS que torna a auditoria de…
 habanada/nativemirror
Implementação nativa em Delphi da funcionalidade do PE-sieve com uma biblioteca reutilizável, CLI e DLL compatível com o PE-sieve para integração com…
 hanxi19/black_hole_attack_for_vector_database
Implementação de pesquisa do Ataque Black-Hole que envenena índices de bancos de dados vetoriais por meio de hubness orientada por centralidade, com…
 pbxqdown/portclue
Explique por que uma porta TCP do Linux pode ou não estar acessível
 abhishek2512mishra/claude-code-security-audit
Scanner de segurança que audita ambientes do Claude Code para execução pré-confiança do CVE-2026-21852, sequestro de hooks e bloqueio via eBPF.
 devstuff/harden-docker-seccomp
Mitigação do Docker para CVE-2026-31431 ('Copy Fail'). Inclui também modelos Kubernetes.








