
 #1
Ferramentas de avaliação de banco de dados, teste de injeção SQL, auditoria, criptografia e monitoramento de atividade.
Recomendado pelo Kitploit
 citcheese/odbparser
Ferramenta OSINT para pesquisar, analisar e extrair apenas os diretórios abertos do Elasticsearch e MongoDB que possuem os dados que você se preocupa…
 al1ex/cve-2021-27928
CVE-2021-27928 MariaDB/MySQL-'wsrep provider' vulnerabilidade de injeção de comando
 dwisiswant0/cve-2025-49844
Exploit de prova de conceito para o uso após liberação (use-after-free) do parser Lua do Redis 8.2.1, que disputa a coleta de lixo por meio de…
 mhaskar/blinder
Uma biblioteca Python para automatizar injeção SQL cega baseada em tempo.
 tjnull/cygor
Um framework modular de descoberta de ativos escrito em python para automatizar o trabalho manual repetitivo
 neo23x0/mongobleed-detector
Script de Detecção para Exploração do MongoBleed
 lorenzotullini/influxdb-exploit-cve-2019-20933
Exploit de vulnerabilidade do InfluxDB CVE-2019-20933
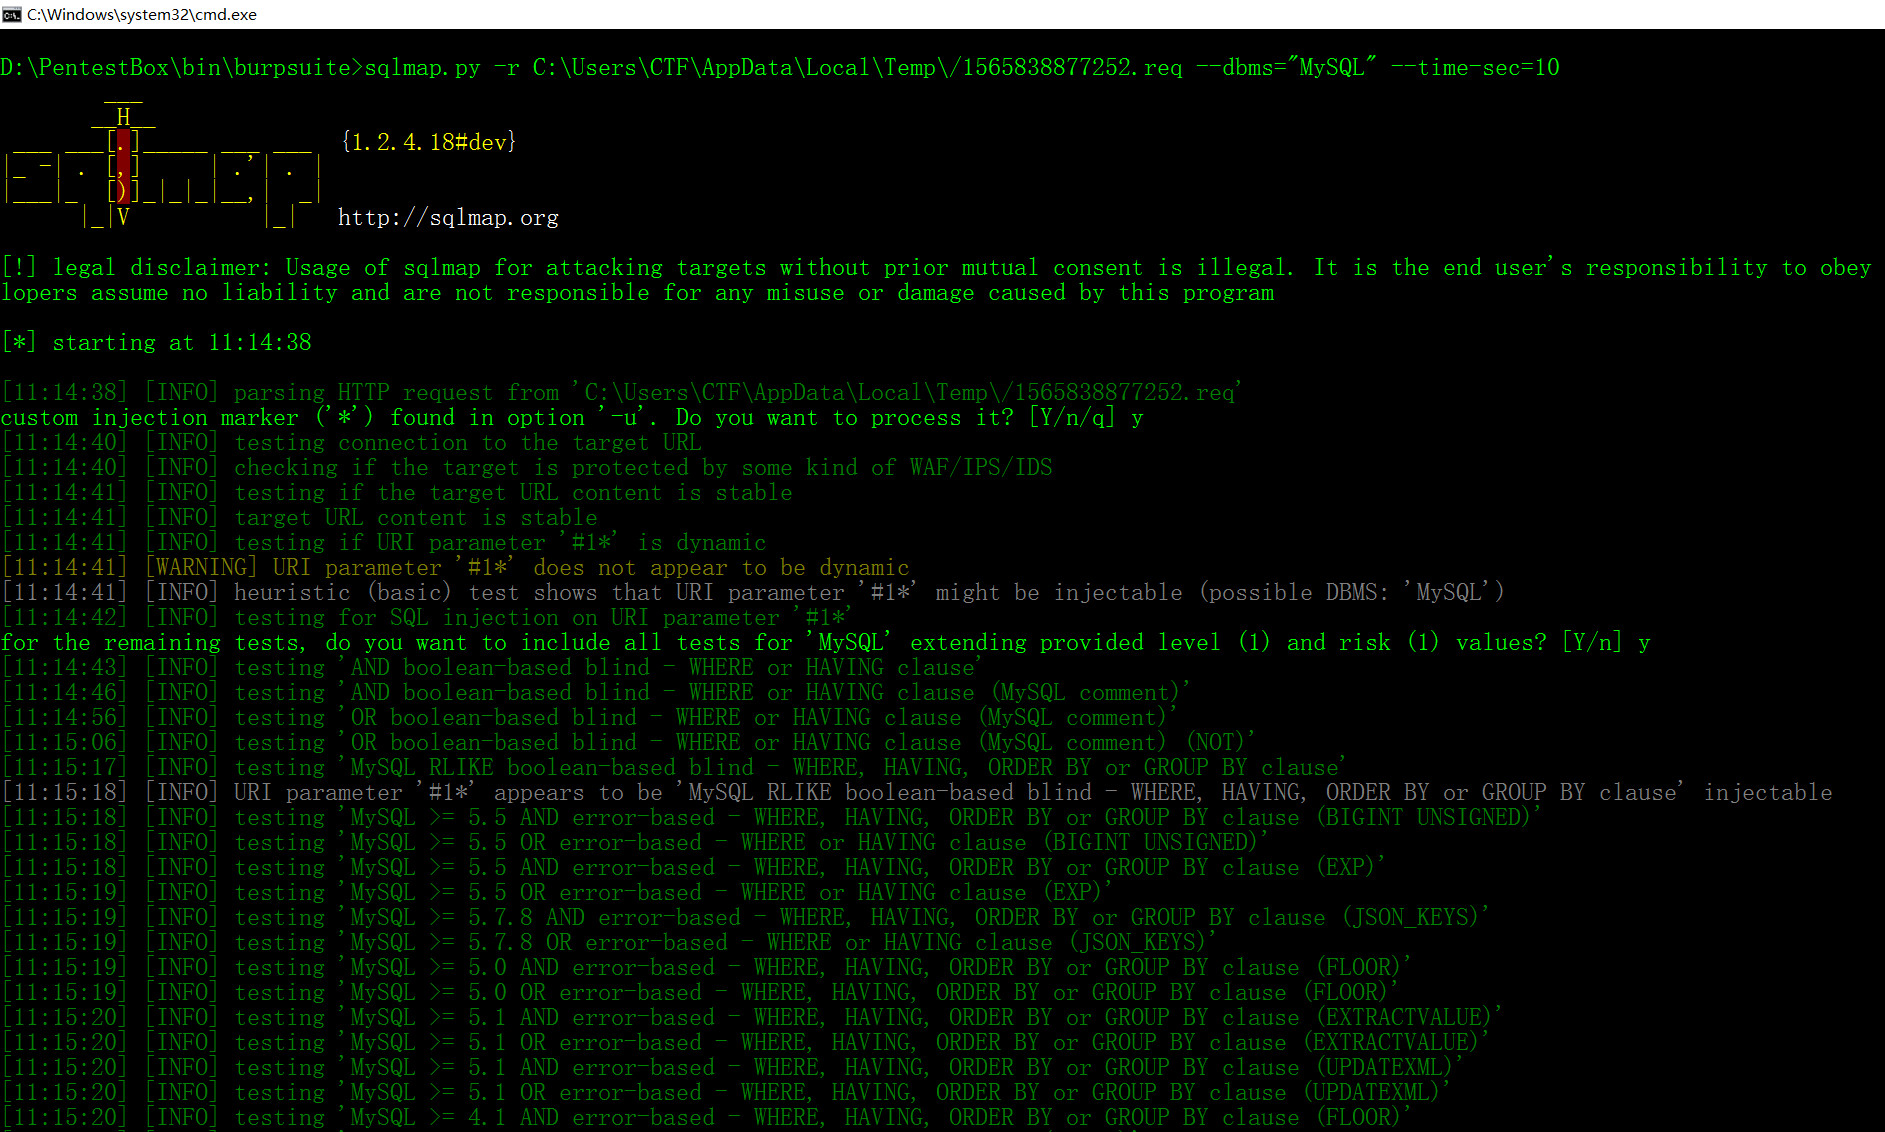 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 daniel2005d/mapxplore
Permite exportar as informações baixadas com o sqlmap para um banco de dados relacional como Postgres e sqlite.
 rootsecdev/microburstsecretshunter
Examina dumps de domínios Azure exportados em busca de senhas em texto claro, strings de conexão, chaves de armazenamento e outros segredos; gera…
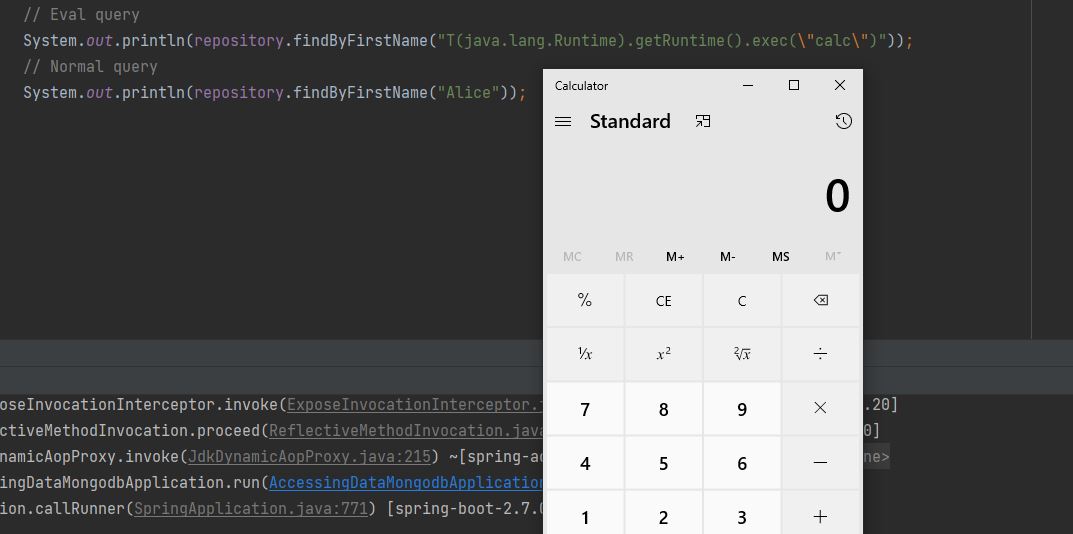 trganda/cve-2022-22980
Exploit de prova de conceito para CVE-2022-22980 direcionado ao Spring Data MongoDB. Demonstra execução remota de código por meio de consultas…
 codelatteid/carina
Webshell, Servidor Privado Virtual (VPS) e Banco de dados cPanel
 jas502n/mssql-command-tool
mssql ferramenta de conexão de terminal | execução de comandos
 var77/cve-2026-2005
PoC para CVE-2026-2005
 yoyosh/darkreplica
CVE-2026-23631 (DarkReplica) Redis Exploit
 shieldersec/cve-2020-11579
Código de exploit para CVE-2020-11579, uma divulgação arbitrária de arquivos através do cliente MySQL no PHPKB
 adityaks/strafer
Strafer: Uma ferramenta para detectar potenciais infecções em instâncias Elasticsearch
 trailofbits/cvedb
Biblioteca e utilitário de consulta a CVE que utiliza um armazenamento local sincronizado diretamente com o National Vulnerability Database.








