
 #1
Listas, coleções e referências de aprendizagem de cibersegurança curadas, com escopo claro e valor prático.
Recomendado pelo Kitploit

 ashrafzaryouh/cve-2026-22557
Advisory para CVE-2026-22557, uma path traversal não autenticada (CWE-22) no Ubiquiti UniFi Network Application, abrangendo versões afetadas, impacto…
 0xblackash/cve-2026-22557
CVE-2026-22557
 kaleth4/cve-2026-28363
Advisory de segurança detalhando CVE-2026-28363, uma RCE crítica no OpenClaw, incluindo análise técnica, métricas CVSS e etapas de mitigação para…
 redyank/cve-2026-35492
Demonstra a CVE-2026-35492, uma vulnerabilidade de path traversal no PartitionedDataset do kedro-datasets que permite gravação arbitrária de…
 randomaccess3/detections
Repositório curado de informações de detecção e orientações de validação para identificar atividades maliciosas em ambientes corporativos.
 mr-un1k0d3r/edrs
Ferramenta de red team para evasão de EDR: resolve dinamicamente IDs de syscalls, aplica patches em stubs do ntdll, remove hooks da IAT e lista APIs…
 ayoubfathi/leaky-paths
Uma coleção de caminhos especiais ligados a APIs sensíveis comuns, internos de DevOps, configurações de frameworks, más configurações conhecidas,…
 google/threat-team
Não é mais mantido. Consulte as coleções do Google Threat Intelligence / Virus Total.
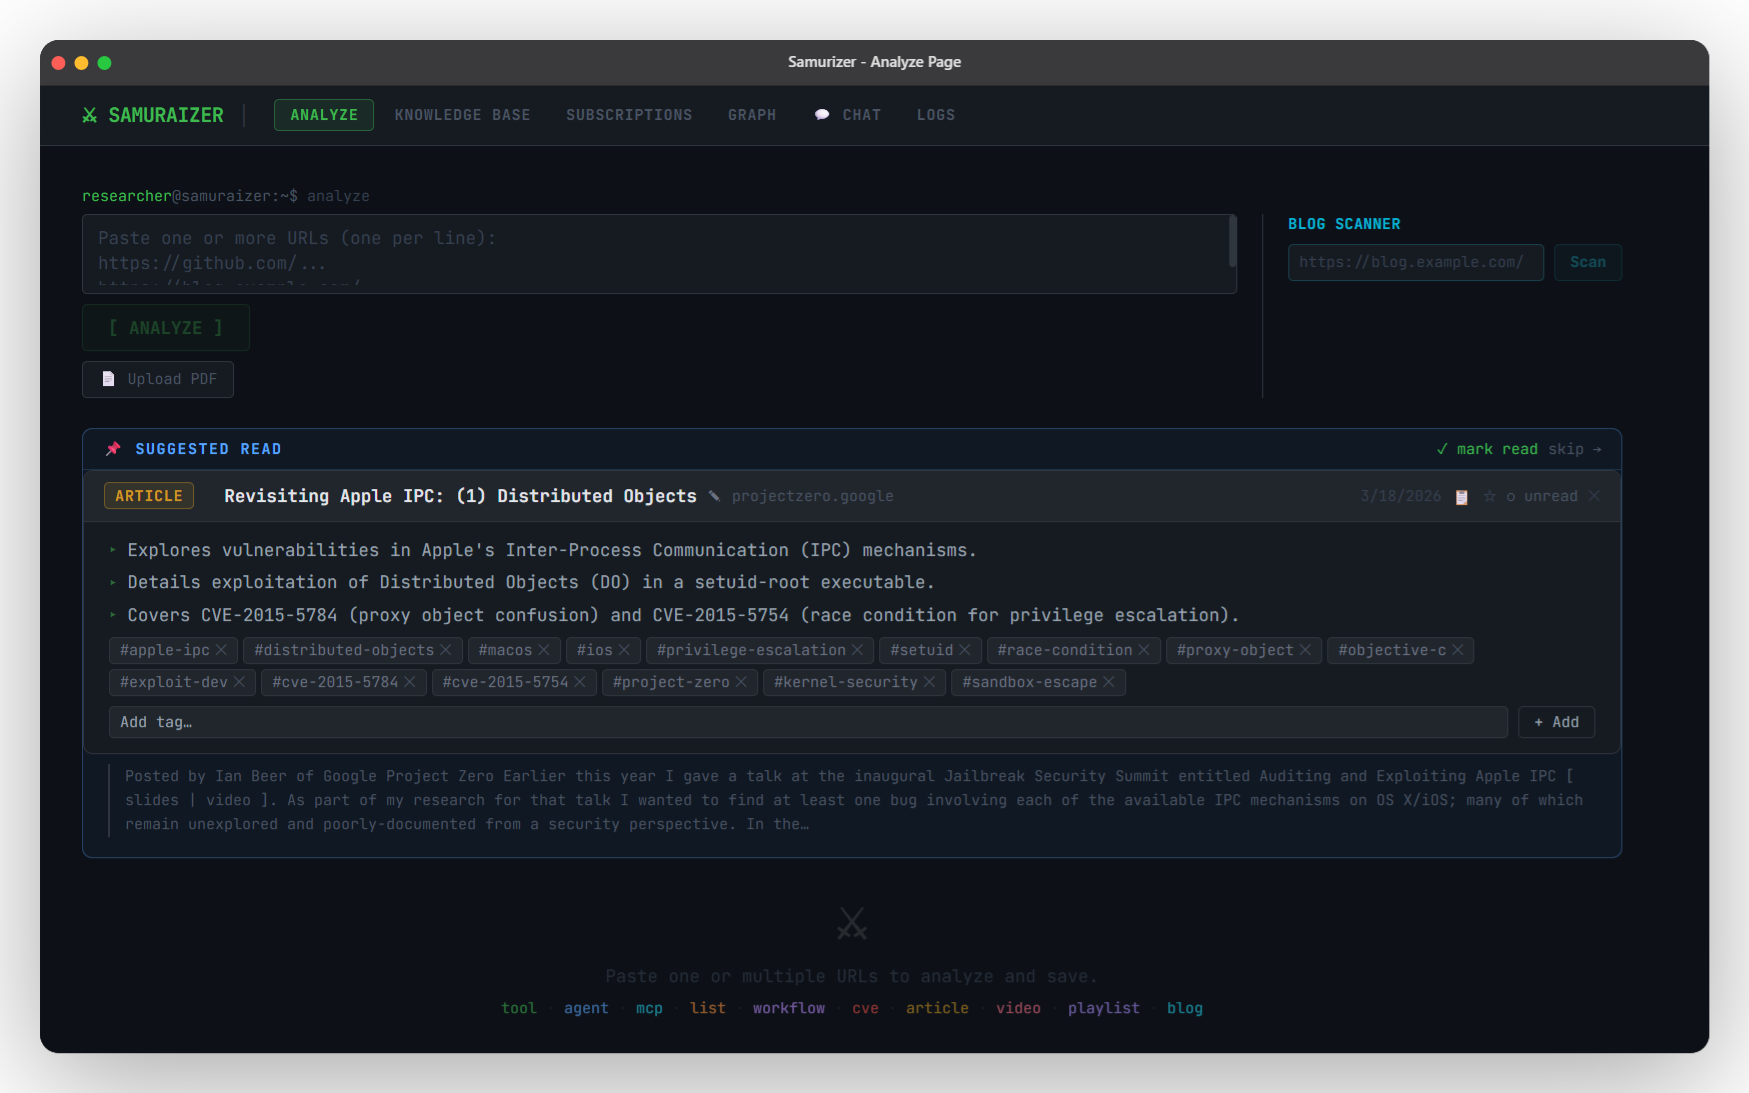 zomry1/samuraizer
NotebookLM turbinado — projetado especificamente para pesquisadores de segurança.
 johackim/docker-hacklab
Meu hacklab pessoal, crie o seu próprio.
 livecvebench/cve-factory
CVE-Factory
 bx33661/cve-2026-30039
# Aviso de segurança e análise bilíngue detalhando CVE-2026-30039, uma vulnerabilidade de travessia de symlink no rarfile que afeta versões até 4.2,…
 zebberncve/npm-cve-2026-26830-26833
Página do diretório para os avisos CVE-2026-26830 a CVE-2026-26833
 rickidevs/cve-2026-32913
# Encontrei uma Vulnerabilidade Zero-Day no OpenClaw — Veja Como Foi
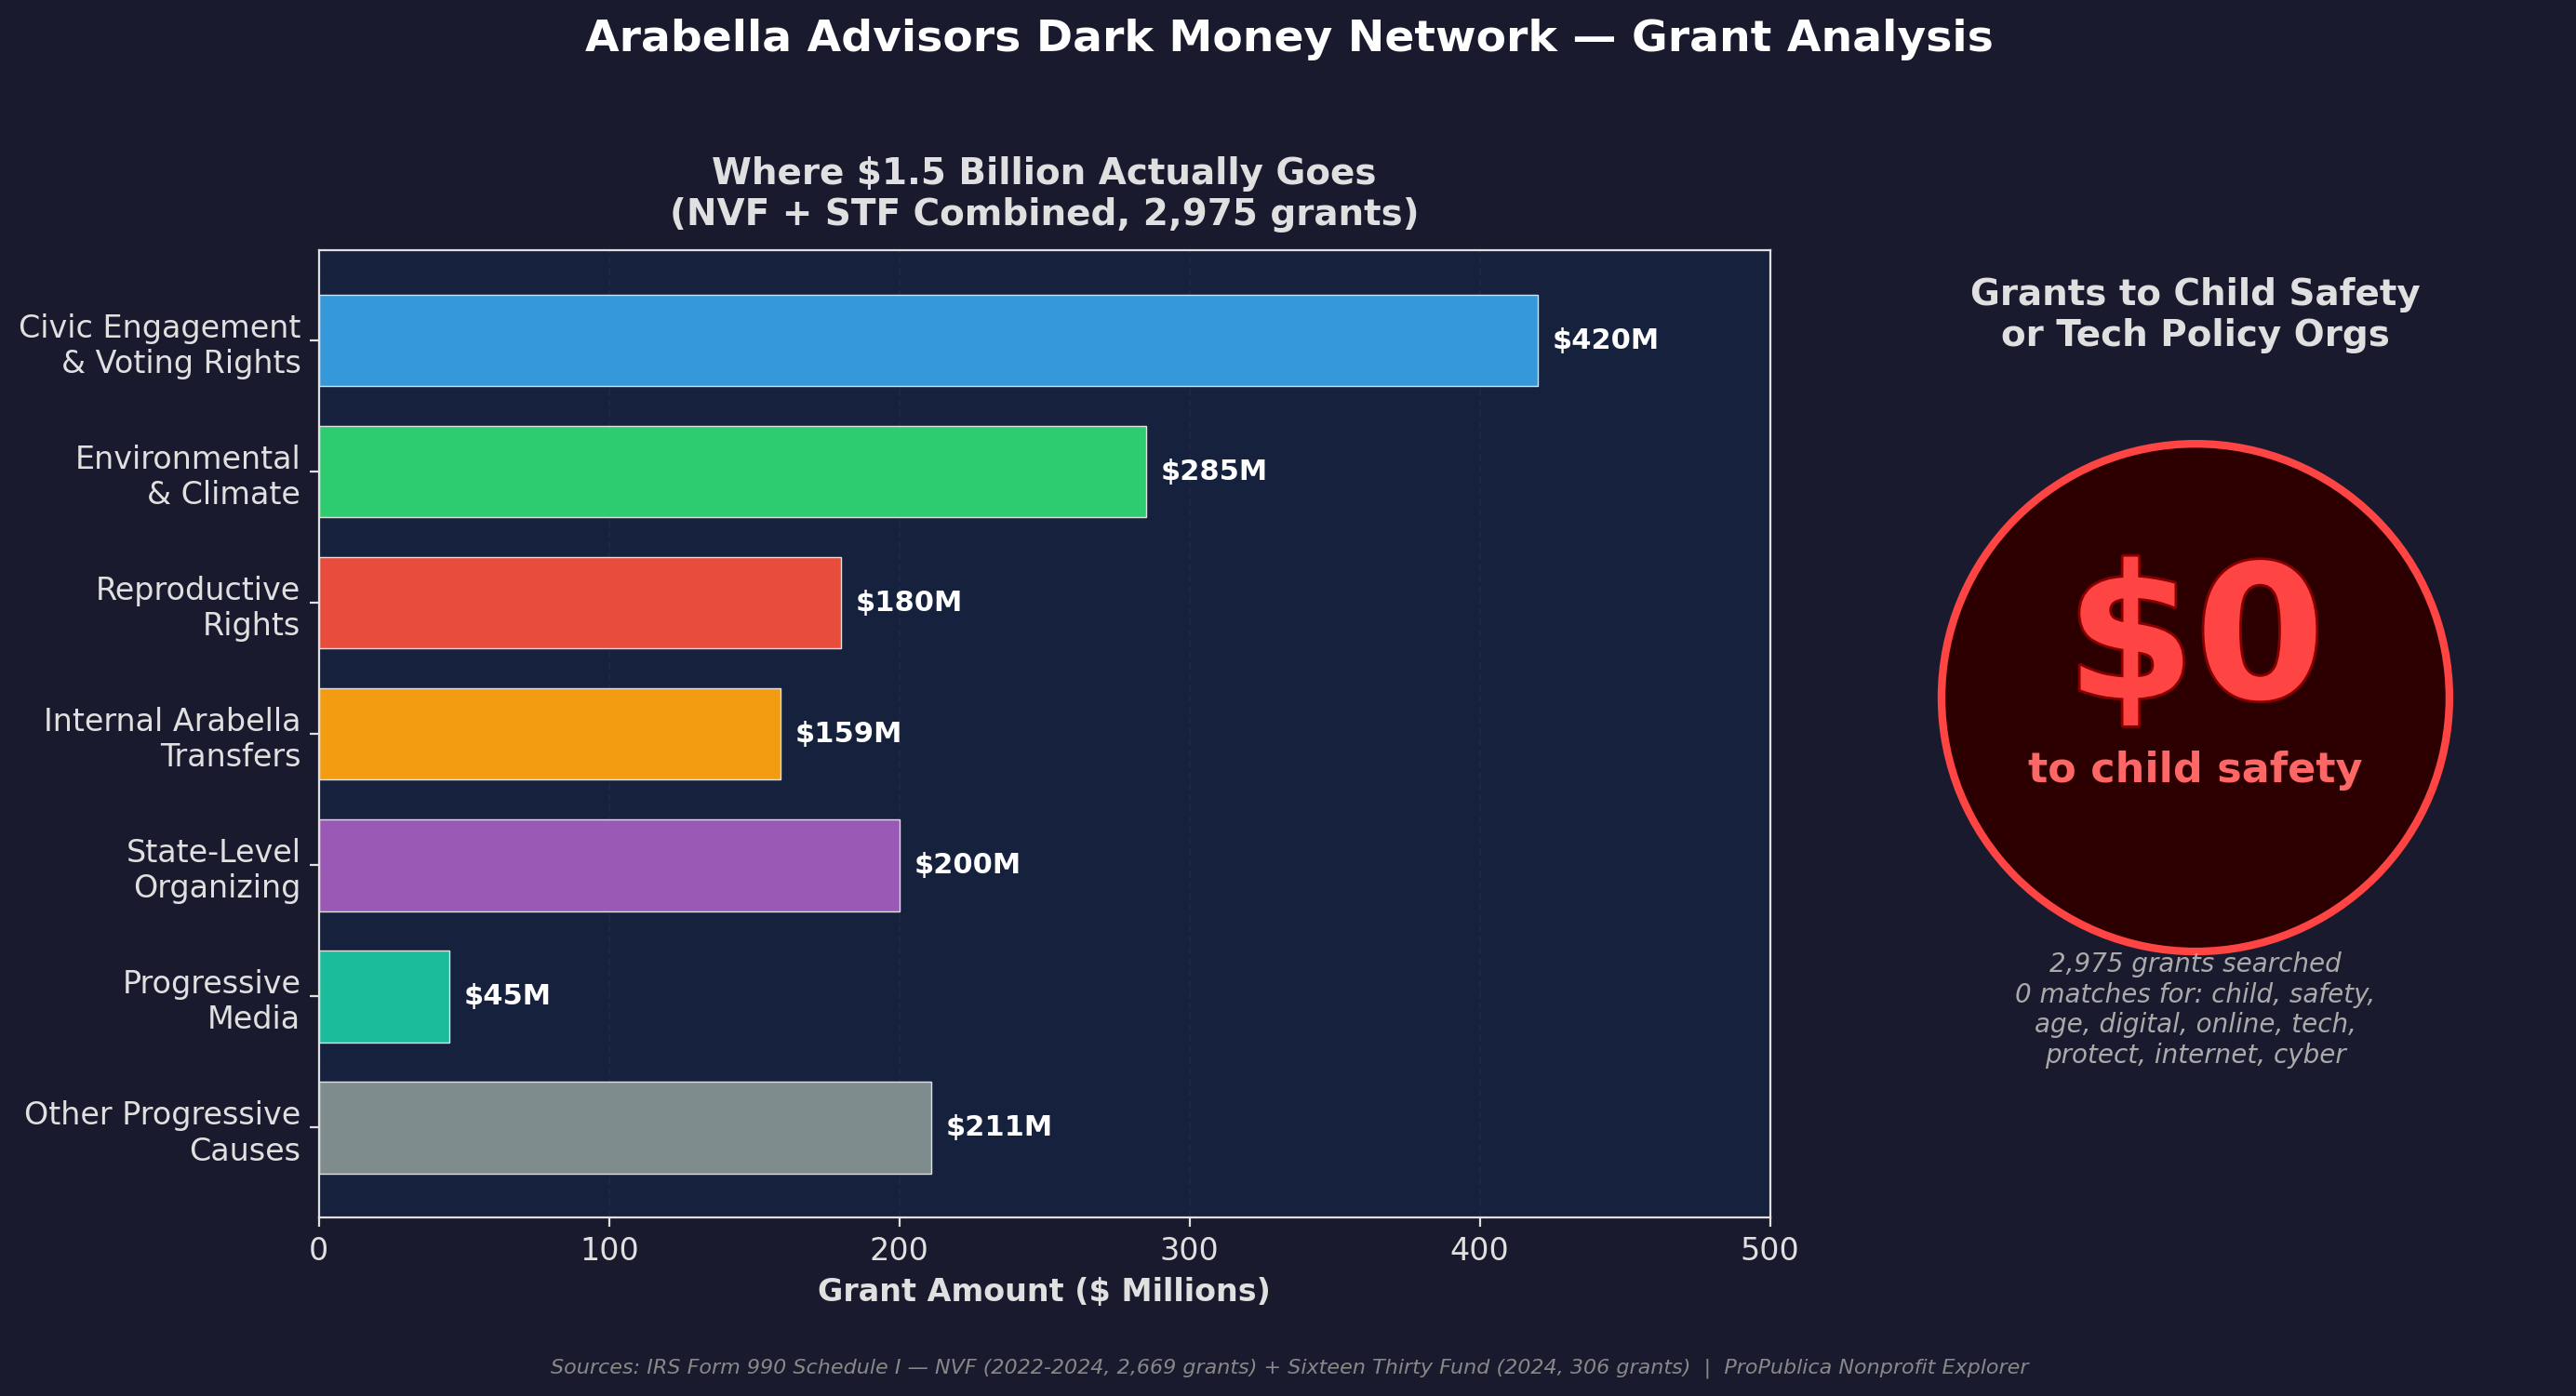 upper-up/meta-lobbying-and-other-findings
Investigação de inteligência de fontes abertas sobre a campanha de lobby multicanal da Meta para o App Store Accountability Act, rastreando fluxos de…
 edi-marc/vulnerability_list
Este repositório contém informações sobre os CVEs encontrados durante minha atividade.
 jimmyader/cheatsheethost
Uma página hospedada localmente para folhas de dicas. Atualmente sendo usada para engenharia reversa e hospedada em laboratórios para que eu possa…
 17patmaks/my-sigma-rule-collection
# Regra Sigma para CVE-2025-49666








