
 #1
Listas, coleções e referências de aprendizagem de cibersegurança curadas, com escopo claro e valor prático.
Recomendado pelo Kitploit

 anthonydavidson189/free-interactive-ai-training-materials
Coleção curada de materiais de treinamento gratuitos, interativos e com inteligência artificial para educação em conscientização de segurança, com…
 cybersecurity-enthusiasts-ce/cve-2025-55182-researching-process
Repositório de pesquisa defensiva para CVE-2025-55182 (RCE pré-autenticação em React Server Components/Next.js). Inclui análise técnica, regras de…
 ciphercloak/cve-2026-41651
Fornece detalhes técnicos e orientações de mitigação para a vulnerabilidade de escalonamento de privilégios Pack2TheRoot (CVE-2026-41651) que afeta…
 kaleth4/cve-2026-41303
Documentação técnica e prova de conceito para CVE-2026-41303, uma bypass de autorização no bot Discord OpenClaw, incluindo metodologia de exploração,…
 0xblackash/cve-2026-39813
CVE-2026-39813
 securepeacock/presentations
Slides e materiais de apresentações de conferências
 owasp/agent-skills-security-standard
Padrão de segurança para habilidades de agentes, fornecendo diretrizes e melhores práticas para proteger agentes autônomos orientados por IA em…
 kaleth4/cve-2026-33826
Análise detalhada da CVE-2026-33826, uma vulnerabilidade crítica de RCE no Active Directory, incluindo técnicas técnicas de exploração, sistemas…
 kaleth4/cve-2026-33824
Análise aprofundada da CVE-2026-33824, uma vulnerabilidade crítica de execução remota de código no Windows IKE, cobrindo técnicas de exploração,…
 pushsecurity/browser-identity-attacks-matrix
A segurança ofensiva impulsiona a segurança defensiva. Estamos compartilhando uma coleção de técnicas de ataque a SaaS para ajudar os defensores a…
 pathakabhi24/llm-mcp-security-field-guide
O guia de segurança mais abrangente para LLM + MCP, i.e., alinhado com OWASP, CVEs reais, listas de verificação acionáveis
 husnainfareed/awesome-ethical-hacking-resources
😎 🔗 Lista incrível sobre todos os tipos de recursos para aprender Ethical Hacking e Testes de Penetração.
 rustynoob-619/100-days-of-yara-2026
O Desafio dos 100 Dias de YARA para escrever regras YARA consistentemente
 belazy167/next-picomatch-cve-repro
# Reprodução mínima para o Next.js 16.2.4 empacotando picomatch 4.0.3 (CVE-2026-33671)
 100daysofyara/2026
Regras compartilhadas pela comunidade do 100 Days of YARA 2026
 rootup/personalstuff
Repositório de artefatos de pesquisa contendo corpora de fuzzing (liblnk, tcpdump, vim), um relatório de vulnerabilidade de privacidade do Telegram e…
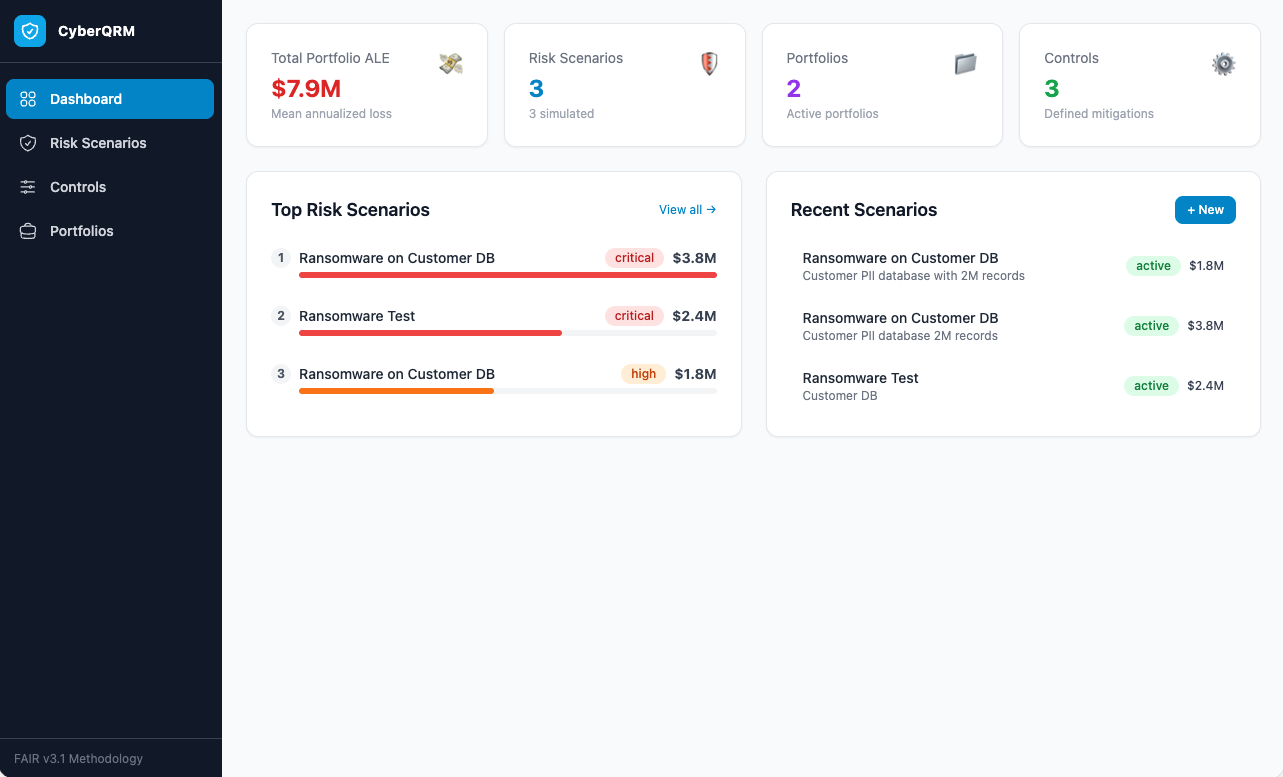 iiamit/cyberqrm
Uma implementação do Framework FAIR CRQ








