
 #1
Plataformas Capture The Flag, criação de desafios, ferramentas de resolução e frameworks de cibersegurança competitiva.
Recomendado pelo Kitploit
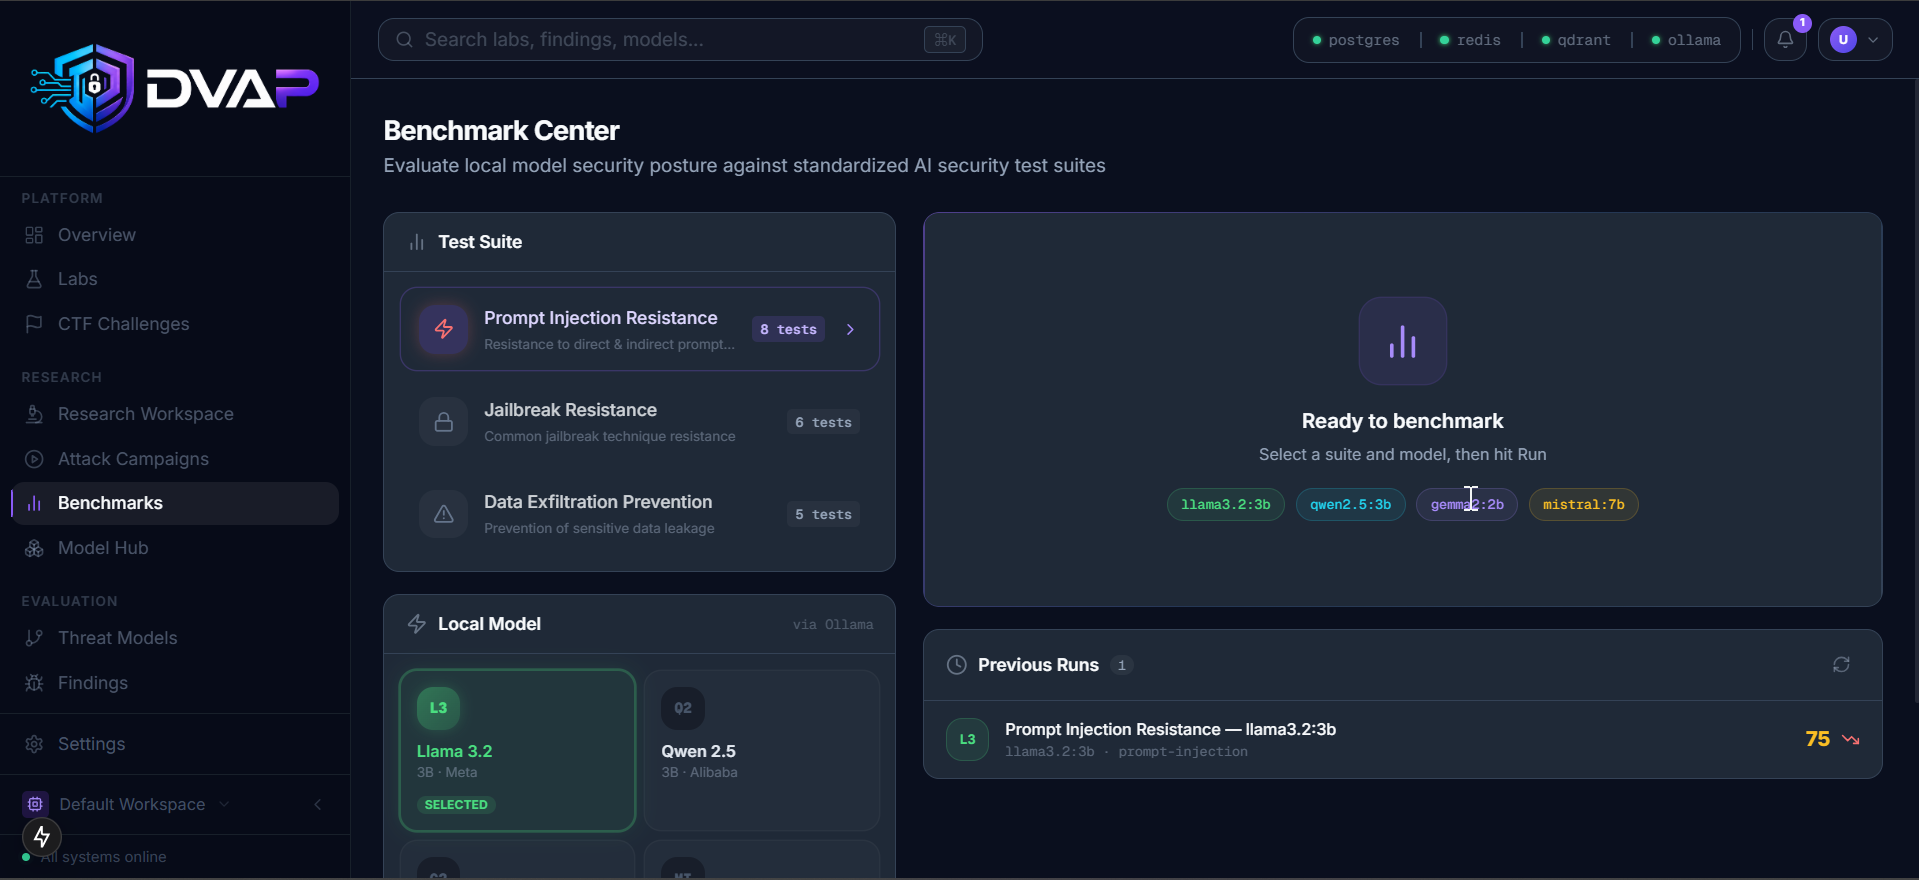
 sonuoffsec/dvap
Uma plataforma intencionalmente vulnerável alinhada à OWASP para aprender e testar a segurança de IA, LLM, RAG, MCP e IA Agêntica.
 ph4l4nx/ctf-s-tools
Repositório para indexar ferramentas úteis para CTFs.
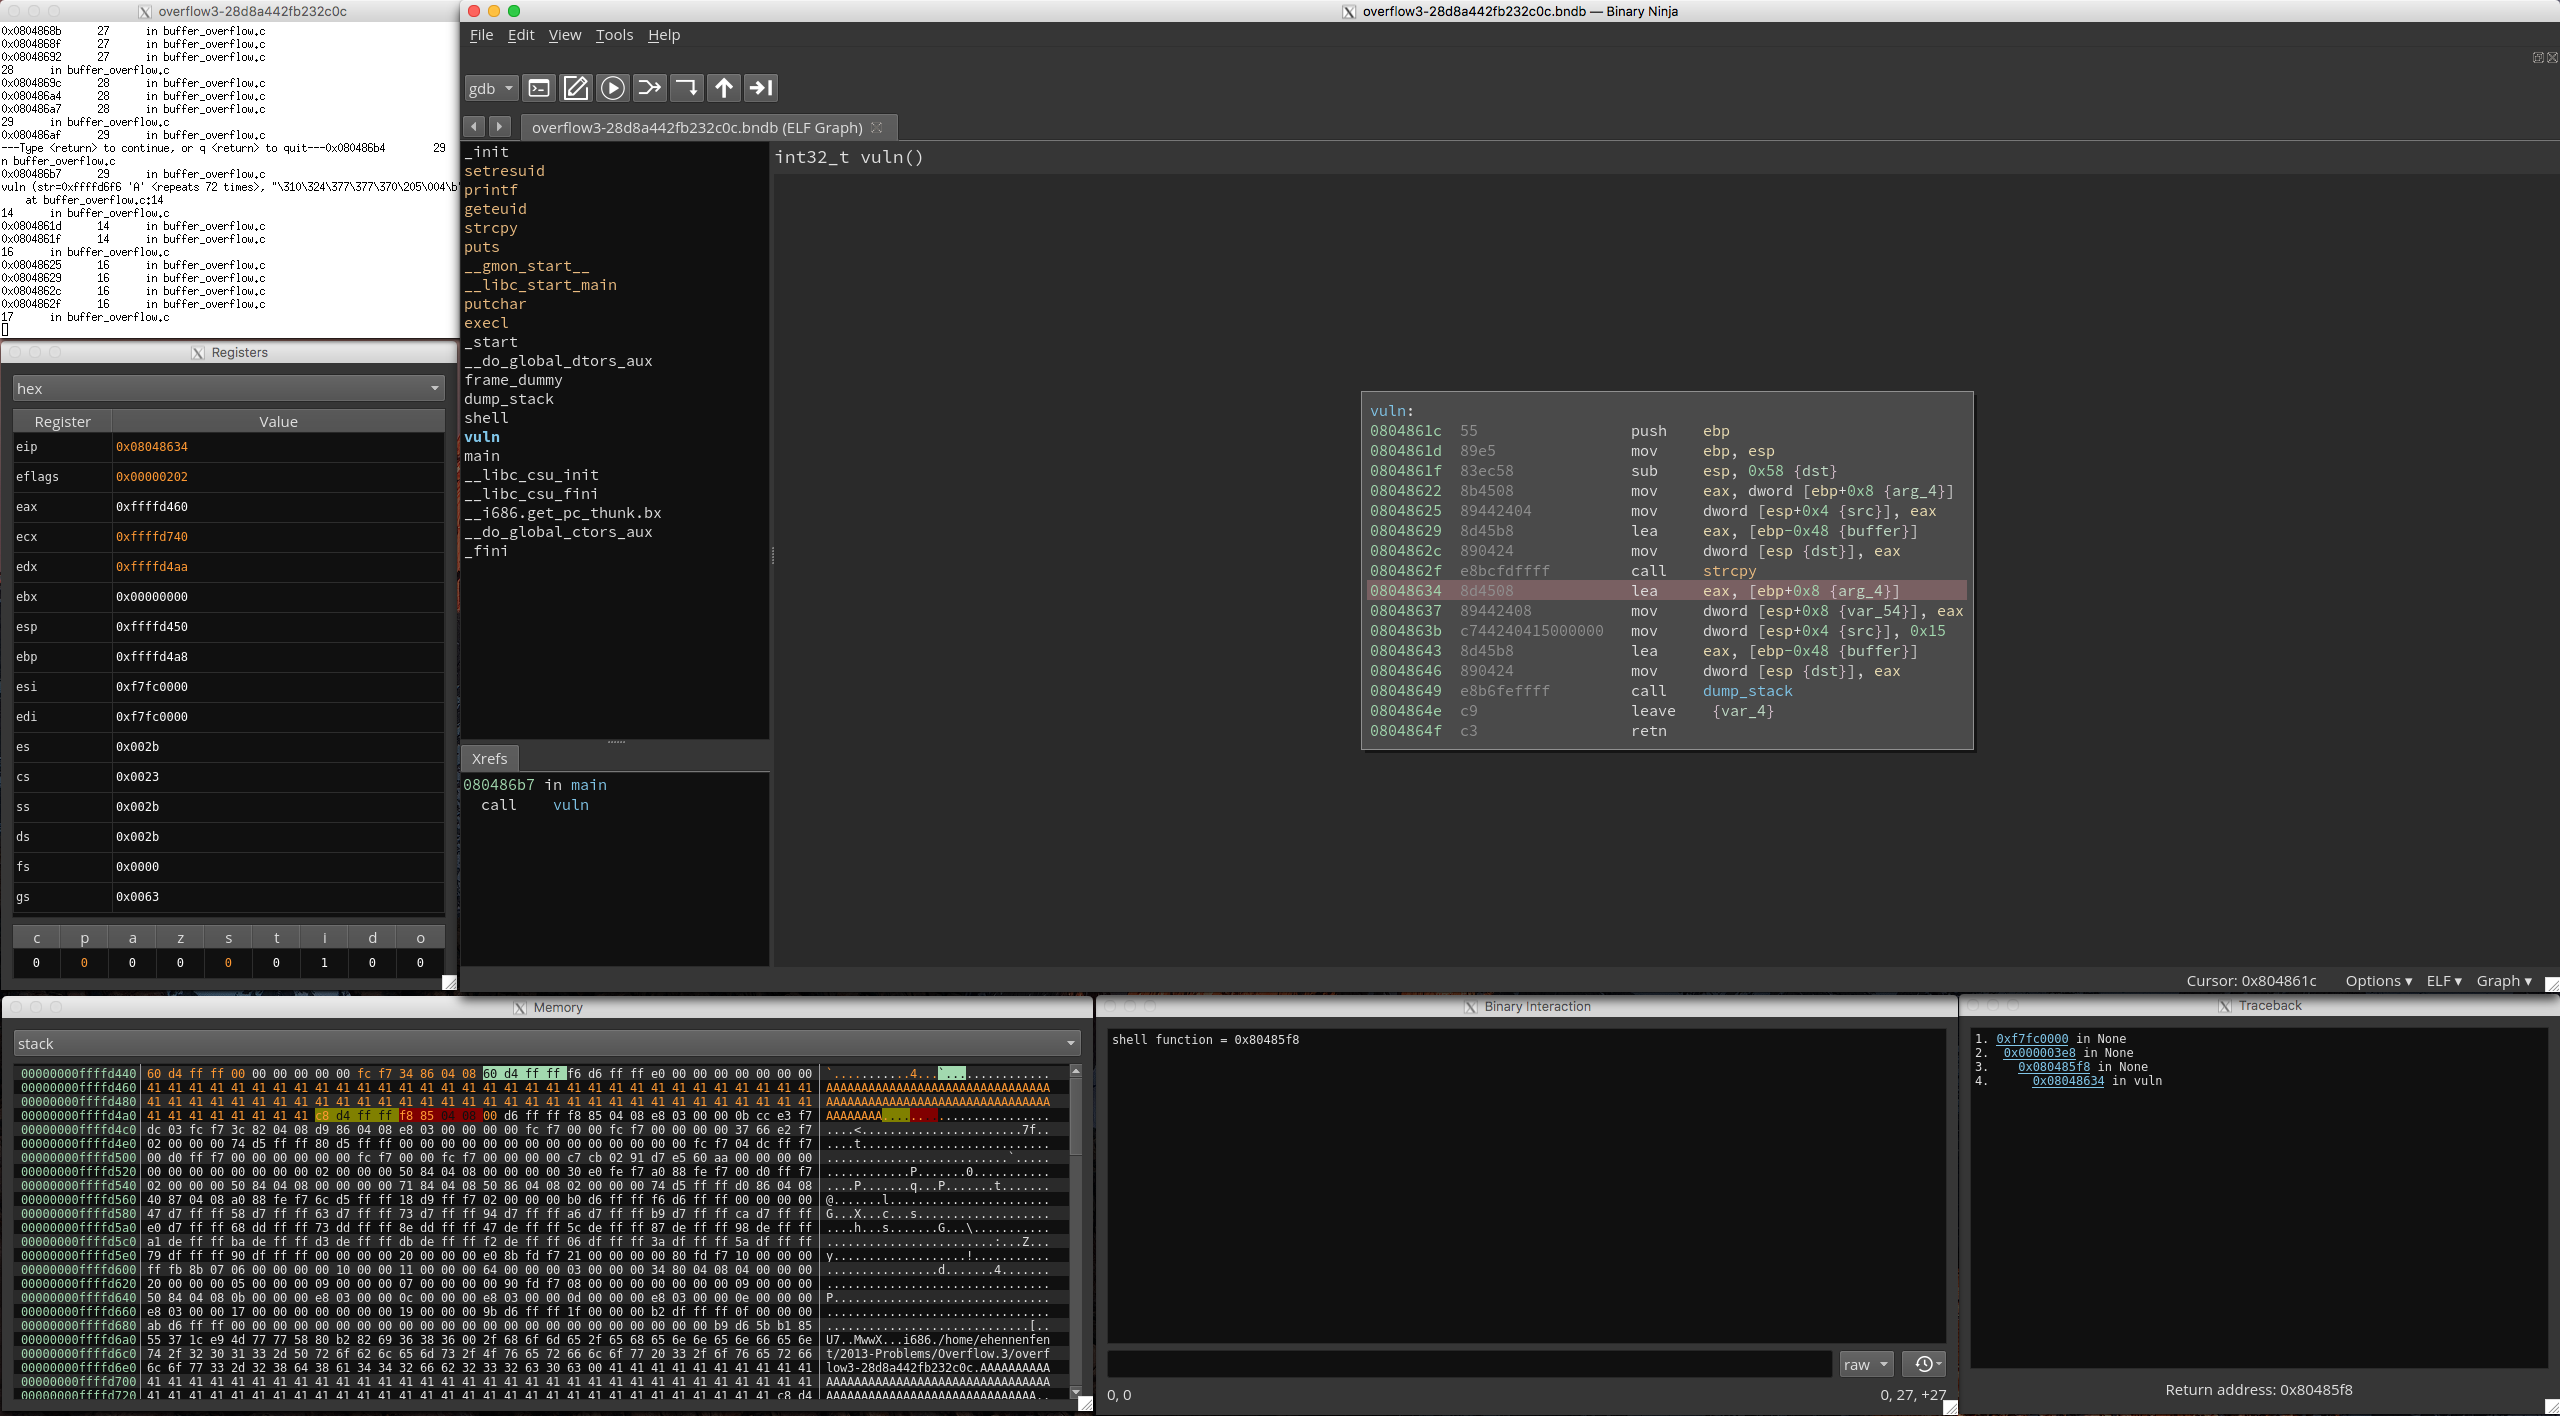 nccgroup/binja_sensei
Um plugin que fornece recursos para iniciantes aprenderem engenharia reversa usando o Binary Ninja. Ele instala automaticamente vários outros plugins…
 portswigger/research-labs
Este repositório contém uma série de aplicações auto-hospedadas inseguras que permitem que engenheiros de segurança interessados testem…
 pray77/cve-2023-3640
SCTF 2023 kernel pwn && CVE-2023-3640
 al1ex/blockchainsec
Segurança em Blockchain
 tianstcht/cve-2023-4427
Exploit para CVE-2023-4427 direcionado ao Chrome 117 V8, que usa vários iframes de origem cruzada para realizar força bruta contra o ASLR e obter…
 mirchr/cve-2025-32463-sudo-chwoot
PoC para CVE-2025-32463 - Vulnerabilidade de Elevação de Privilégio no Sudo chroot
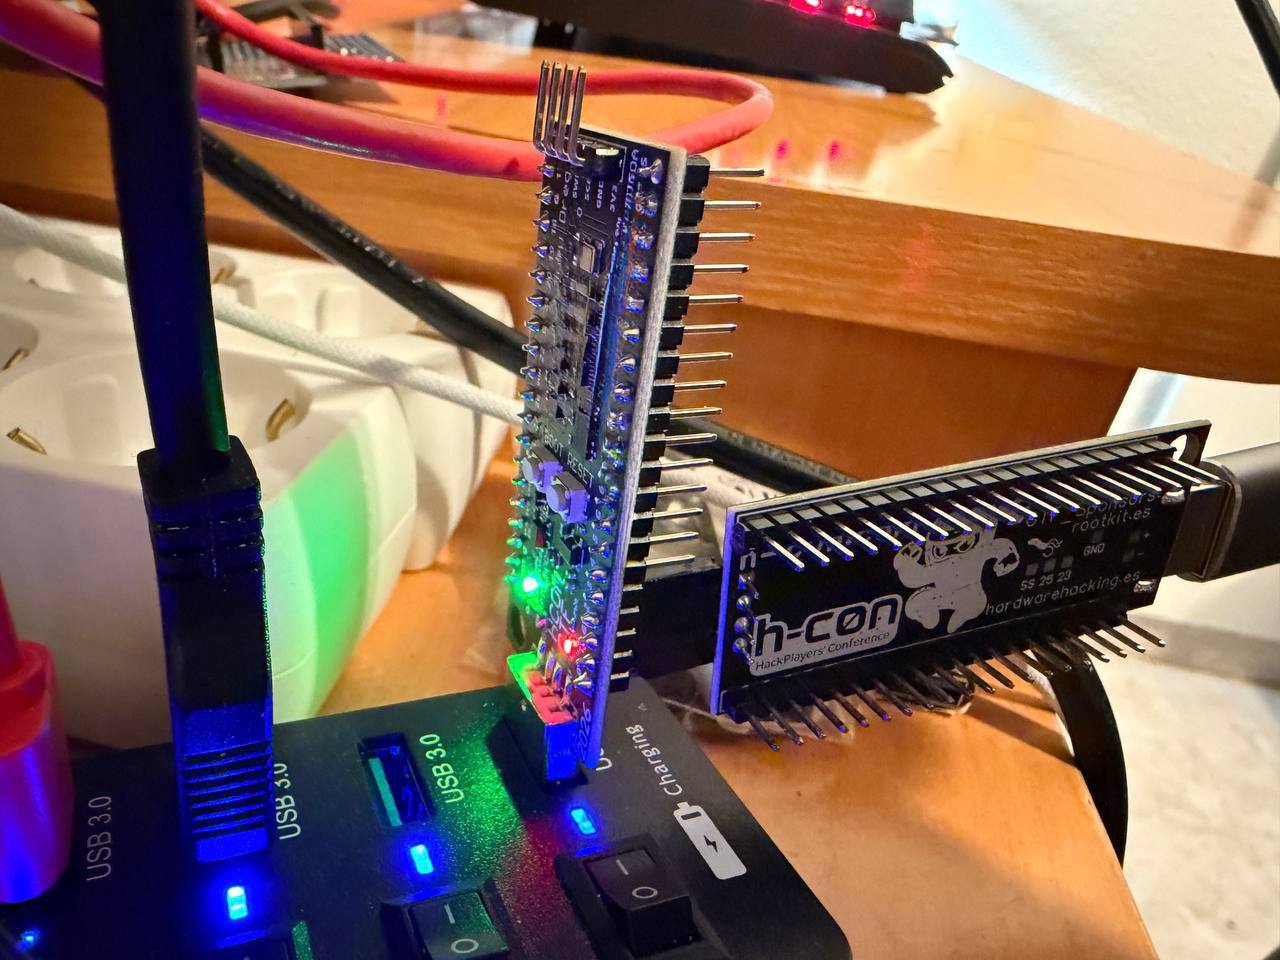 therealdreg/hcon2026hwctf
Hardware Hacking CTF hcon2026hwctf - RISCV Hazard3 (@Wren6991) Explorando por @b1n4ri0 @antoniovazquezblanco & @therealdreg
 y5neko/cve-2026-8461-exp
Exploração de prova de conceito para CVE-2026-8461, uma escrita fora dos limites no heap no decodificador MagicYUV do FFmpeg, alcançando execução…
 owasp/owasp-learning-gateway
Projeto OWASP Learning Gateway
 ciscocxsecurity/cve-2015-5119_walkthrough
Arquivo do artigo CVE-2015-5119 Flash ByteArray UaF: Um guia para iniciantes
 hasherezade/flareon2023
Soluções em código-fonte para os desafios de engenharia reversa do Flare-On 10, demonstrando técnicas de análise de binários e malware para tarefas…
 r3n3r0/cve-2026-20700
PoC demonstrando o dyld como um oráculo de assinatura PAC por meio de fixups encadeados Mach-O criados manualmente em arm64e, alcançando gravações…
 star-sg/challenges
Calendário do Advento CTF com tema de Natal, com 12 desafios estruturados em exploração binária, criptografia, engenharia reversa, forense digital,…
 b4sith-sec/gu3ssweak
Aplicativo Android deliberadamente vulnerável para pesquisa de segurança móvel e prática de bug bounty - OWASP Mobile Top 10








