
 #1
Plataformas Capture The Flag, criação de desafios, ferramentas de resolução e frameworks de cibersegurança competitiva.
Recomendado pelo Kitploit

 ggfuchsi-oss/spectrida-reverse_engineering_stack
Análise binária paralela com IDA Pro, nomeação de funções alimentada por IA, grafo de conhecimento Neo4j e motor de emulação/hooking/fuzzing…
 nirvanaon/now
NØW é uma ferramenta de codificação e ofuscação de shellcode baseada em palavras que transforma bytes brutos de shellcode em prosa inglesa de…
 owasp/owaspbugbounty
Isto é um contêiner de aplicações web que funcionam com o OWASP Bug Bounty for Projects
 cipherspy/cve-2026-42945-poc
exploit para CVE-2026-42945
 brnpl/flutter-reverse-engineering-labs
Desafios práticos para aprender como fazer engenharia reversa de aplicativos Flutter.
 hac01/owasp-top-10-k8s-2025
Laboratório prático do tipo capture-the-flag para o OWASP Kubernetes Top 10 (2025). Explore 11 vulnerabilidades reais de cluster, capture bandeiras,…
 duriantaco/ravage
Evidência primeiro teste de segurança web autônomo para alvos controlados e autorizados. Com laboratórios reproduzíveis, trilhas de auditoria,…
 ruia-ruia/cve-2022-29582-exploit
Exploit para CVE-2022-29582 visando o Kernel CTF do Google
 securelayer7/promptpurify
Guarda-corpo de injeção de prompt para aplicações LLM. Modelo compacto que supera guardas open-source maiores. Sem regex, sem assinaturas. Demo:…
 kali-mx/cve-2023-38408
PoC para a recente vulnerabilidade crítica afetando versões do OpenSSH < 9.3p2
 kaist-hacking/cve-2023-6702
Chrome Renderer 1day RCE via Type Confusion em Async Stack Trace (submissão v8ctf)
 th3xace/offport_killer
Esta ferramenta visa automatizar a identificação de potenciais serviços em execução por trás de portas identificadas manualmente, seja por meio de…
 gmh5225/awesome-web3-security
Uma lista selecionada de materiais e recursos de Segurança Web3 para Pentesters e Bug Hunters.
 sobri3195/pegasus-pentest-arsenal
Um kit de ferramentas abrangente para testes de segurança de aplicações web que combina 10 poderosos recursos de testes de penetração em uma única…
 himazawa/bento
Bento Toolkit é um container mínimo baseado em Fedora para testes de penetração e CTF com a adição interessante de aplicações GUI.
 spyboy-productions/spyboy-productions
Bot do Discord que fornece ferramentas de cibersegurança, coleta de informações e recursos voltados para a comunidade, destinado a entusiastas de…
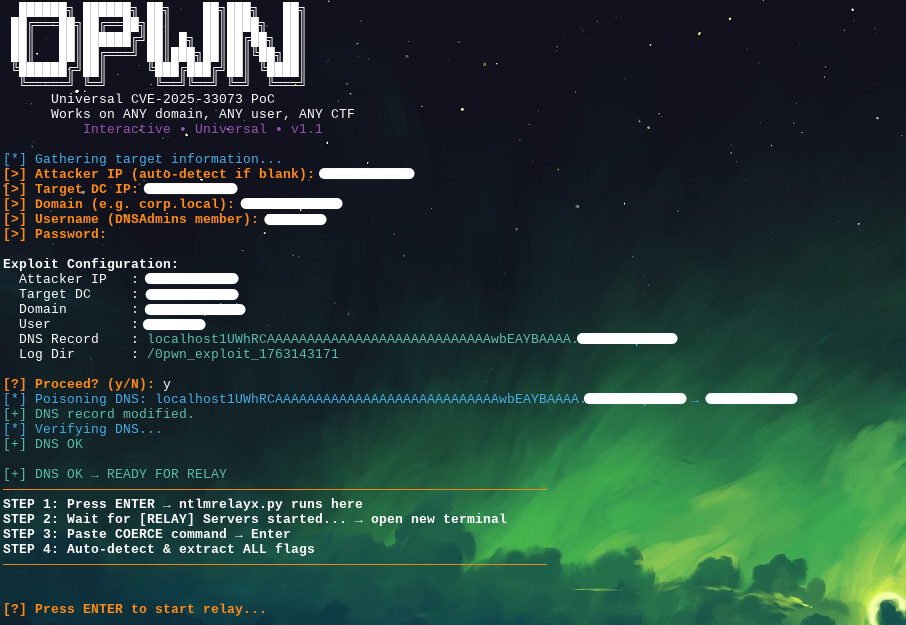 uziii2208/cve-2025-33073
Ferramenta universal de exploração para CVE-2025-33073 direcionada a Controladores de Domínio Windows com privilégios DNSAdmins e WinRM habilitado.








