 #1
Ferramentas para implementar, analisar, quebrar e implementar sistemas e algoritmos criptográficos.
Recomendado pelo Kitploit
 ceald1/mothership_c2
Servidor de comando e controle baseado em HTTP com criptografia de ponta a ponta, gerenciamento de agentes e um frontend web embutido para enviar…
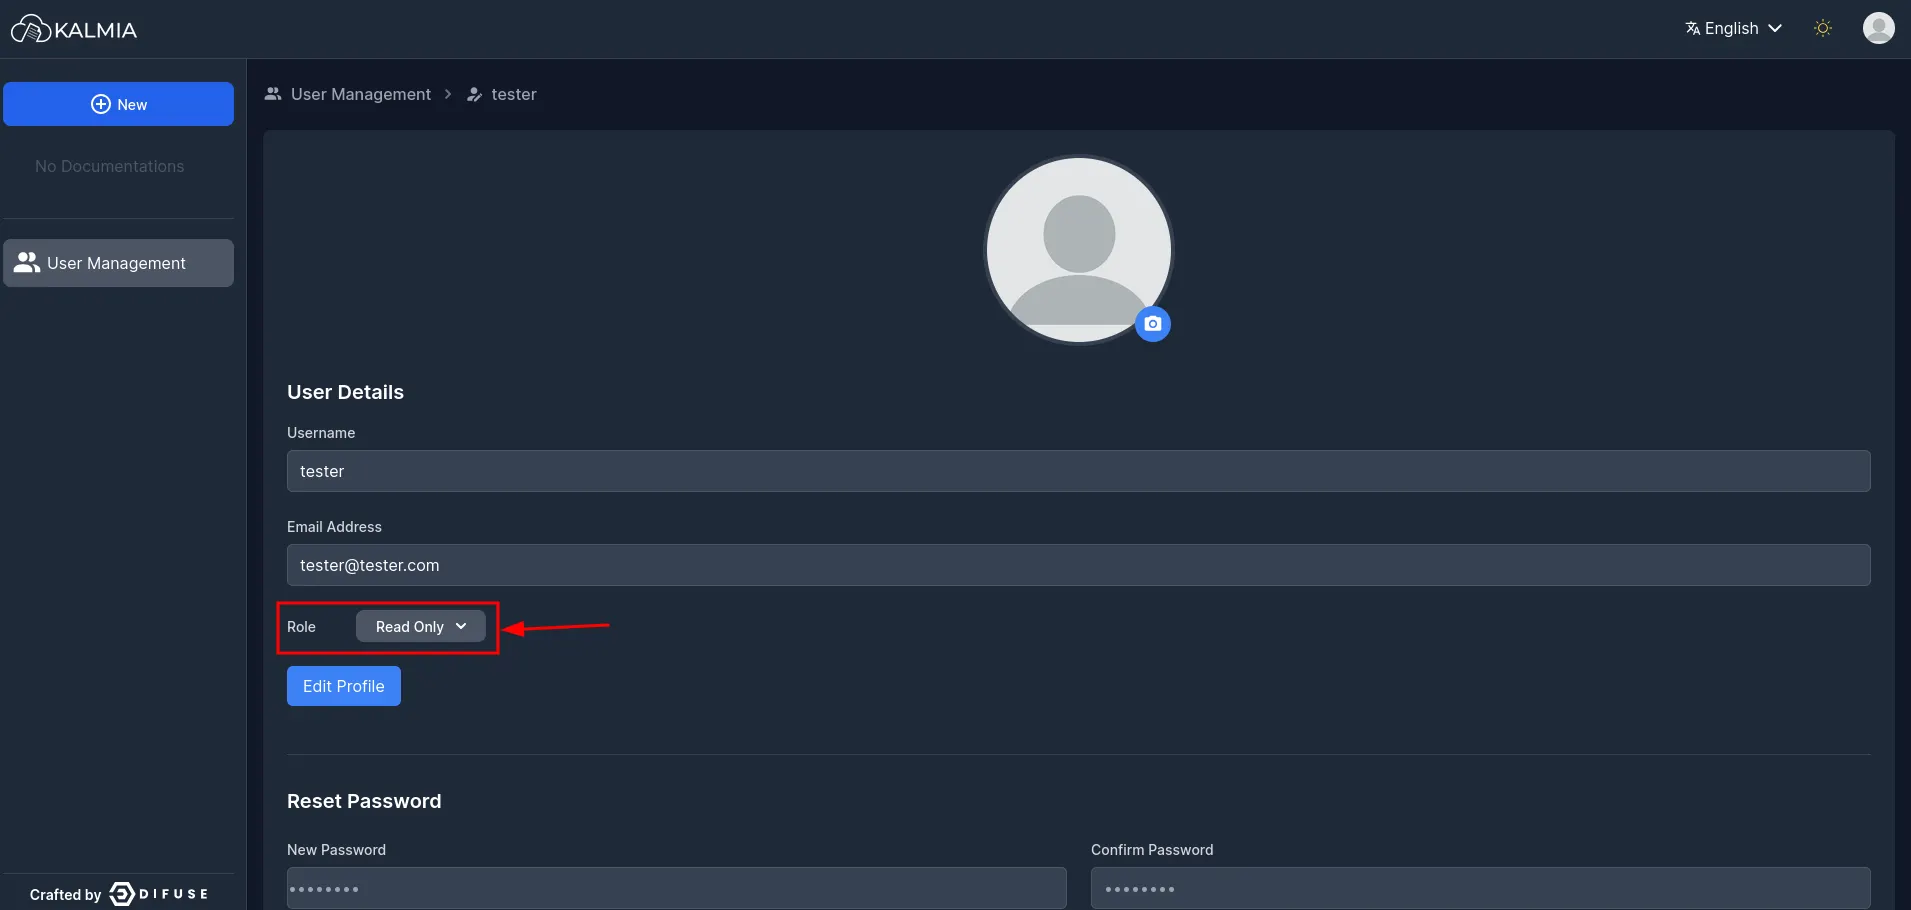
 noxurge/cve-2025-65900
DifuseHQ Kalmia CMS versão 0.2.0 contém uma vulnerabilidade de Controle de Acesso Incorreto no endpoint de API /kal-api/auth/users. Devido à…
 xooxo/cve-2025-40019-essiv
Um PoC para CVE-2025-40019 no módulo ESSIV. (exploit WIP)
 x-stp/cves-2025-11187_15467_69418
OpenSSL pocs: estouro de pilha em PKCS#12, estouro de IV em CMS, vazamento de informações em OCB [cadeia parcial]
 nefhara/cve-2025-4396
Este repositório contém um kit de pesquisa e validação prático para CVE-2025-4396, uma injeção de SQL cega baseada em tempo não autenticada que afeta…
 loserlab/bigint-buffer-safe
Substituto seguro e puro em JS para bigint-buffer. Corrige CVE-2025-3194 (CVSS 7.5). Zero dependências, sem bindings nativos.
 sammyfung/openssl-heartbleed-fix
Script de correção do OpenSSL Heartbleed (CVE-2014-0160)
 super-oof/keepass2-password-finder
PoC para CVE-2023-32784 escrito em Python
 metadust/cve-2025-11187
Estouro de buffer na pilha no comprimento da chave PBKDF2 do PBMAC1 do PKCS#12 (OpenSSL 3.X)
 avarx/vulnkeys
PRNG Previsível do OpenSSL do Debian (CVE-2008-0166)
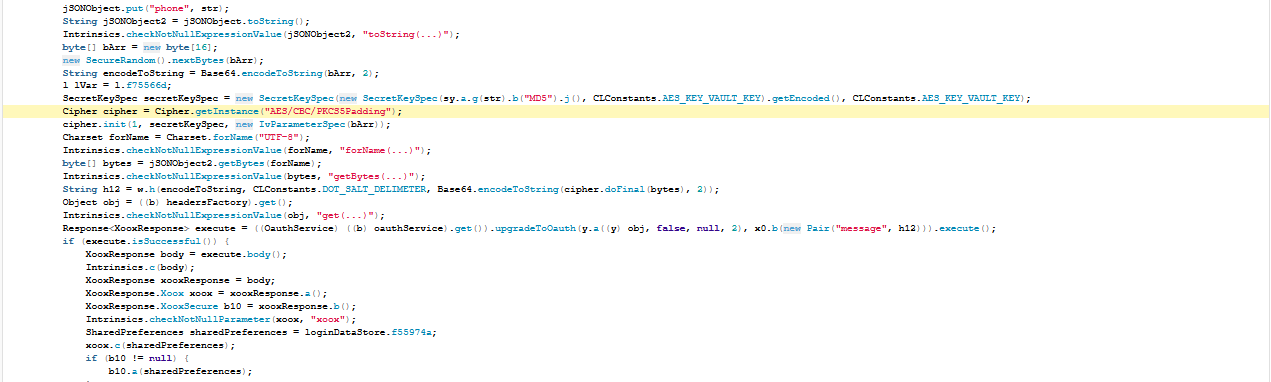 honestcorrupt/meesho-android-improper-encryption-cve-2026-5682
Prova de conceito demonstrando criptografia AES-CBC insegura com derivação de chave MD5 no aplicativo Android Meesho, permitindo adulteração do texto…
 plsrcoin/cve-2022-40769
profanity até a versão 1.60 tem apenas quatro bilhões de inicializações RNG possíveis. Assim, atacantes podem recuperar chaves privadas de endereços…
 cyberdev.hacker/nsec3-x
O moderno e veloz sucessor do nsec3walker. Um mecanismo especializado de perícia NSEC3 construído em Go para coleta rápida de zonas e reversão…
 viniciusfariasdev/cve-2024-21413-outlook-monikerlink-lab
Laboratório educacional e PoC demonstrando o ataque de link Moniker do Outlook CVE-2024-21413 para vazar hashes netNTLMv2 por meio de e-mail HTML…
 themursalin/htb-mailing-a-complete-walkthrough
Se você tem se dedicado às máquinas do HackTheBox, Mailing é uma daquelas boxes que realmente ensina algo. Ela é classificada como Fácil, roda em…
 shinycolumn/cve-2025-56802
Vulnerabilidade de Geração e Gerenciamento de Chaves AES-CFB no Aplicativo de Desktop Reolink
 theevidencehunter/forensix
Framework de Inteligência Forense Digital
 zakyhermawan/simple-sweet32
Versão Simplificada do Ataque Criptográfico baseado no Paradoxo do Aniversário: Sweet32 (CVE-2016-2183)