
 #1
Ferramentas para implementar, analisar, quebrar e implementar sistemas e algoritmos criptográficos.
Recomendado pelo Kitploit

 gt0day/anongt
Redirecionar Todo o Tráfego Através da Rede Tor Para Kali Linux
 heymrsalt/ais3-2024-project-d5team
Reappear-CVE-2022-21449-TLS-PoC
 cybercentrecanada/cart
Implementação em Python da biblioteca CaRT para (des)inertar arquivos.
 mahamedm/cve-2019-9053-exploit-python-3
O exploit foi editado para funcionar com diferentes codificações de texto e Python 3 e é compatível com a versão 2.2.9 do CMSMS e anteriores.
 noraj/flask-session-cookie-manager
🍪 Decodificador/Codificador de Cookie de Sessão Flask
 wubinworks/magento2-cosmic-sting-patch
Uma solução alternativa (como uma extensão do Magento 2) para corrigir a vulnerabilidade XXE CVE-2024-34102 (também conhecida como Cosmic Sting). Se…
 epixoip/hmac-bcrypt
A função de hash de senha hmac-bcrypt
 xalfie/fortigate-belsen-leak-dump-cve-2022-40684-
Extrai senhas de dumps de vazamento do Fortinet VPN associados a CVE-2022-40684, processando subpastas para vpn-passwords.txt e gerando listas de…
 ghcohu/decrypt-passwords-for-huawei-routers-and-switches-cve-2012-4960
Decripta palavras-passe de routers e switches Huawei usando o modo DES ECB, explorando a encriptação fraca da CVE-2012-4960. Script em Python para…
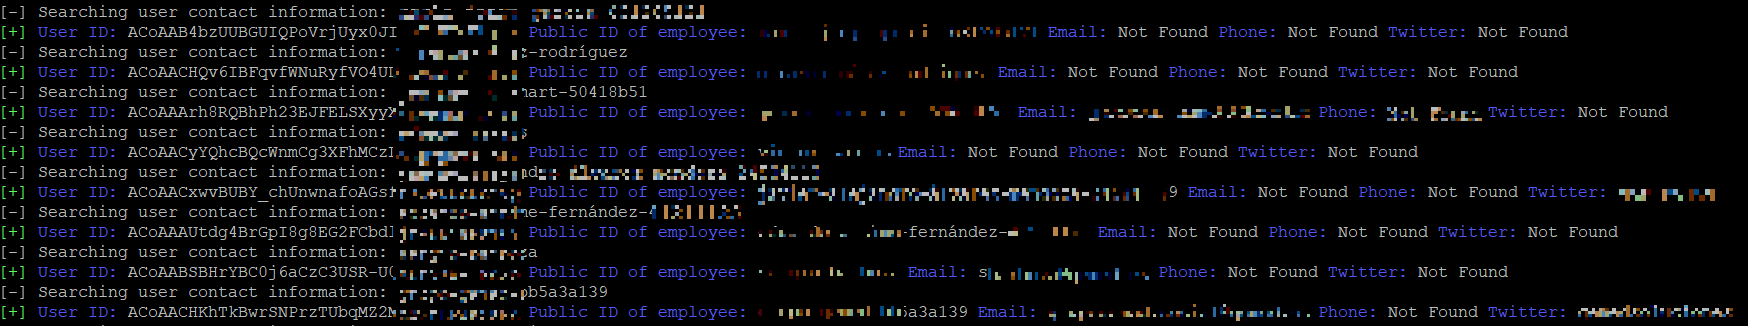 mrtuxx/socialpwned
SocialPwned é uma ferramenta de OSINT que permite obter os e-mails, de um alvo, publicados em redes sociais como Instagram, Linkedin e Twitter para…
 gorugoo/poodle-attack-sandbox
Código de teste para ataque poodle (CVE-2014-3566)
 ronf98/cve-2024-43451-poc
CVE-2024-43451 é uma vulnerabilidade do Windows NTLM que permite a um invasor forçar a autenticação e capturar hashes NTLM usando atalhos maliciosos.
 ch0pin/aviator
Projeto de evasão de antivírus
 uoftctf/uoftctf-2025-chals-public
Handouts de desafios, código-fonte e soluções para o UofTCTF 2025
 dacc4/cve-2024-43044-jenkins-creds
Exploit para CVE-2024-43044 permitindo leitura arbitrária de arquivos do controlador Jenkins para extrair e descriptografar credentials.xml usando…
 limerboy/adamantium-thief
:key: (ESTE CÓDIGO ESTÁ DESATUALIZADO PARA AS NOVAS VERSÕES DO CHROME) Descriptografa senhas, cookies, cartões de crédito, histórico, favoritos e…
 iangcarroll/cookiemonster
Decodifica e remove a assinatura de cookies de sessão vulneráveis dos frameworks Django, Flask, Laravel, Express e JWT. Suporta decodificadores…
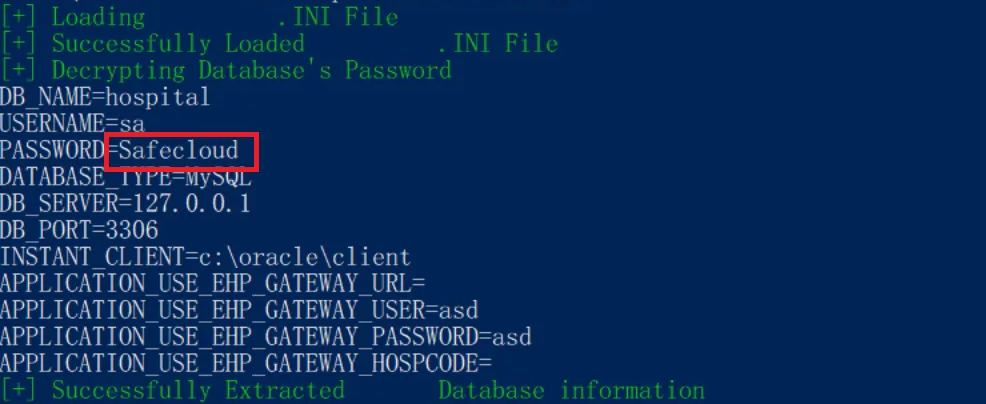 safecloudth/cve-2024-53522
Prova de conceito de exploit para CVE-2024-53522, demonstrando a descriptografia das credenciais do banco de dados HOSxP XE usando uma chave…








