
 #1
Ferramentas para implementar, analisar, quebrar e implementar sistemas e algoritmos criptográficos.
Recomendado pelo Kitploit

 badkeys/debianopenssl
Chaves privadas vulneráveis ao bug Debian OpenSSL (CVE-2008-0166)
 3xpl01tc0d3r/processinjection
Este programa foi projetado para demonstrar várias técnicas de injeção de processos.
 luftwaffe66/gobfuscator
Ofusca o código-fonte Go por meio de criptografia de strings AES-256 com descriptografia em tempo de execução, renomeação de identificadores e…
 tasooshi/brutas
Listas de palavras artesanais (e automatizadas) com ♥
 yucaerin/cve-2024-55555
Laravel Crypto Killer Mass Scanner (CVE-2024-55555)
 0xsch1zo/nullgate
Biblioteca que facilita o uso de syscalls indiretas. Bypass de AV/EDR bastante interessante como PoC.
 cspanias/rconfig_rce
PoCs combinados para rConfig: Injeção SQL (CVE-2020-10220) e Injeção de Comandos (CVE-2020-10879)
 demining/digital-signature-forgery-attack
Como as vulnerabilidades CVE-2025-29774 e o bug SIGHASH_SINGLE ameaçam os métodos operacionais de carteiras multi-assinatura com RawTX falsos
 sic4rio/grafana-decryptor-for-cve-2021-43798
Descriptografa senhas do DataSource do Grafana explorando o directory traversal CVE-2021-43798 para recuperar arquivos de configuração e derivar…
 cbeuw/cloak
Uma ferramenta de contorno de censura para evitar a detecção por adversários estatais autoritários
 kalidas-7/cve-2019-9053
Exploit de injeção SQL cega baseada em tempo não autenticado para CMS Made Simple <= 2.2.9. Extrai credenciais de administrador e opcionalmente…
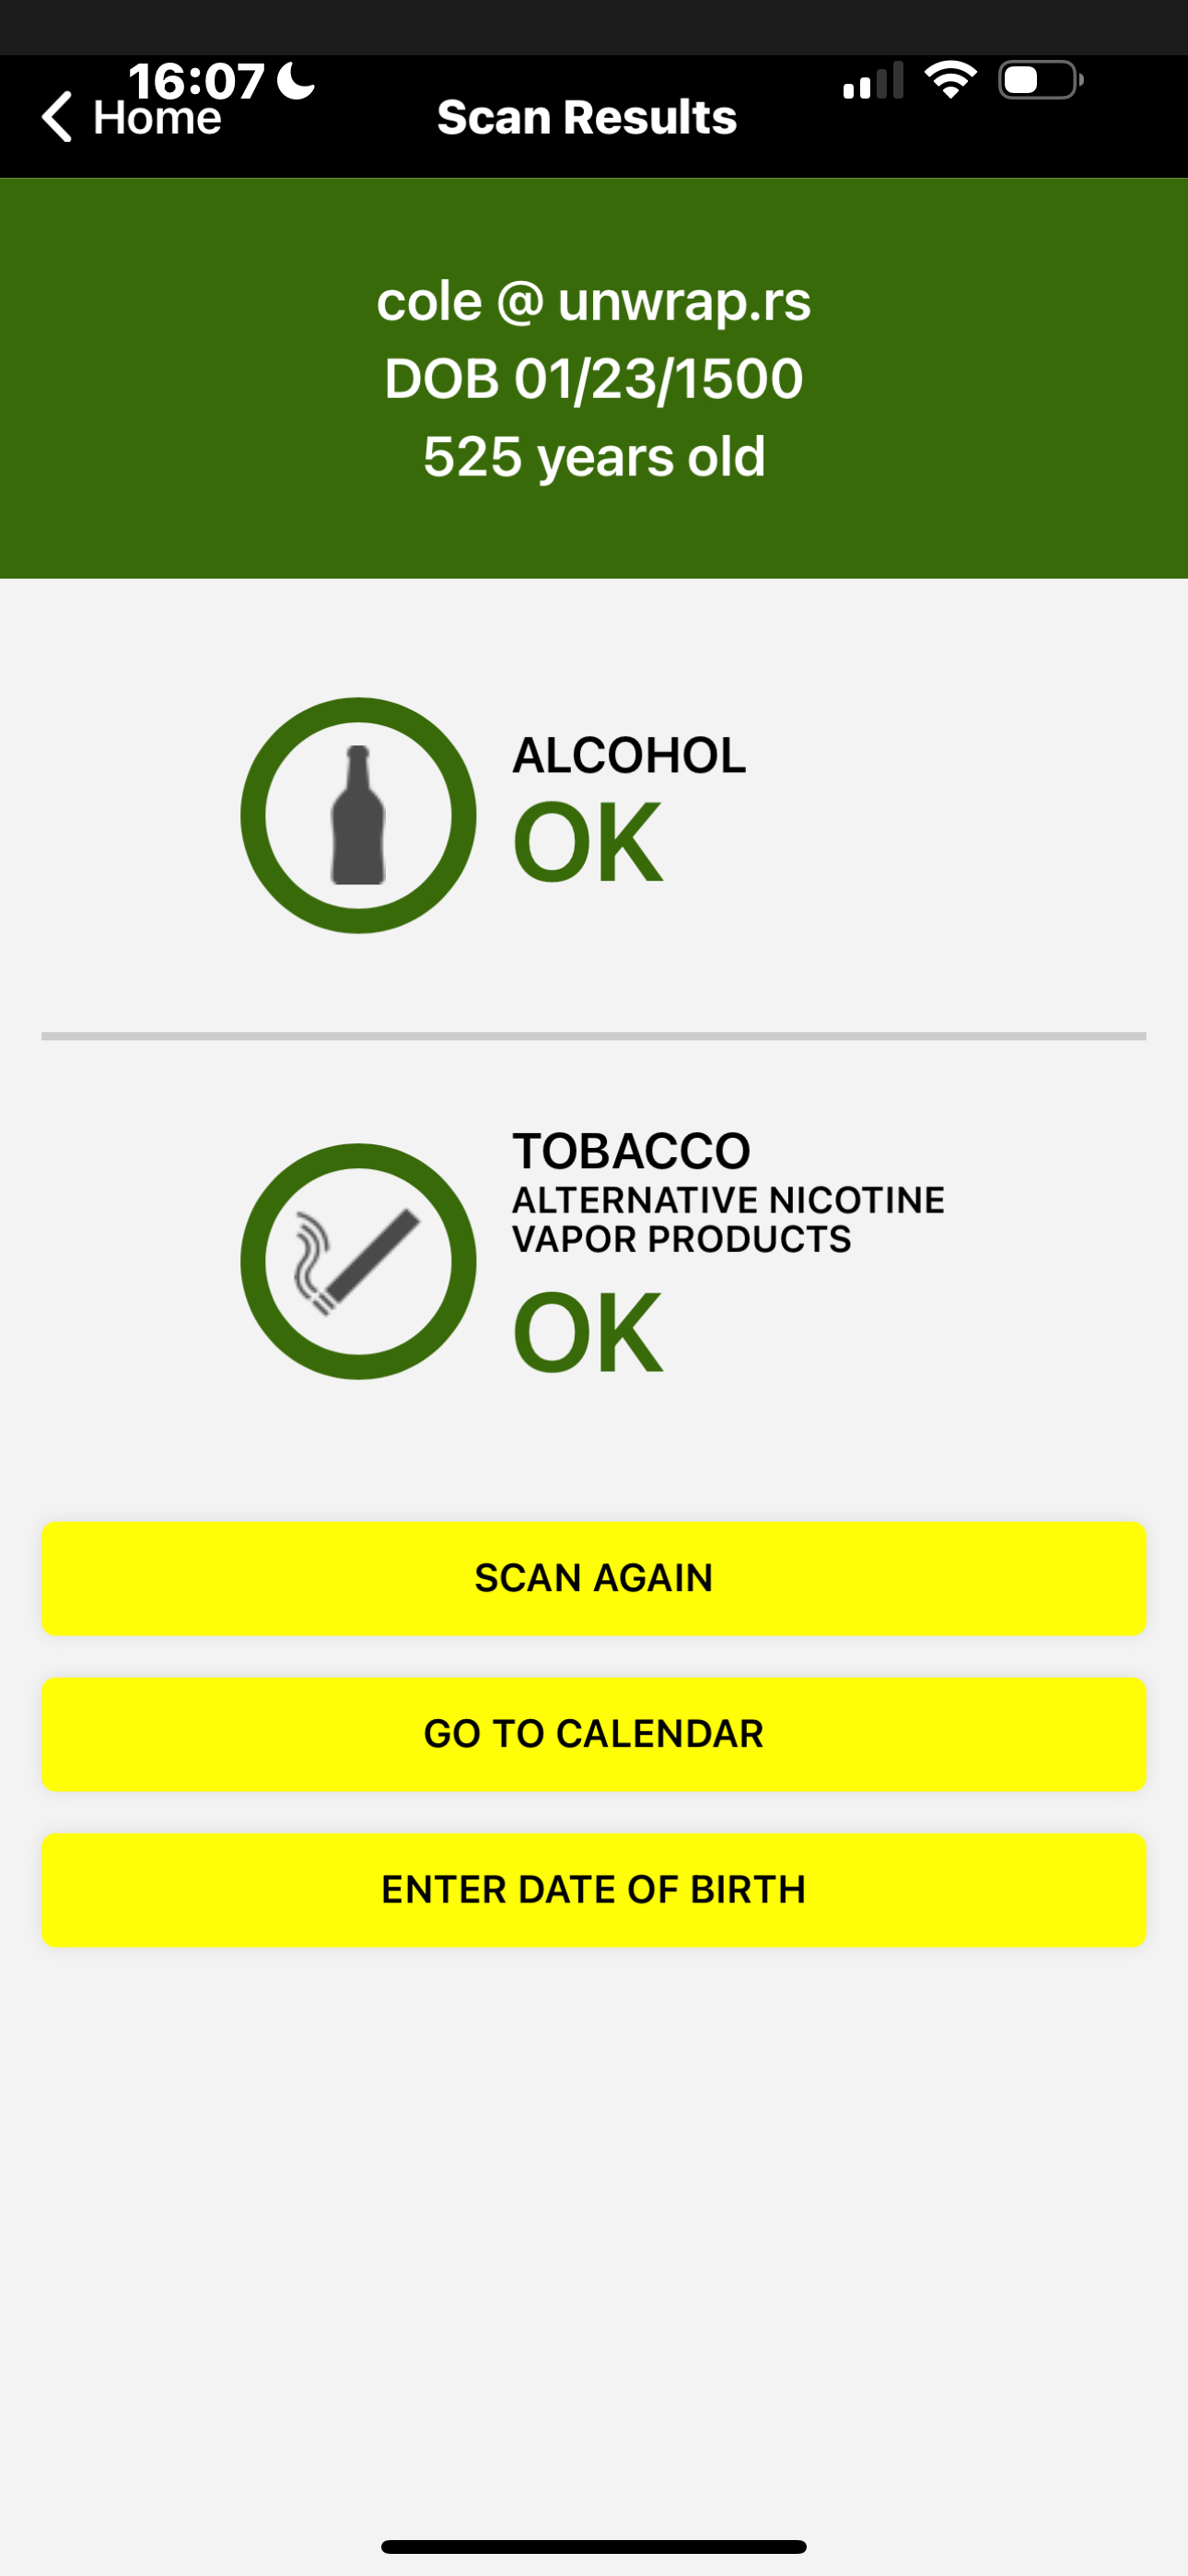 coleleavitt/aamva-pdf417-vulnerability-research
Pesquisa sobre vulnerabilidades sistêmicas de validação de PDF417 em sistemas de identificação compatíveis com AAMVA (CVE-2025-31336, CVE-2025-31337,…
 incommatose/cve-2023-6063-poc
Um Proof of Concept para CVE-2023-6063, uma vulnerabilidade de injeção SQL cega baseada em tempo no WP Fastest Cache ≤1.2.2.
 bwithe/cve-2024-9796
CVE-2024-9796 WP-Advanced-Search < 3.3.9.2 - Injeção SQL não autenticada. PoC.
 eternityforest/lazymesh
Prova de conceito de rede mesh de IoT/Rádio Amador com roteamento global pela internet
 x3rx3ssec/cve-2022-0169
CVE-2022-0169 - PoC de SQLi para WordPress Photo Gallery
 arsalanraja987/java-insecure-random-cve-2021-27568
Demonstração do CVE-2021-27568: Aleatoriedade insegura na geração de tokens
 helidem/cve-2020-16012-poc
Prova de conceito para CVE-2020-16012: um ataque de canal lateral que recupera dados de pixel de imagens de origem cruzada usando medições de tempo…








