
 #1
Ferramentas para implementar, analisar, quebrar e implementar sistemas e algoritmos criptográficos.
Recomendado pelo Kitploit

 stealthcopter/deepce
Docker Enumeração, Escalonamento de Privilégios e Escapes de Contêiner (DEEPCE)
 tweathers-sec/doppelganger_assistant
Calculadora de cartões e Plugin Proxmark3 para gravar e/ou simular todos os tipos de cartão suportados pelo Doppelgänger Community, Pro, Stealth e…
 bee-san/name-that-hash
Identifique mais de 300 tipos de hash instantaneamente via CLI ou aplicativo web. Prioriza hashes populares, fornece resumos e integra-se com HashCat…
 jedisct1/cve-2025-65945-poc
PoC para CVE-2025-65945 (Verificação Impropria de Assinatura Criptográfica em node-jws)
 almounah/silph
Ferramenta Stealthy In-Memory Local Password Harvester (SILPH): dump de LSA, SAM e DCC2 com indirect syscall.
 abdelrahman0sayed/cve-2025-24071
Este é um script PoC em Python para a CVE-2025-24071, que é uma vulnerabilidade no Explorador de Arquivos do Windows que permite acesso não…
 polllogamer/sha-256-backdoor-discovery-engine
Detecta potenciais backdoors em hashes SHA-256 usando análise criptográfica e reconhecimento de padrões. Projetado para análise de malware e pesquisa…
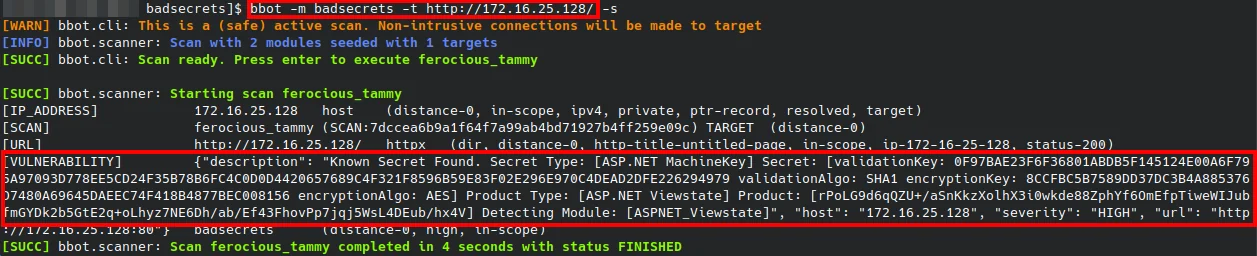 irsdl/crapsecrets
Uma biblioteca para detetar segredos conhecidos em vários frameworks web
 zakyhermawan/simple-sweet32
Versão Simplificada do Ataque Criptográfico baseado no Paradoxo do Aniversário: Sweet32 (CVE-2016-2183)
 zilbonn/owasp-wstg-rag
Sistema RAG do OWASP Web Security Testing Guide com ChromaDB, MCP para Claude Code
 besser82/libxcrypt
Biblioteca crypt estendida para descrypt, md5crypt, bcrypt e outros
 ruoji6/cve-2025-55182-rce-shell
Burp Suite/antsword - Shell interativo (HTTP hijack + POST + AES-256-CBC/BASE64)
 mafiosohack/offensive-lab-2
Walkthrough de teste de penetração em uma VM Ubuntu vulnerável. Explorou o backdoor do ProFTPD 1.3.3c (CVE-2010-4221) para obter acesso root e…
 noxurge/cve-2025-65900
DifuseHQ Kalmia CMS versão 0.2.0 contém uma vulnerabilidade de Controle de Acesso Incorreto no endpoint de API /kal-api/auth/users. Devido à…
 x3rx3ssec/cve-2025-2011
Exploração para CVE-2025-2011
 shayhha/heartbleedattack
Esta é a documentação do bug Heratbleed (CVE-2014-0160) que fiz para o curso de Advenced Cyber Attacks.
 seecret.it/seecret.it
Seecret.it é um serviço seguro de compartilhamento de informações sensíveis através de links criptografados e de uso único. Ideal para transmitir…
 monsieurpale/rsa-backdoor
Gerar chaves RSA com backdoor usando SETUP








