
 #1
Ferramentas para implementar, analisar, quebrar e implementar sistemas e algoritmos criptográficos.
Recomendado pelo Kitploit

 0xxon/cve-2020-0601-plugin
Pacote Zeek que usa OpenSSL para detectar tentativas de exploração da CVE-2020-0601
 exifdev/prineo_re
Engenharia reversa do motor que alimenta os jogos PriPara em arcade.
 fabriziosalmi/aimp
Um protocolo de rede sem servidor projetado para sincronização de estado resiliente entre agentes autônomos em redes fragmentadas e de baixa largura…
 jas502n/publiccms_decrypt
publiccms_decrypt
 shanker-sec/hlf-time-oracle
Chaincode para blockchain Hyperledger Fabric fornece hora precisa para outros chaincodes. Assim resolvendo o problema de segurança associado à…
 torm0r/git-remote-pqcrypt
Um auxiliar remoto Git criptografado implementado em rust
 al1ex/gpocrack
Decifrador/descriptografador de cpassword das Preferências de Política de Grupo do Active Directory.
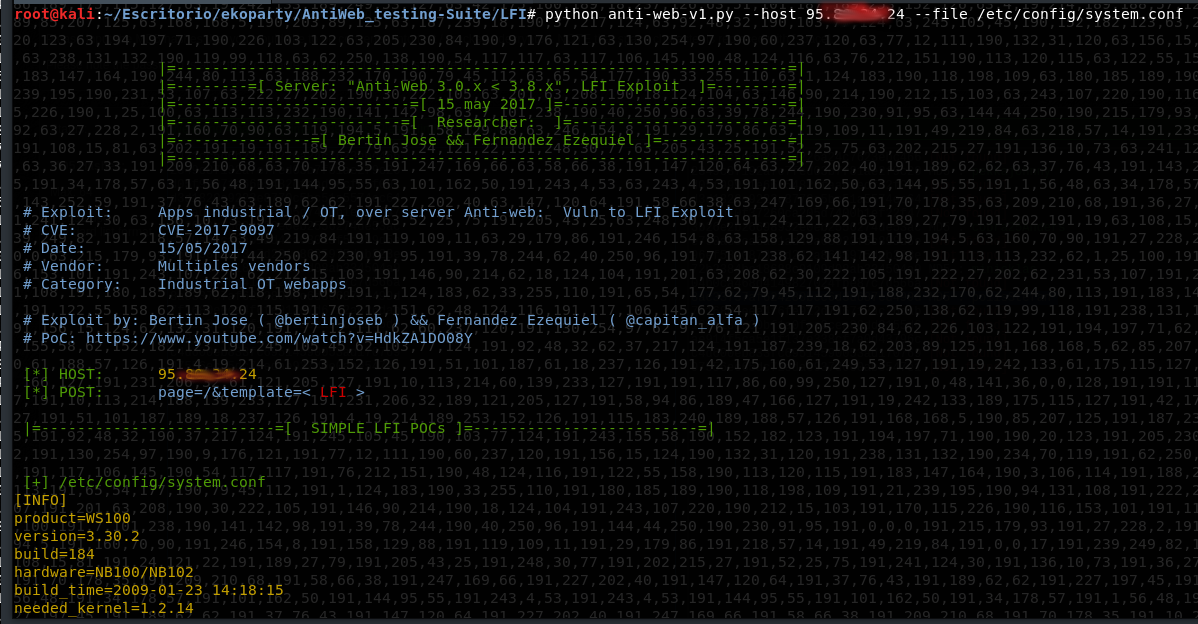 mdudek-ics/antiweb_testing-suite
Suíte de ferramentas que aproveitam o CVE-2017-9097 (+RCE)
 gl1tch0x1/dirtyclone
Prova de conceito de ferramenta de escalonamento local de privilégios que explora uma vulnerabilidade do kernel XFRM/ESP (CVE-2026-43503) por meio de…
 0xbekoo/cve-2026-8863
Hashes e versões de shim para os shims do UEFI Secure Boot afetados pela CVE-2026-8863
 loserlab/bigint-buffer-safe
Substituto seguro e puro em JS para bigint-buffer. Corrige CVE-2025-3194 (CVSS 7.5). Zero dependências, sem bindings nativos.
 desmondsanctity/cve-2022-2274
OpenSSL-src Corrupção de Memória no Heap com Operação de Chave Privada RSA : CVE-2022-2274
 yanghaoi/cve-2020-0601
PoC para CVE-2020-0601- Windows CryptoAPI (Crypt32.dll) POC: https://github.com/ollypwn/CurveBall
 c4cnm/exploit_cve-2021-24762
Este repositório mostra um exploit para CVE-2021-24762. É um exploit de Blind SQLi que, na configuração padrão, extrai a senha do administrador.
 ally-petitt/cve-2024-27632
CVE-2024–27632 Referência
 bimabalance/cve-2026-27944-tools-exploit
Suka suka lah
 ash1996x/cve-2025-50154-aggressor-script
Cobalt Strike Aggressor script que weaponiza arquivos LNK e Library-MS para acionar a divulgação de hashes NTLMv2 via SMB, incluindo o bypass…
 george0papasotiriou/cve-2026-23006-kyber-ciphertext-length-side-channel
PoC em Python para CVE-2026-23006, demonstrando um canal lateral de comprimento de texto cifrado Kyber que vaza bits da chave secreta por meio de…








