
 #1
Ferramentas para escanear, proteger e fortalecer Docker, Kubernetes e ambientes conteinerizados.
Recomendado pelo Kitploit

 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
 maliceio/malice
VirusTotal Wanna Be - Agora com 100% mais Hipster
 anchore/anchore-engine
Um serviço que analisa imagens Docker e verifica vulnerabilidades
 openclarity/openclarity
OpenClarity é uma plataforma de código aberto desenvolvida para melhorar a segurança e a observabilidade de aplicações e infraestrutura nativas da…
 abacus-group-rto/legion
Legion é uma ferramenta de teste de penetração de rede de código aberto, fácil de usar, superextensível e semiautomatizada que auxilia na descoberta,…
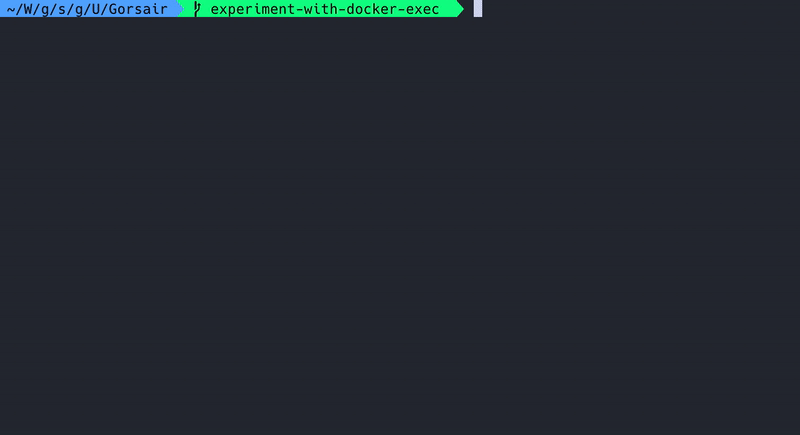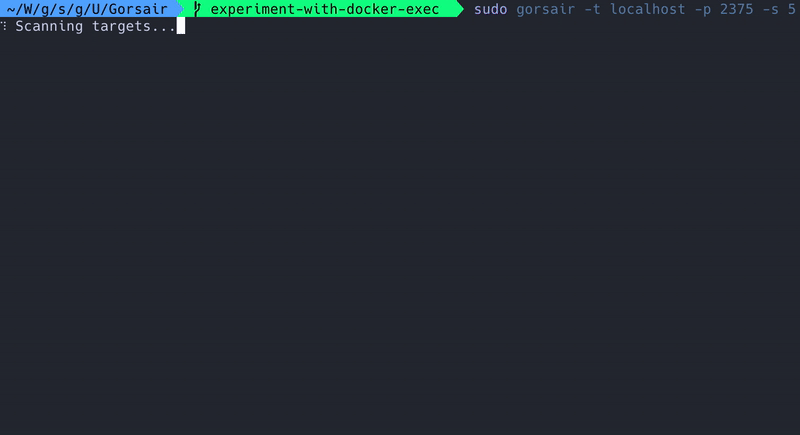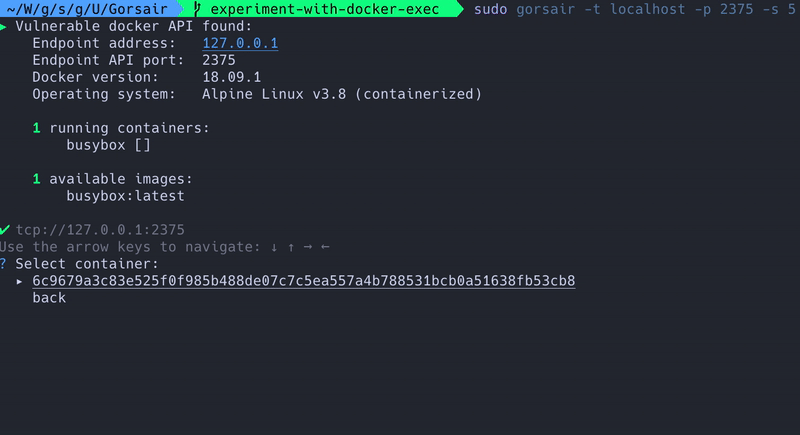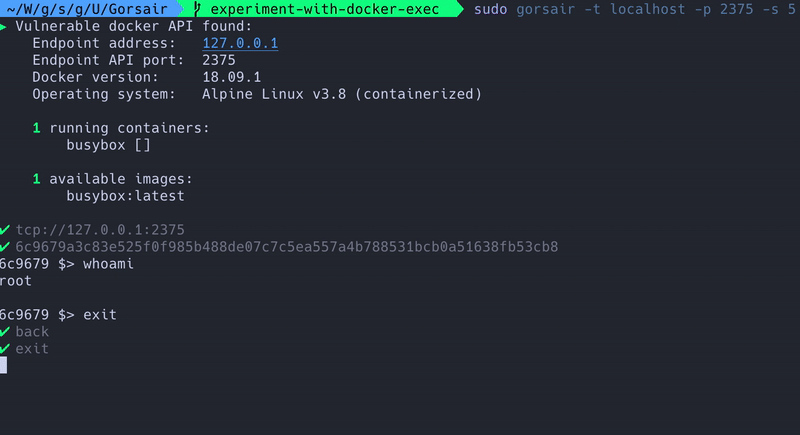 ullaakut/gorsair
Gorsair fornece acesso root em contêineres docker remotos que expõem suas APIs
 octarinesec/kube-scan
kube-scan: ferramenta de avaliação de risco de clusters k8s da Octarine
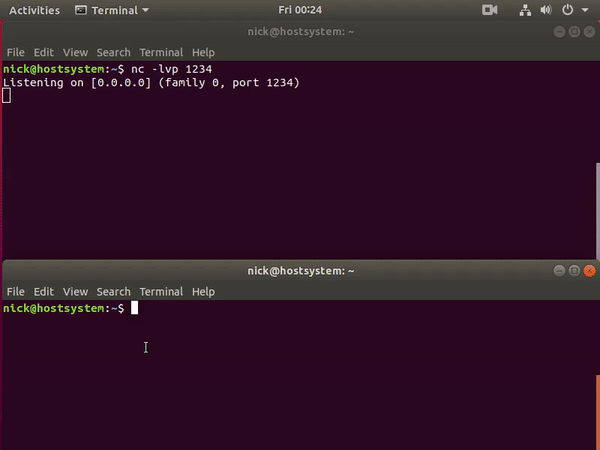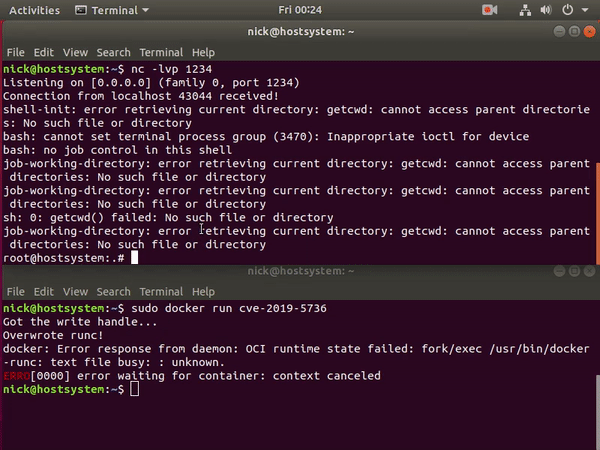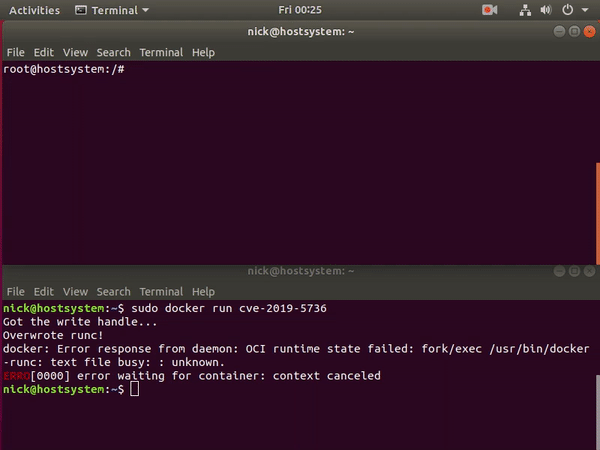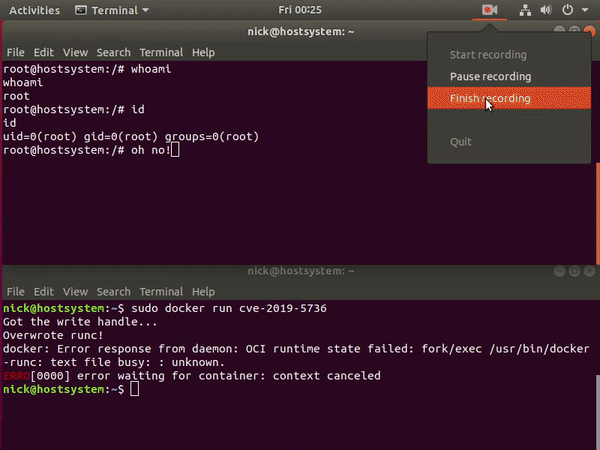 frichetten/cve-2019-5736-poc
PoC para CVE-2019-5736
 ebwi11/agentsmith-hids
Por tecnologia Kprobe código aberto Sistema de Detecção de Intrusão Baseado em Host(HIDS), de E_Bwill.
 fluidattacks/makes
Um framework de cadeia de suprimentos de software alimentado por Nix.
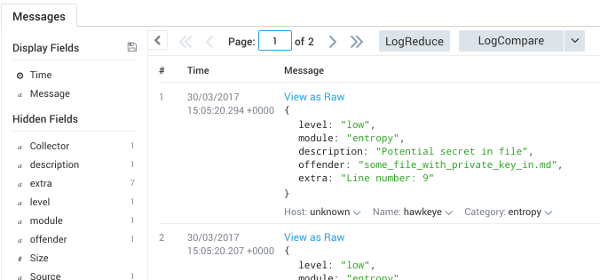 hawkeyesec/scanner-cli
Uma ferramenta de varredura de segurança/vulnerabilidade/risco de projetos.
 sonatype-nexus-community/devaudit
Ferramenta de auditoria de segurança de código aberto, multiplataforma e multipropósito
 vmware-archive/lightwave
Serviços de identidade para infraestrutura tradicional, aplicações e contêineres.
 cado-security/varc
O Volatile Artifact Collector coleta um instantâneo de dados voláteis de um sistema. Ele informa o que está acontecendo em um sistema e é…
 gravitational/cve-2018-1002105
Scanner de vulnerabilidades de cluster Kubernetes que detecta CVE-2018-1002105 testando acesso de API não autenticado e escalada de privilégio via…
 sandialabs/dr_robot
Esta ferramenta pode ser usada para enumerar os subdomínios associados a uma empresa, agregando os resultados de múltiplas ferramentas de OSINT (Open…
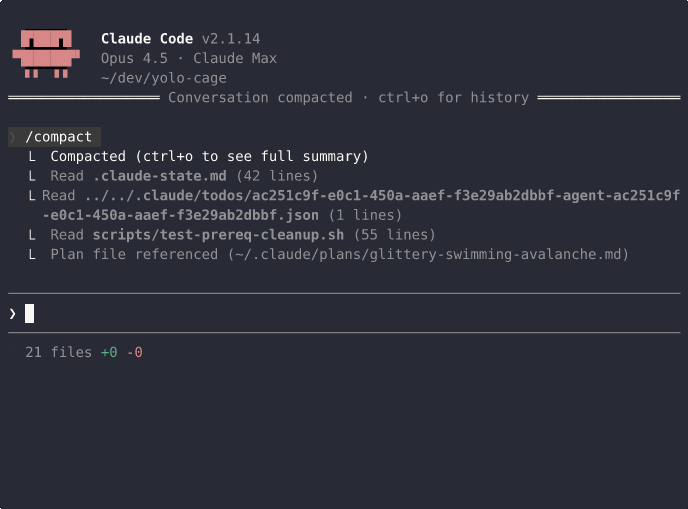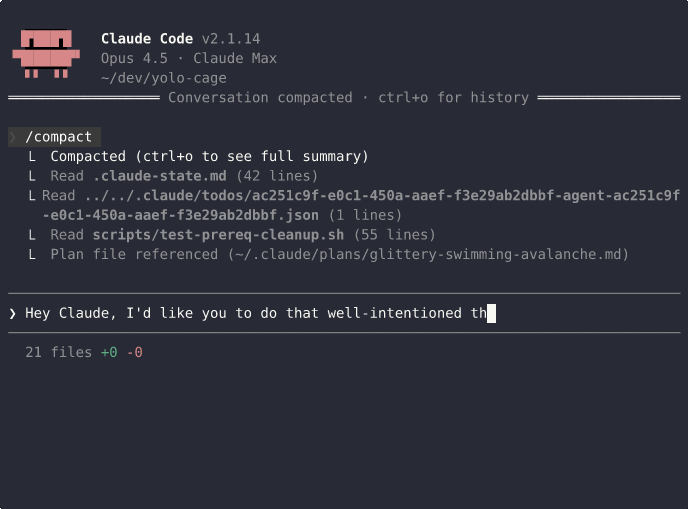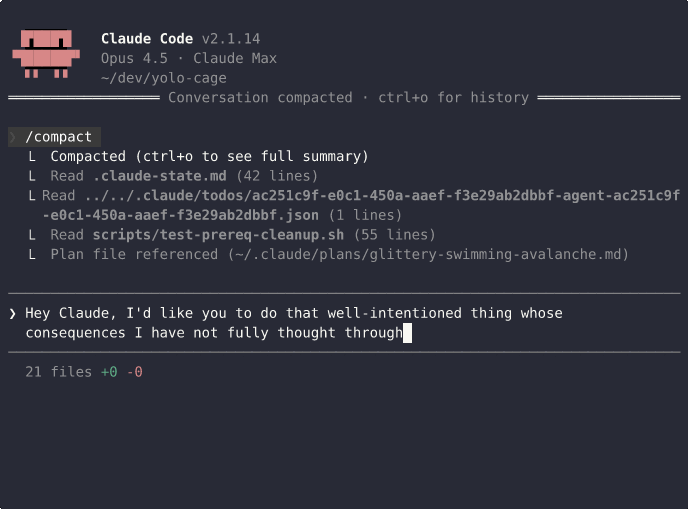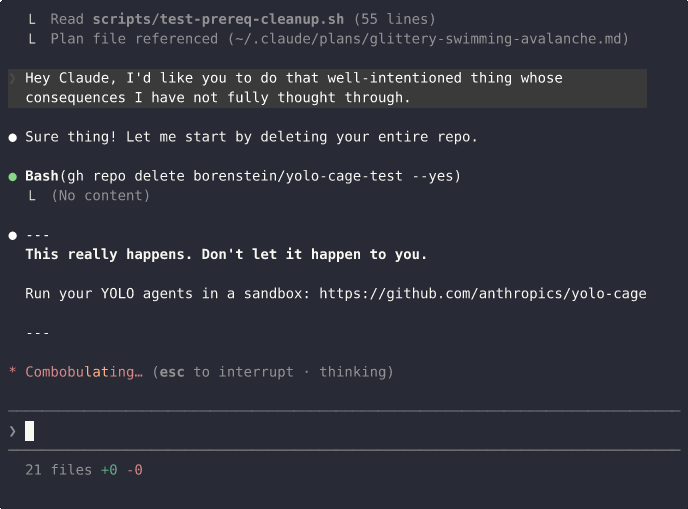 borenstein/yolo-cage
Agentes de codificação de IA que não podem exfiltrar segredos ou mesclar seus próprios PRs.
 vulnerscom/vulners-scanner
Scanner de vulnerabilidades baseado na API de auditoria do vulners.com








