
 #1
Ferramentas para escanear, proteger e fortalecer Docker, Kubernetes e ambientes conteinerizados.
Recomendado pelo Kitploit
 cmnatic/dockerized-cve-2019-14287
Uso containerizado e implantável da vulnerabilidade CVE-2019-14287. Veja README.md para mais informações.
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Evidências e dados para o relatório técnico Sorami sobre padrões de segurança de 15 Helm charts de serving de IA, banco de dados vetorial e MCP no…
 damnkrishna/cve-2025-32433-lab
Uma falha no tratamento de mensagens do protocolo SSH permite que um ator malicioso obtenha acesso não autorizado a sistemas afetados e execute…
 murrez/cve-2026-100835
PoC em Python para CVE-2026-100835: audita manifestos do Contrast para AllowedChipIDs/AllowedPIIDs, detecta versões e sonda endpoints do Coordinator…
 abhaybansal16/cve-2025-55182-lab
Laboratório baseado em Docker que reproduz o CVE-2025-55182 (React2Shell), uma RCE não autenticada no React Server Components Flight Protocol, com…
 fabriziosalmi/tanstack-compromise-checker
Script de shell para detectar indicadores do ataque à cadeia de suprimentos do npm da TanStack (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 cirocosta/lighty-sqlinj-demo
Demonstração educacional de exploração da injeção de SQL CVE-2014-2323 no mod_mysql_vhost do lighttpd, com laboratório baseado em Docker para análise…
 sdodson/cve-2026-46595-proof
Prova de conceito em Go que demonstra a CVE-2026-46595 em golang.org/x/crypto/ssh, utilizando inspeção de símbolos de binários removidos e varreduras…
 grepular/foxcage
Run Firefox in a rootless Podman container with dropped capabilities, isolated networking, and ephemeral storage to contain sandbox escapes and…
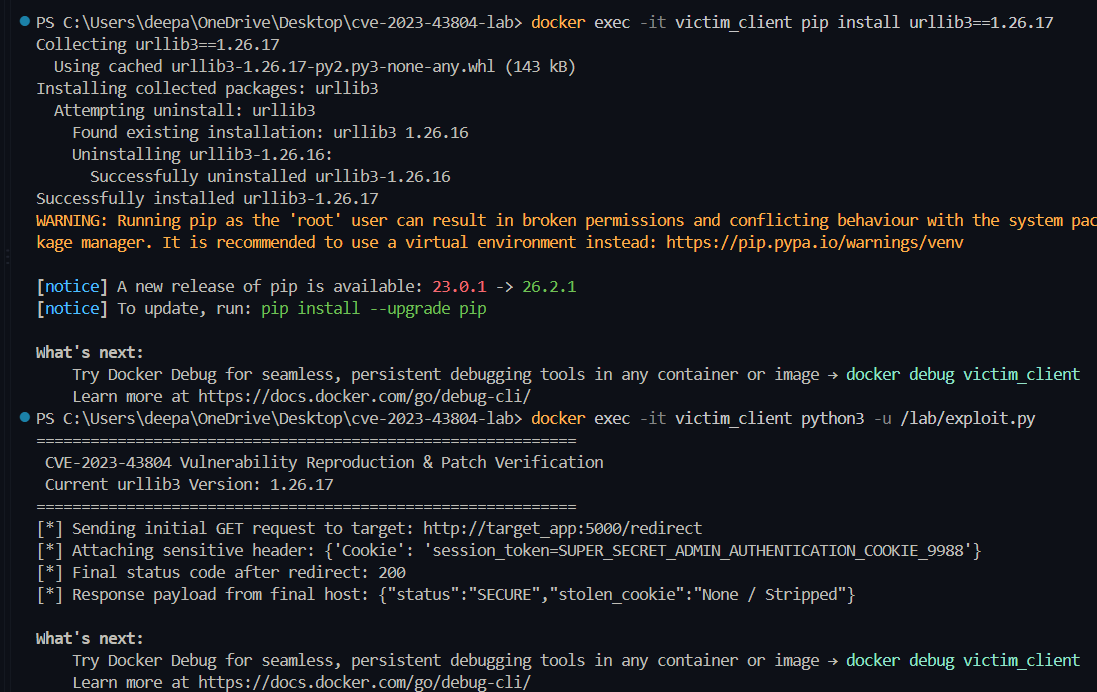 deepanshu-khurana/cve-2023-43804
Laboratório conteinerizado de três camadas que reproduz o vazamento de cookie do urllib3 CVE-2023-43804 por meio de redirecionamentos de origem…
 ankur-katiyar/log4j-docker
Imagens Docker e YAMLs k8s para POC da vulnerabilidade Log4j (Log4j (Vulnerabilidade de RCE CVE-2021-44228))
 shambhavim18/cve-2019-15107-lab
Laboratório baseado em Docker que demonstra o CVE-2019-15107, o RCE não autenticado do Webmin, abrangendo implantação, exploração, detecção e…
 pbxqdown/portclue
Explique por que uma porta TCP do Linux pode ou não estar acessível
 amulyakaushik/cve-2023-27163-lab
Laboratório baseado em Docker que reproduz o SSRF CVE-2023-27163 no Request-Baskets, com verificação de exploração, script de detecção e remediação…
 cgwalters/container-cve-2021-22555
Reprodutor conteinerizado para a escalada de privilégios no Linux CVE-2021-22555, com perfis de mitigação seccomp e orientações de implantação para…
 saina15/cve-2020-14343-lab
Laboratório controlado de pesquisa e reprodução de vulnerabilidades para CVE-2020-14343 em PyYAML
 abraxas/spark-proxyuser-classpath
Apache Spark 4.2.0 - High - Remote - Privilege leftover - proxy-user defaultExtraClassPath
 apaonum/brotli-cve-check
Agent skill + script para escanear projetos em busca de CVE-2026-111497 (Brotli), avaliar criticidade e sugerir correções








