
 #1
Frameworks C2, redirecionadores, listeners e ferramentas de infraestrutura de comando.
Recomendado pelo Kitploit
 crackercat/rootsmart-v2.0
Desenvolvimento de Ransomware Android - Criptografia AES256 + CVE-2019-2215 (shell root reverso) + Exfiltração de Dados
 shehzade/peeping-tom
Keylogger remoto para Windows com exfiltração de teclas criptografadas via AES-256 através de intervalos de callback configuráveis e um servidor…
 kr0no/bloodhound-shell
Um shell de linha de comando interativo para a API do BloodHound.
 cerberusmrxi/langflow-cve-2026-33017-exploit
Ferramenta de exploração da CVE-2026-33017 para Langflow <1.9.0. Recursos: reverse shells, execução de comandos, operações de arquivos, persistência…
 listenquiet/cve-2017-2824-reverse-shell
Exploit baseado em Python para CVE-2017-2824, entregando um shell reverso contra um servidor Zabbix vulnerável. Fornece exploração automatizada e…
 evergreencartoons/senselessviolence
Kit de ferramentas de exploração do CVE-2022-31814.
 f1r3k0/cve-2025-52136
Exploit para CVE-2025-52136 que permite RCE no painel de controle do EMQX via upload de plugin, com agente de comando baseado em MQTT e túnel SOCKS5…
 sysirq/fortios-auth-bypass-exploit-cve-2024-55591
Exploit Python para CVE-2024-55591, contornando a autenticação FortiOS para executar comandos remotos em dispositivos FortiGate e FortiProxy…
 kra1t0/cve-2025-33053-webdav-rce-poc-and-c2-concept
Prova de Conceito para CVE-2025-33053 Explorando WebDAV com entrega de arquivo .url para demonstrar execução remota de código realista. Inclui um…
 baph00met/cve-2024-47533
CVE-2024-47533: Bypass de Autenticação e Execução de Código no Cobbler
 l41kaa/cve-2024-48705
Wavlink AC1200 com as versões de firmware M32A3_V1410_230602 e M32A3_V1410_240222 são vulneráveis a uma injeção de comandos pós-autenticação ao…
 iloveflag/fast-cve-2022-22965
Ferramenta de detecção gráfica para CVE-2022-22965 (Spring4Shell) com geração de shell reverso em um clique, execução de comandos e adaptação de…
 seqred-s-a/cve-2019-14514
Execução remota de código no Microvirt MEmu
 malwaremorghulis/sunburst
Detecção de SUNBURST C2 Stage-1 usando Entropia de Shannon
 thumpbo/cve-2026-21962
Script de exploração para CVE-2026-21962, permitindo execução remota de comandos em servidores web vulneráveis com modos de alvo único, lote e shell…
 abdurahmon3236/cve-2024-38472
Módulo do Metasploit que explora o SSRF do Apache HTTP Server (CVE-2024-38472) no Windows para alcançar serviços internos e obter execução remota de…
 hackspeak/cve-2026-93958
PoC de injeção de comando autenticada para D-Link R95/BE9500 DHMAPI SetTimeSettings, alcançando RCE como root via injeção de backtick no NTPServer,…
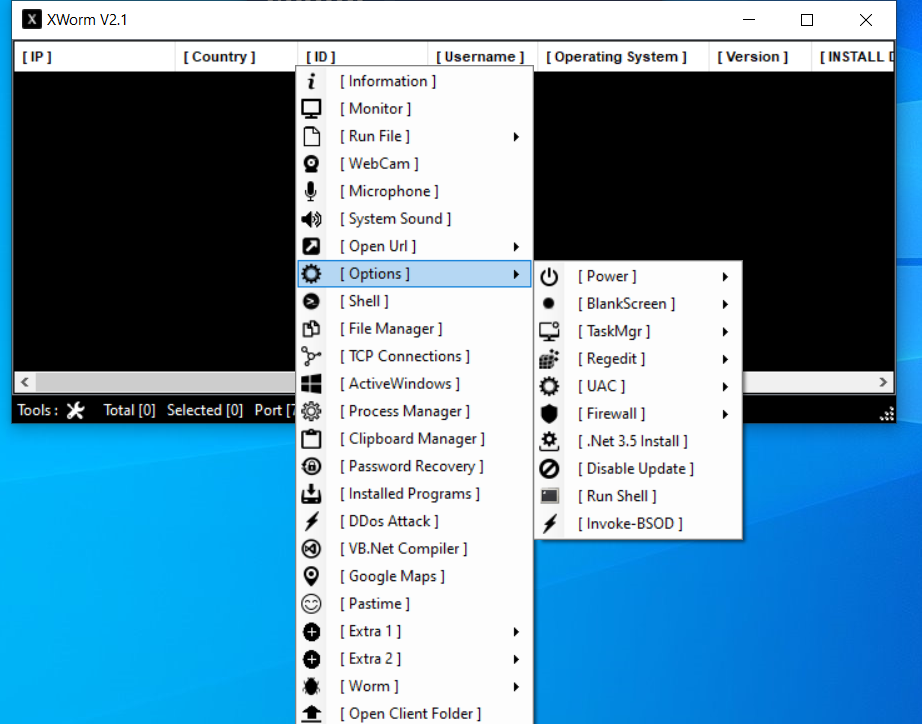
 manturever/xworm-rat
⭐️O famoso XWorm RAT, versão 2.1. Apenas para fins educacionais.








