
 #1
Frameworks C2, redirecionadores, listeners e ferramentas de infraestrutura de comando.
Recomendado pelo Kitploit
 themehackers/cve-2024-10914
CVE-2024-10914 é uma vulnerabilidade crítica de injeção de comandos que afeta vários dispositivos NAS legados da D-Link.
 sv3nbeast/cve-2020-5902_rce
Exploit para CVE-2020-5902 fornecendo leitura remota de arquivos e execução remota de código em dispositivos F5 BIG-IP via directory traversal na…
 w4fz5uck5/cve-2019-19781-citrixrce
Atacante de Execução Remota de Código Não Autorizado no Citrix - CVE-2019-19781
 redhuntlabs/confluentpwn
Scanner de execução remota de código por injeção ONGL não autenticada no Atlassian Confluence (CVE-2022-26134).
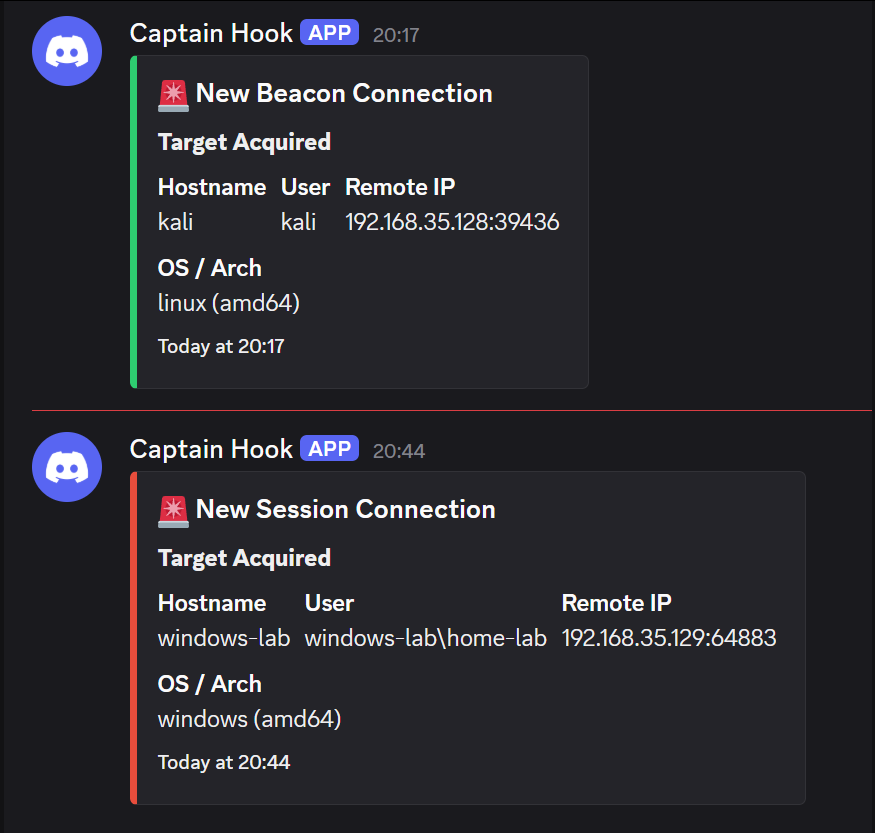 0x0trace/sliver-n8n-notifications
Sistema de notificação em tempo real para callbacks de implantes C2 do Sliver, integrando workflows n8n para entregar alertas codificados por cores…
 zeropwn/pgadmin4-9.10-cve-2025-13780
Prova de conceito para CVE-2025-13780
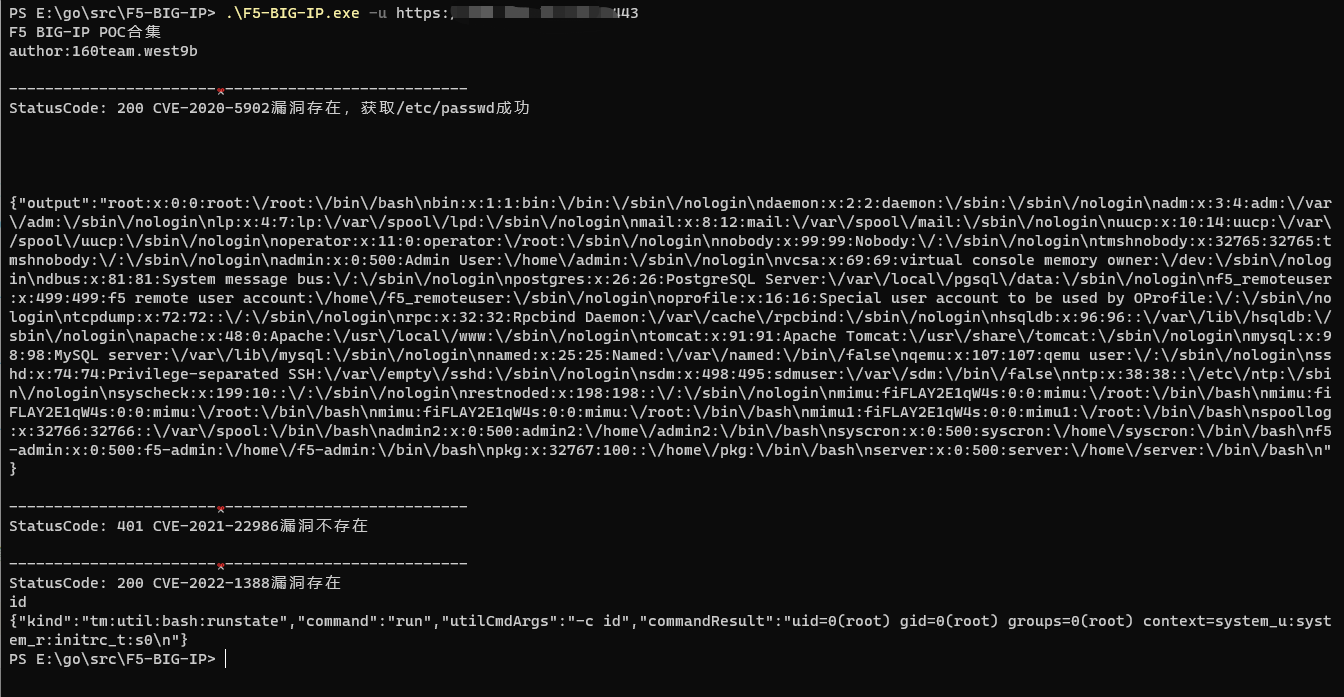 west9b/f5-big-ip-poc
Coleção de PoCs CVE-2020-5902 CVE-2021-22986 CVE-2022-1388
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, double free, heap grooming, ROP, SKF fragmentation, exploit do Windows, anti-debug, ofuscação, API hooking,…
 wsfengfan/cve-2020-14882
CVE-2020-14882 EXP Echo
 jacobsoo/malconfig
Isto é parte de um módulo para o framework que estou constantemente a desenvolver. Atualmente, apenas informações do C2 são divulgadas aqui.
 attackercan/wp2shell-poc2
CVE-2026-63030
 p3ta00/react2shell-poc
CVE-2025-55182 React2Shell PoC - RCE crítico em React Server Components / Next.js. CVSS 10.0. Exfiltração baseada em erros, reverse shell, modo…
 hluwa/cobaltstrike_swing_xss2rce
Exploit for CVE-2022-39197, uma vulnerabilidade de cross-site scripting na GUI Swing do Cobalt Strike que permite execução remota de código em…
 petrusviet/cve-2023-38743
Injeção de comando no ManageEngine ADManager
 zephrfish/exch-cve-2021-26855_priv
corrigido para funcionar
 diemoeve/cve-2024-41570
Exploração automatizada de Reverse Shell via WebSocket | Havoc-C2-SSRF com RCE
 jorgeorchilles/presentations
Slides e materiais para apresentações em conferências
 qurtidev/wsus-cve-2025-59287-rce
Script de exploit escrito em C# para auxiliar na obtenção de uma shell reversa em alvos com Windows Server Update Service (WSUS) CVE-2025-59287.








