
 #1
Frameworks C2, redirecionadores, listeners e ferramentas de infraestrutura de comando.
Recomendado pelo Kitploit
 rootclay/wmihacker
Uma Ferramenta de Bypass de Antivírus para Movimentação Lateral e Execução de Comandos
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 nettitude/poshc2
Um framework C2 ciente de proxy usado para auxiliar red teamers com pós-exploração e movimento lateral.
 nccgroup/redsnarf
RedSnarf é uma ferramenta de pen-testing / red team para ambientes Windows.
 i-am-jakoby/powershell-for-hackers
Este repositório é uma coleção de funções powershell que todo hacker deveria conhecer.
 sweetsoftware/ares
Botnet e backdoor em Python
 bats3c/shad0w
Um framework de pós-exploração projetado para operar de forma encoberta em ambientes fortemente monitorados
 outflanknl/c2-tool-collection
Uma coleção de ferramentas que se integram com o Cobalt Strike (e possivelmente outros frameworks C2) através de técnicas de BOF e reflective DLL…
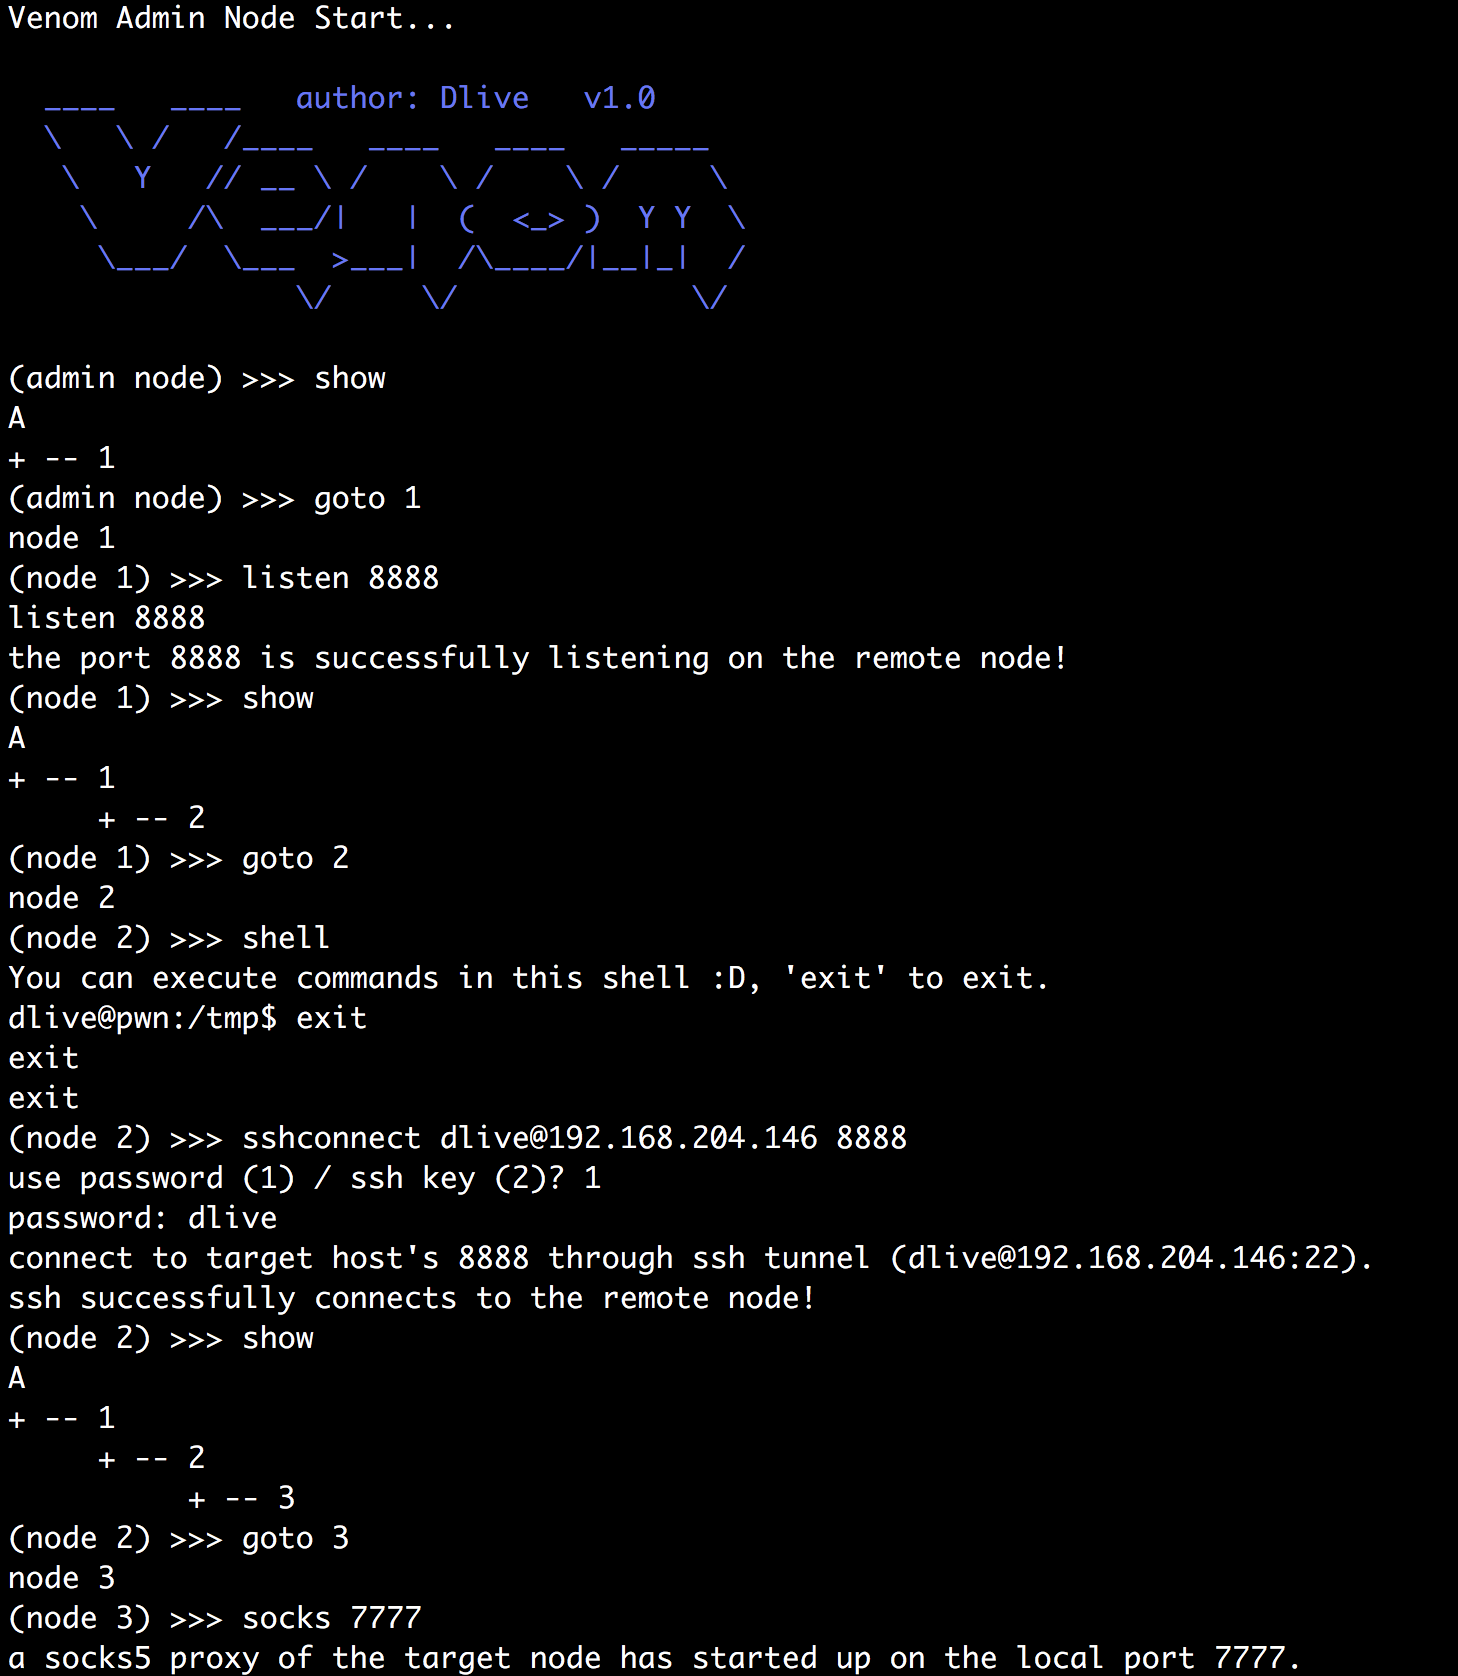 dliv3/venom
Venom - Um Proxy de Múltiplos Saltos para Testadores de Penetração
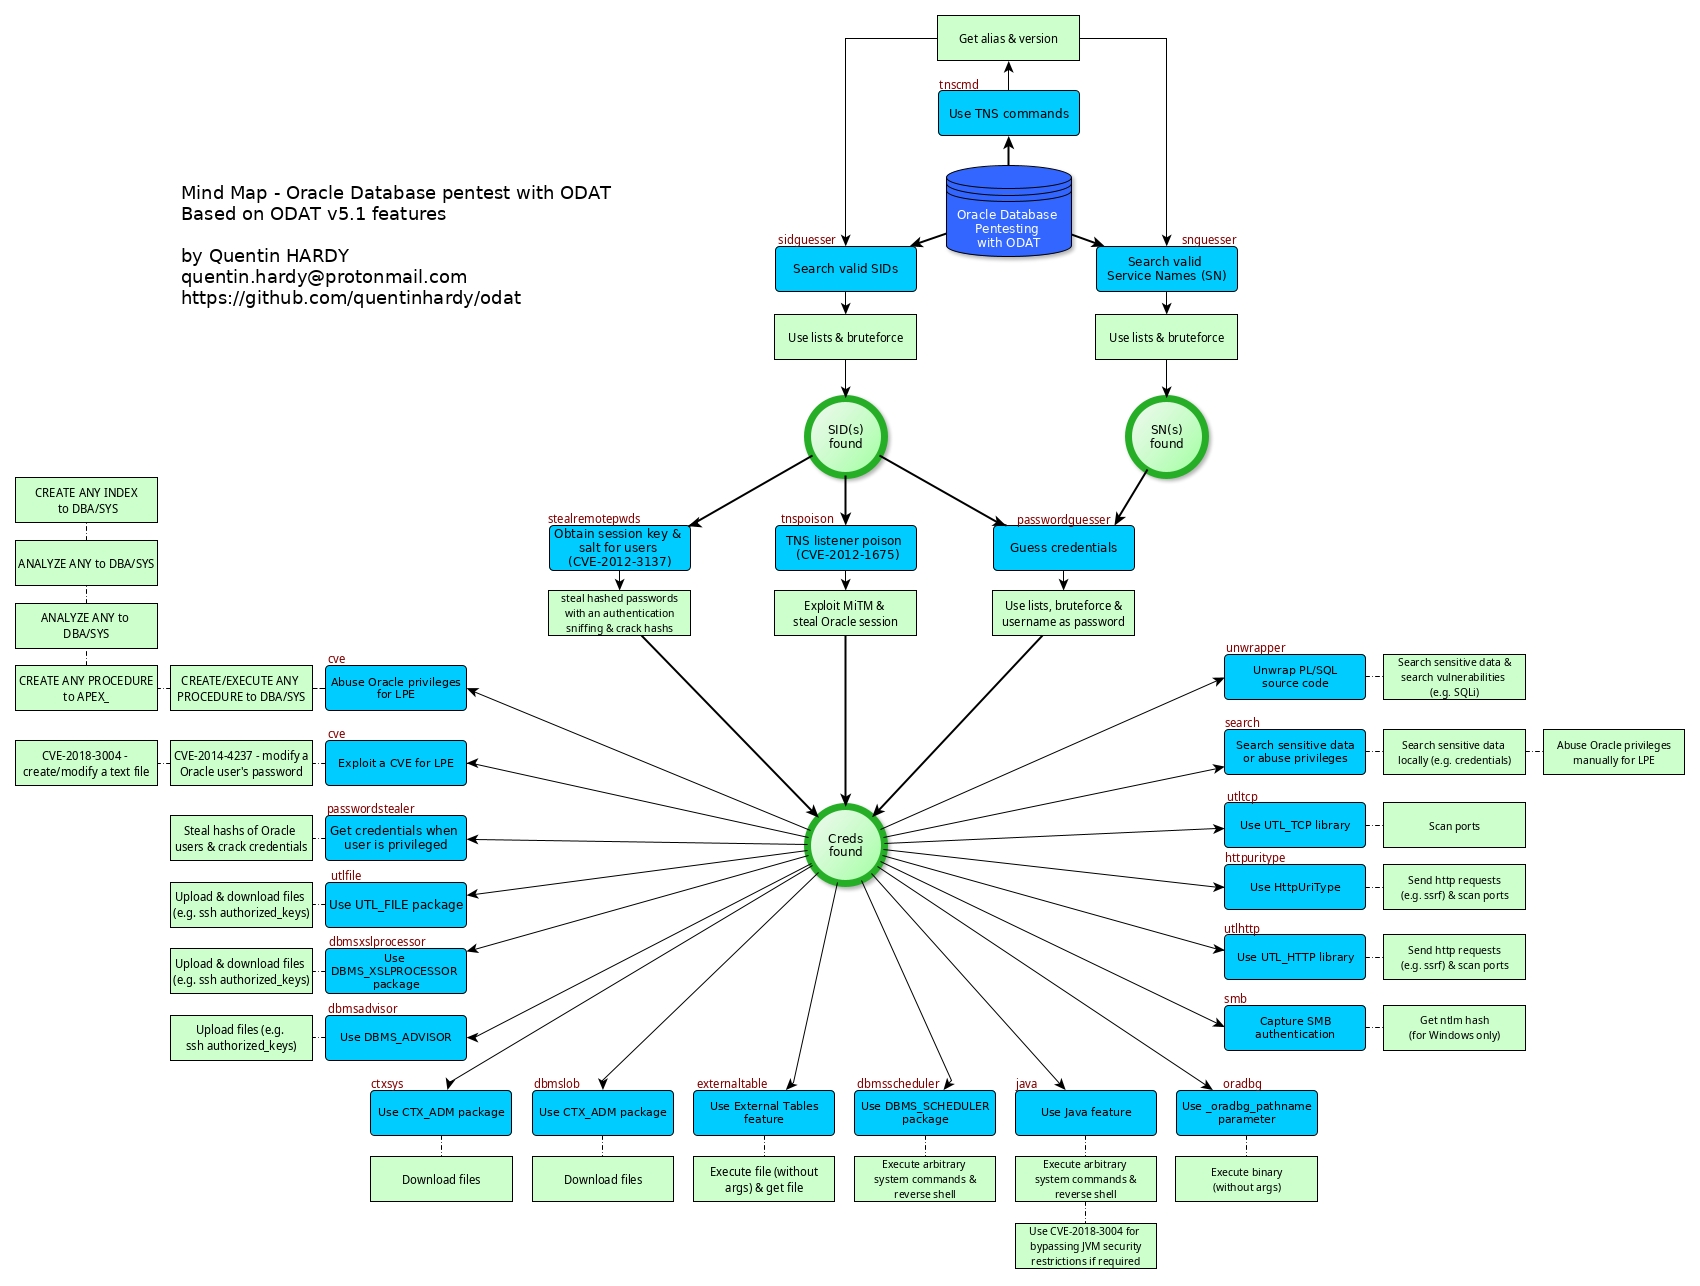 quentinhardy/odat
Ferramenta de teste de penetração para bancos de dados Oracle que descobre SIDs válidos, realiza força bruta de credenciais, escala privilégios para…
 cobbr/sharpsploit
SharpSploit é uma biblioteca de pós-exploração .NET escrita em C#
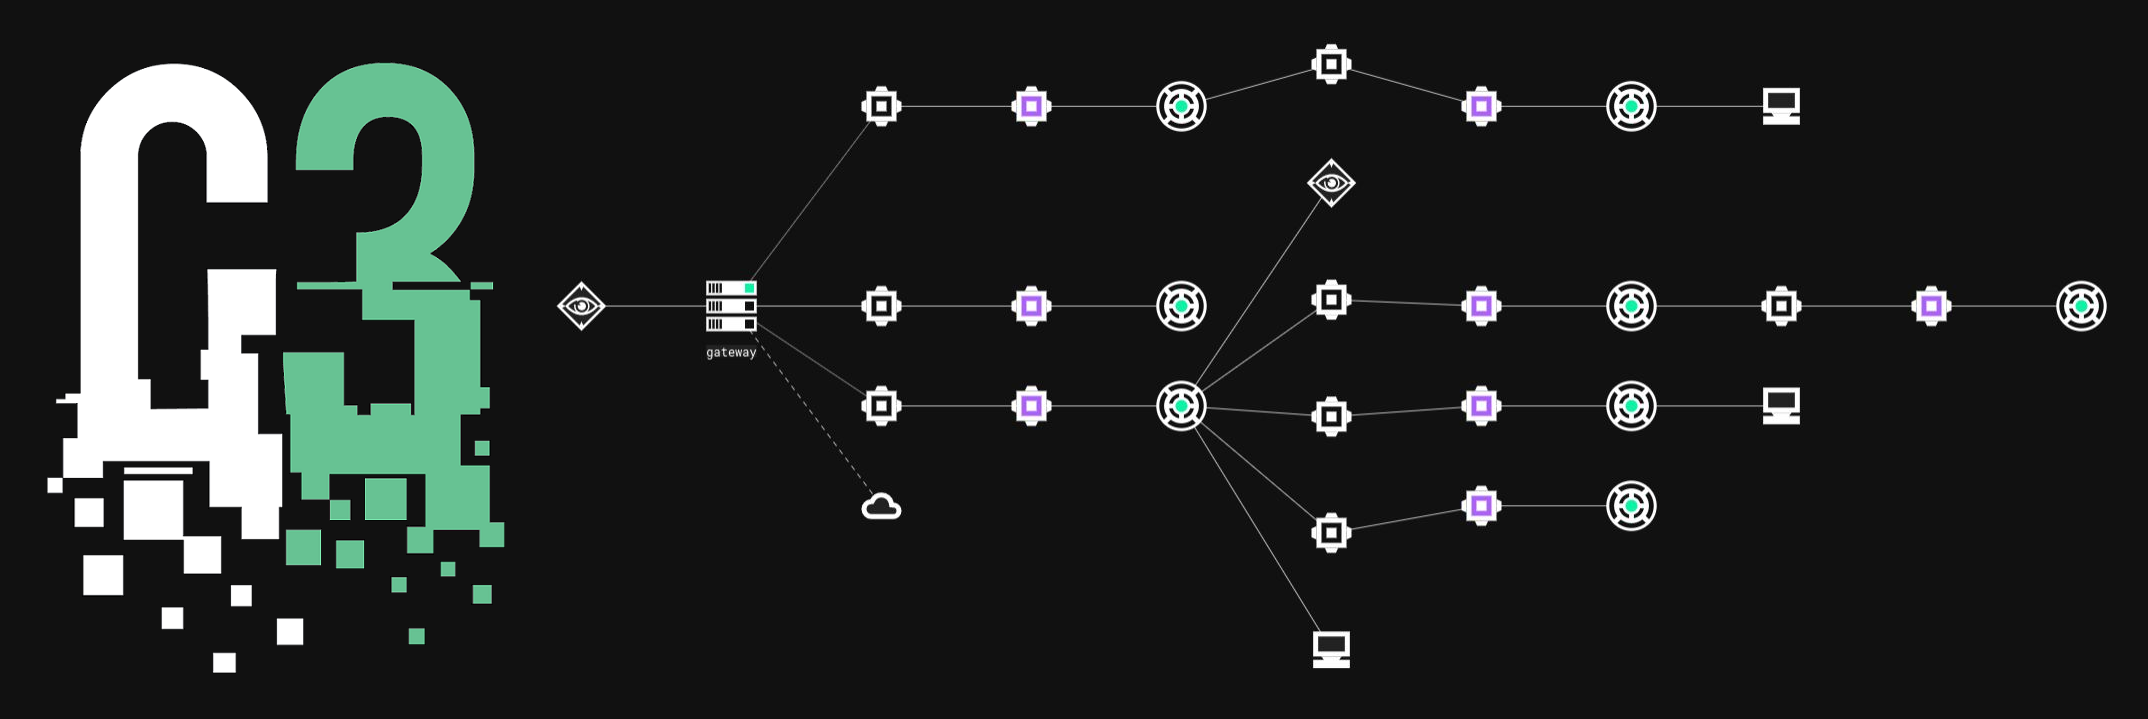 reverseclabs/c3
Comando e Controle Personalizado (C3). Um framework para prototipagem rápida de canais C2 personalizados, enquanto ainda fornece integração com kits…
 r00t-3xp10it/fakeimageexploiter
Use um Fake image.jpg para explorar alvos (ocultar extensões de arquivo conhecidas)
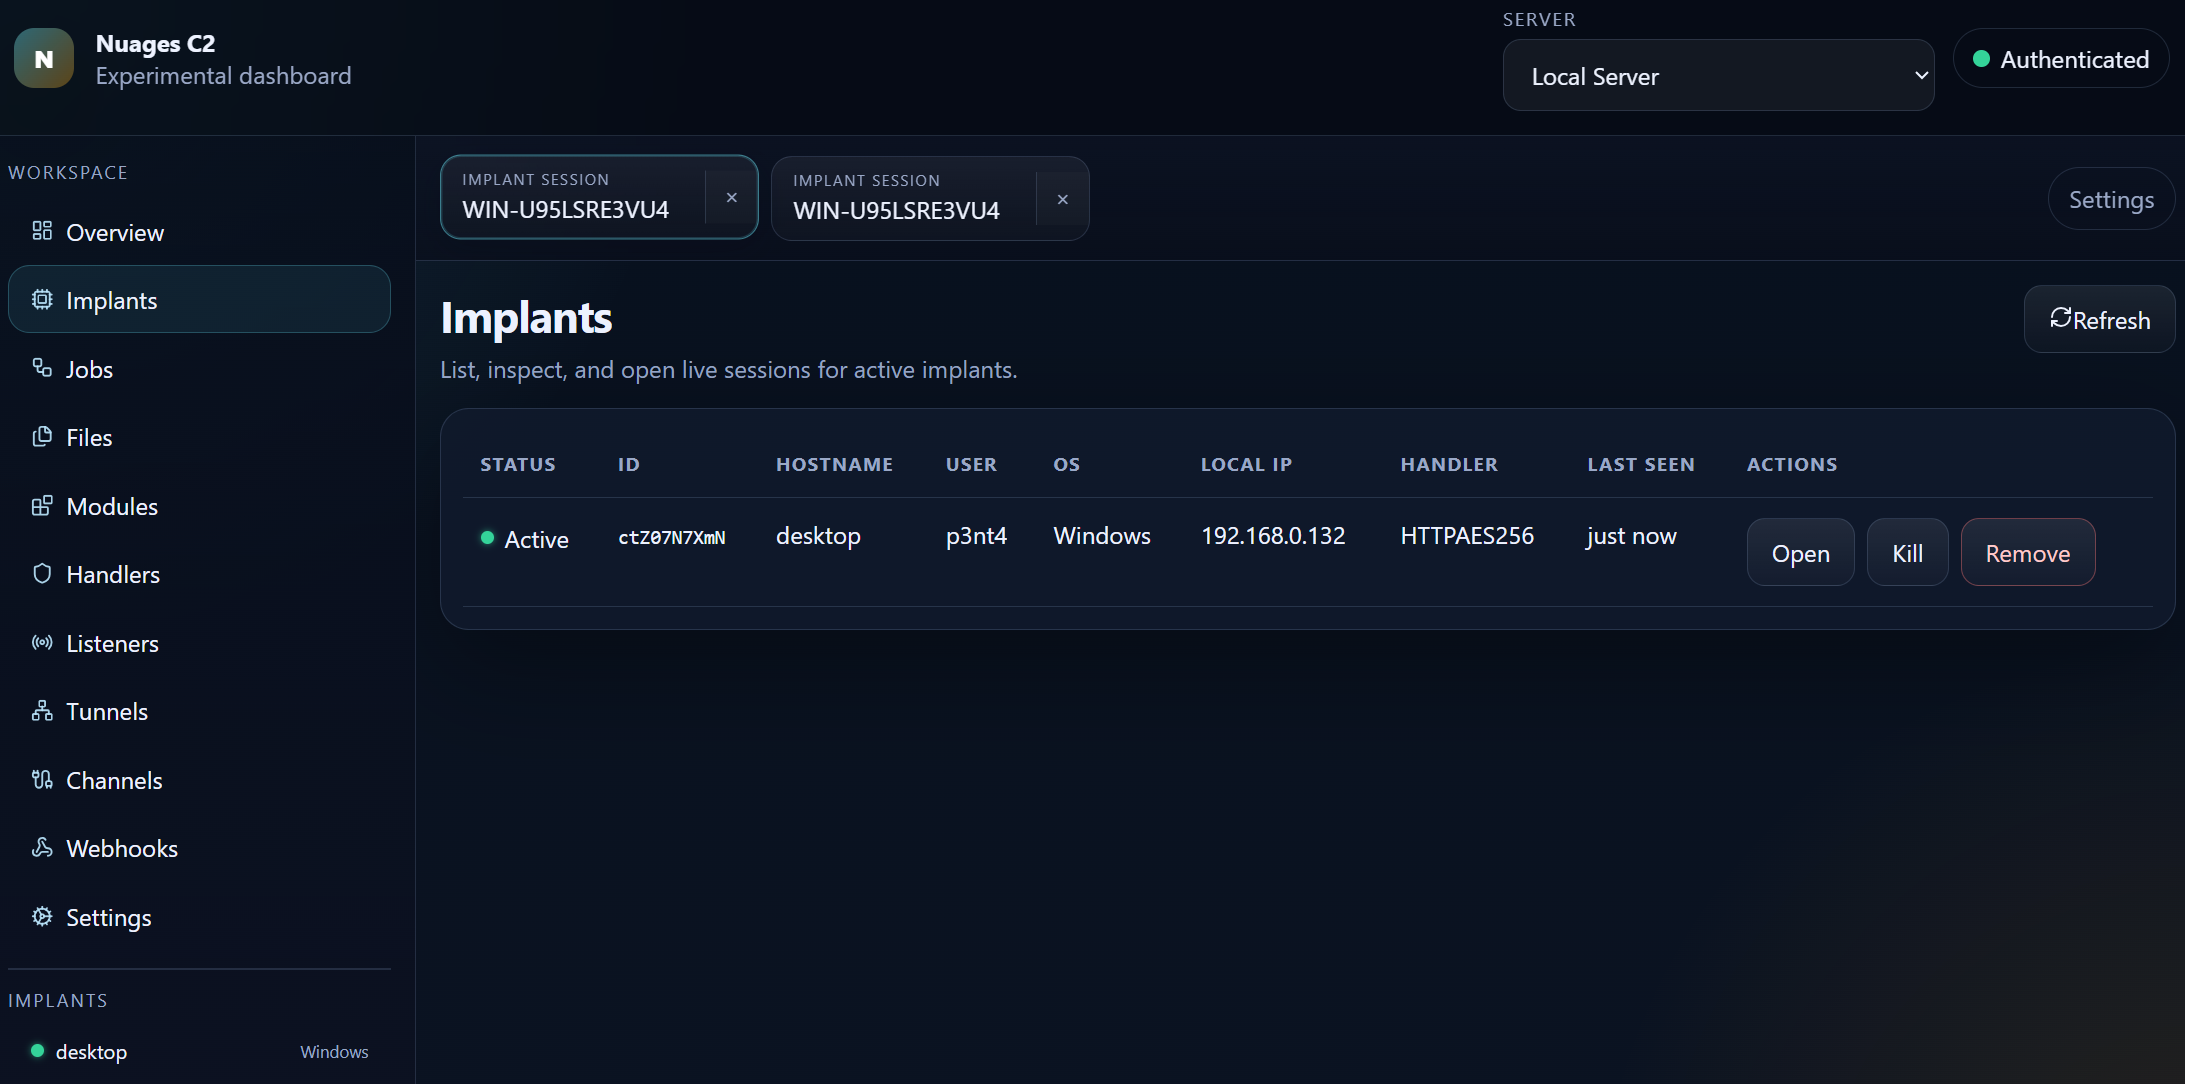 p3nt4/nuages
Um framework modular de C2
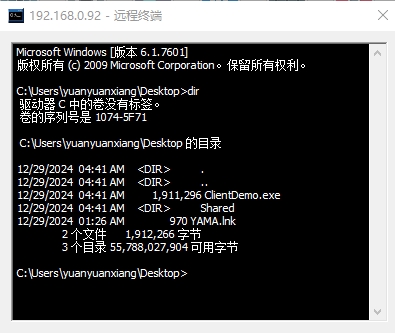 yuanyuanxiang/simpleremoter
Um programa de controle remoto baseado em Gh0st: implementa funções como gerenciamento de terminal, gerenciamento de processos, gerenciamento de…
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - cadeia RCE completa
 sentinel-one/cobaltstrikeparser
Parser Python para extrair configurações do CobaltStrike Beacon a partir de arquivos PE, dumps de memória e URLs C2 usando descriptografia XOR…
 darkr4y/geacon
Pratique programação em Go e implemente o Beacon do CobaltStrike em Go.








