#1
 darrocarocatest-sys/pv2-victim
pesquisa authz - cobertura da correção CVE-2026-3306
 jsecx88/cve-2025-29009-poc
Plugin de Anexo de Prescrição Médica para WooCommerce <= 1.2.3 - Upload Arbitrário de Arquivo sem Autenticação
 rvermeulen/codeql-cve-2022-35737
Uma consulta CodeQL para encontrar CVE 2022-35737
 oguri-souhei/cve-2025-55182
Para verificação do CVE-2025-55182
 jithinodattu/cve-2007-4559-lab
Laboratório Docker autocontido demonstrando a travessia de diretório CVE-2007-4559 (TarSlip) via o módulo tarfile do Python. Inclui APIs vulneráveis…
 mooseloveti/vitepos-cve-report
Divulgação para CVE-2025-13156
 aecelen/ktor-xxe-poc
PoC para CVE-2023-45612
 thegenetic/cve-2026-2964-lab
# Laboratório educacional demonstrando CVE-2026-2964, uma vulnerabilidade de poluição de protótipo em web-audio-recorder-js que leva a RCE. Inclui…
 vladjrfhfg/react-site-cve-2025-55182
Página de destino corporativa Next.js intencionalmente vulnerável demonstrando CVE-2025-55182, uma injeção de JSON que leva a RCE/SSRF via…
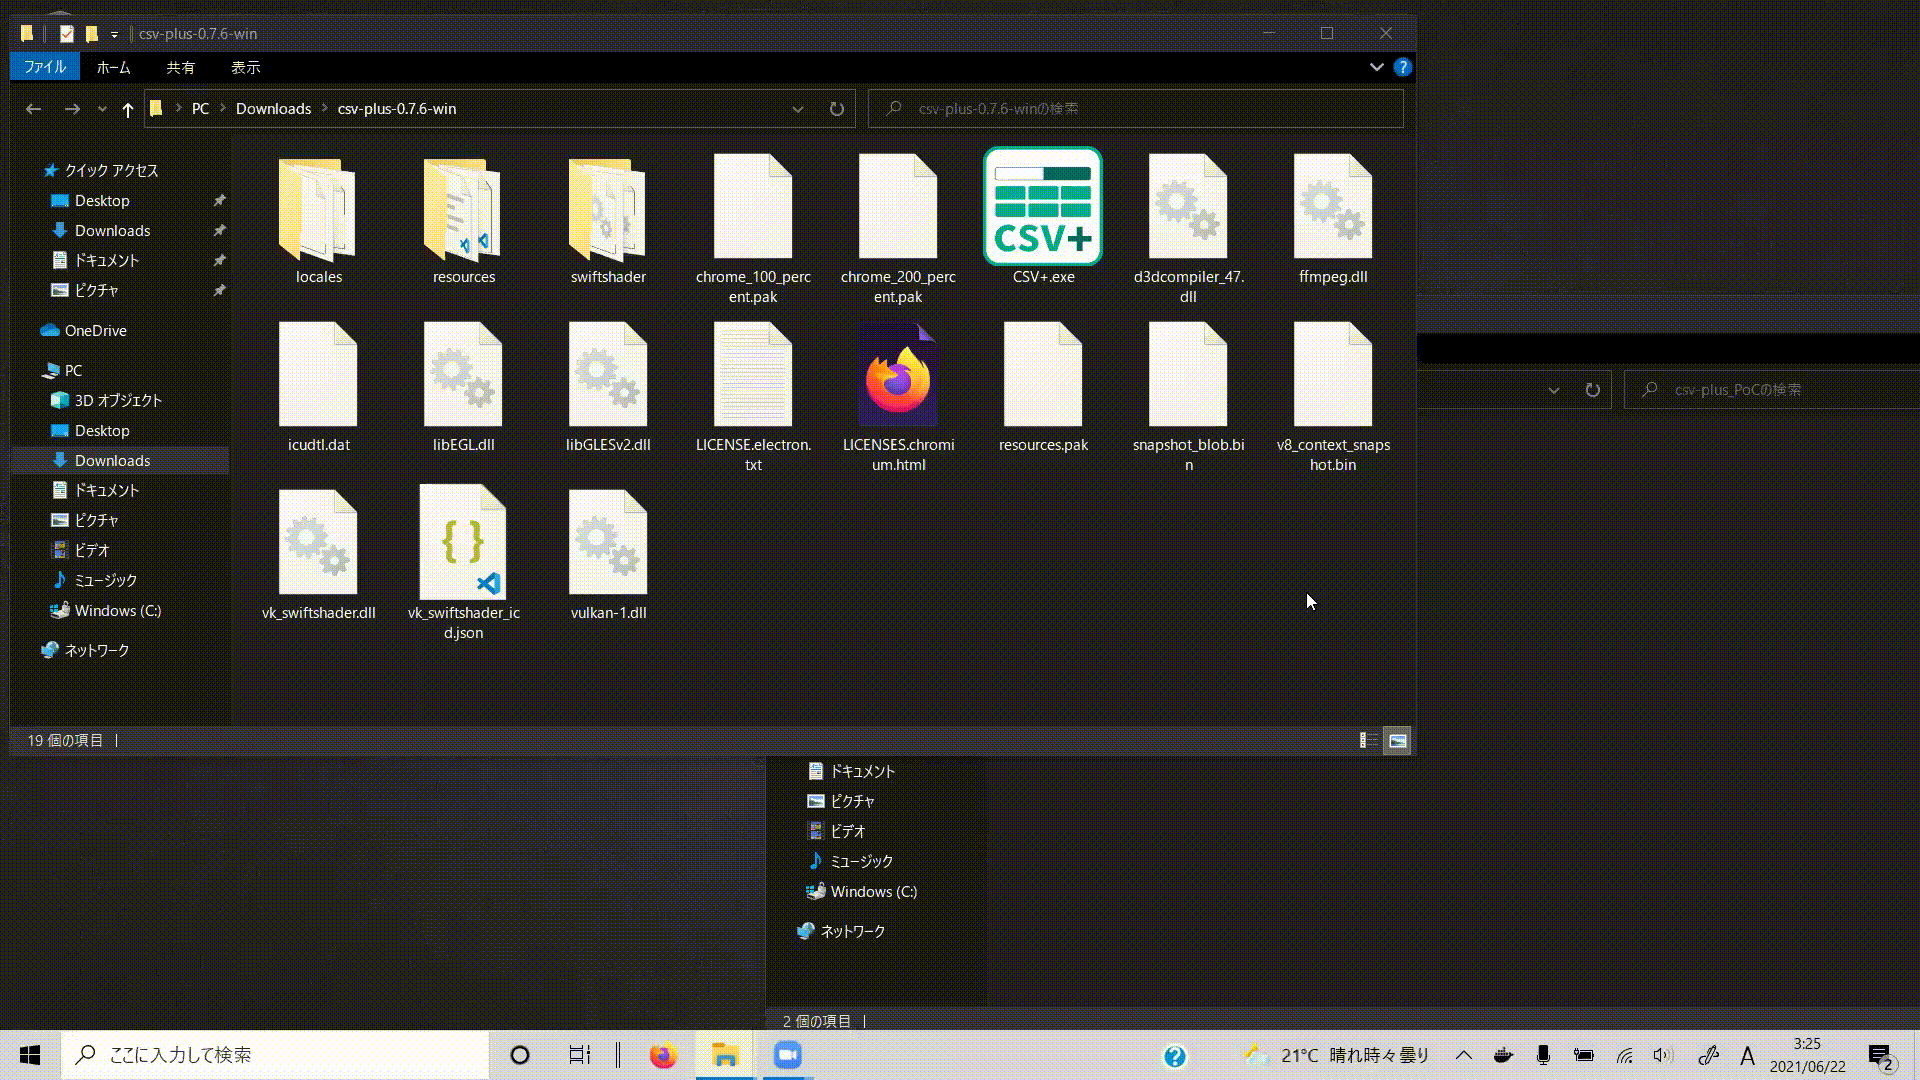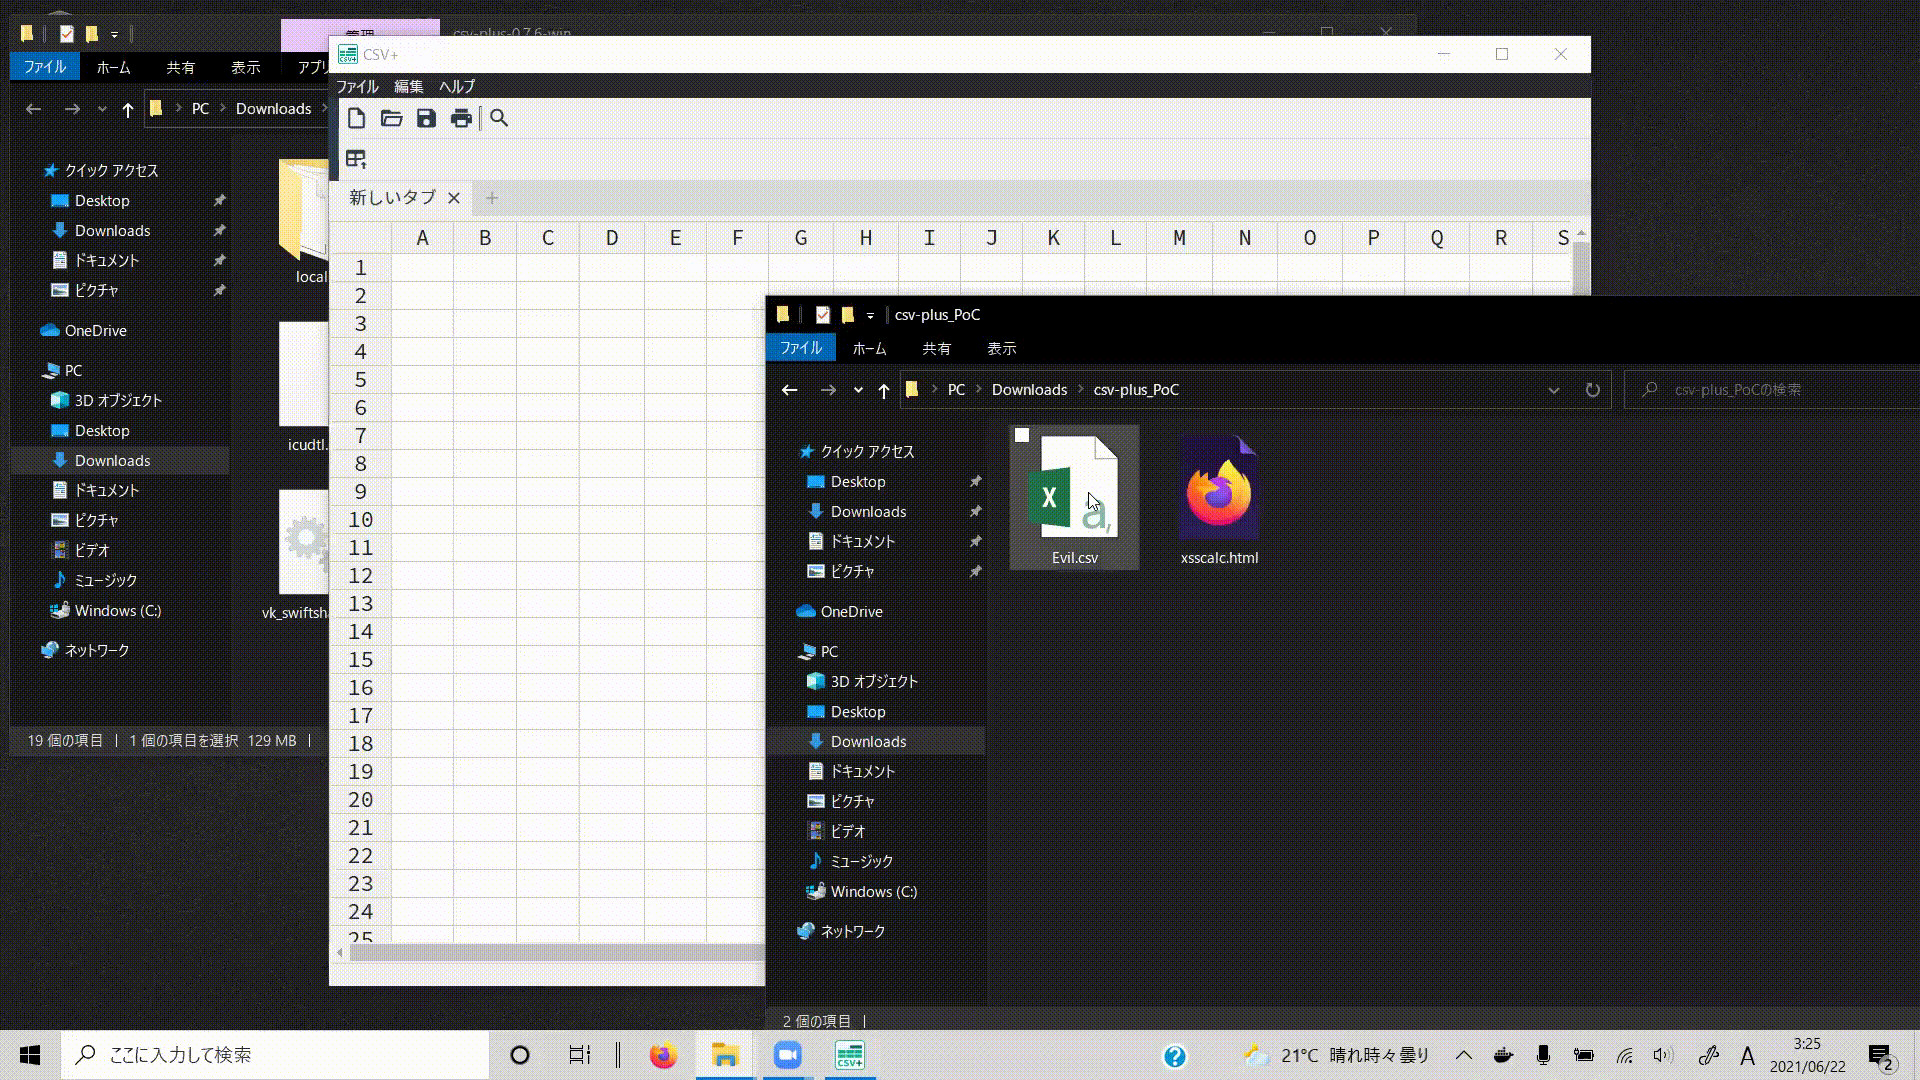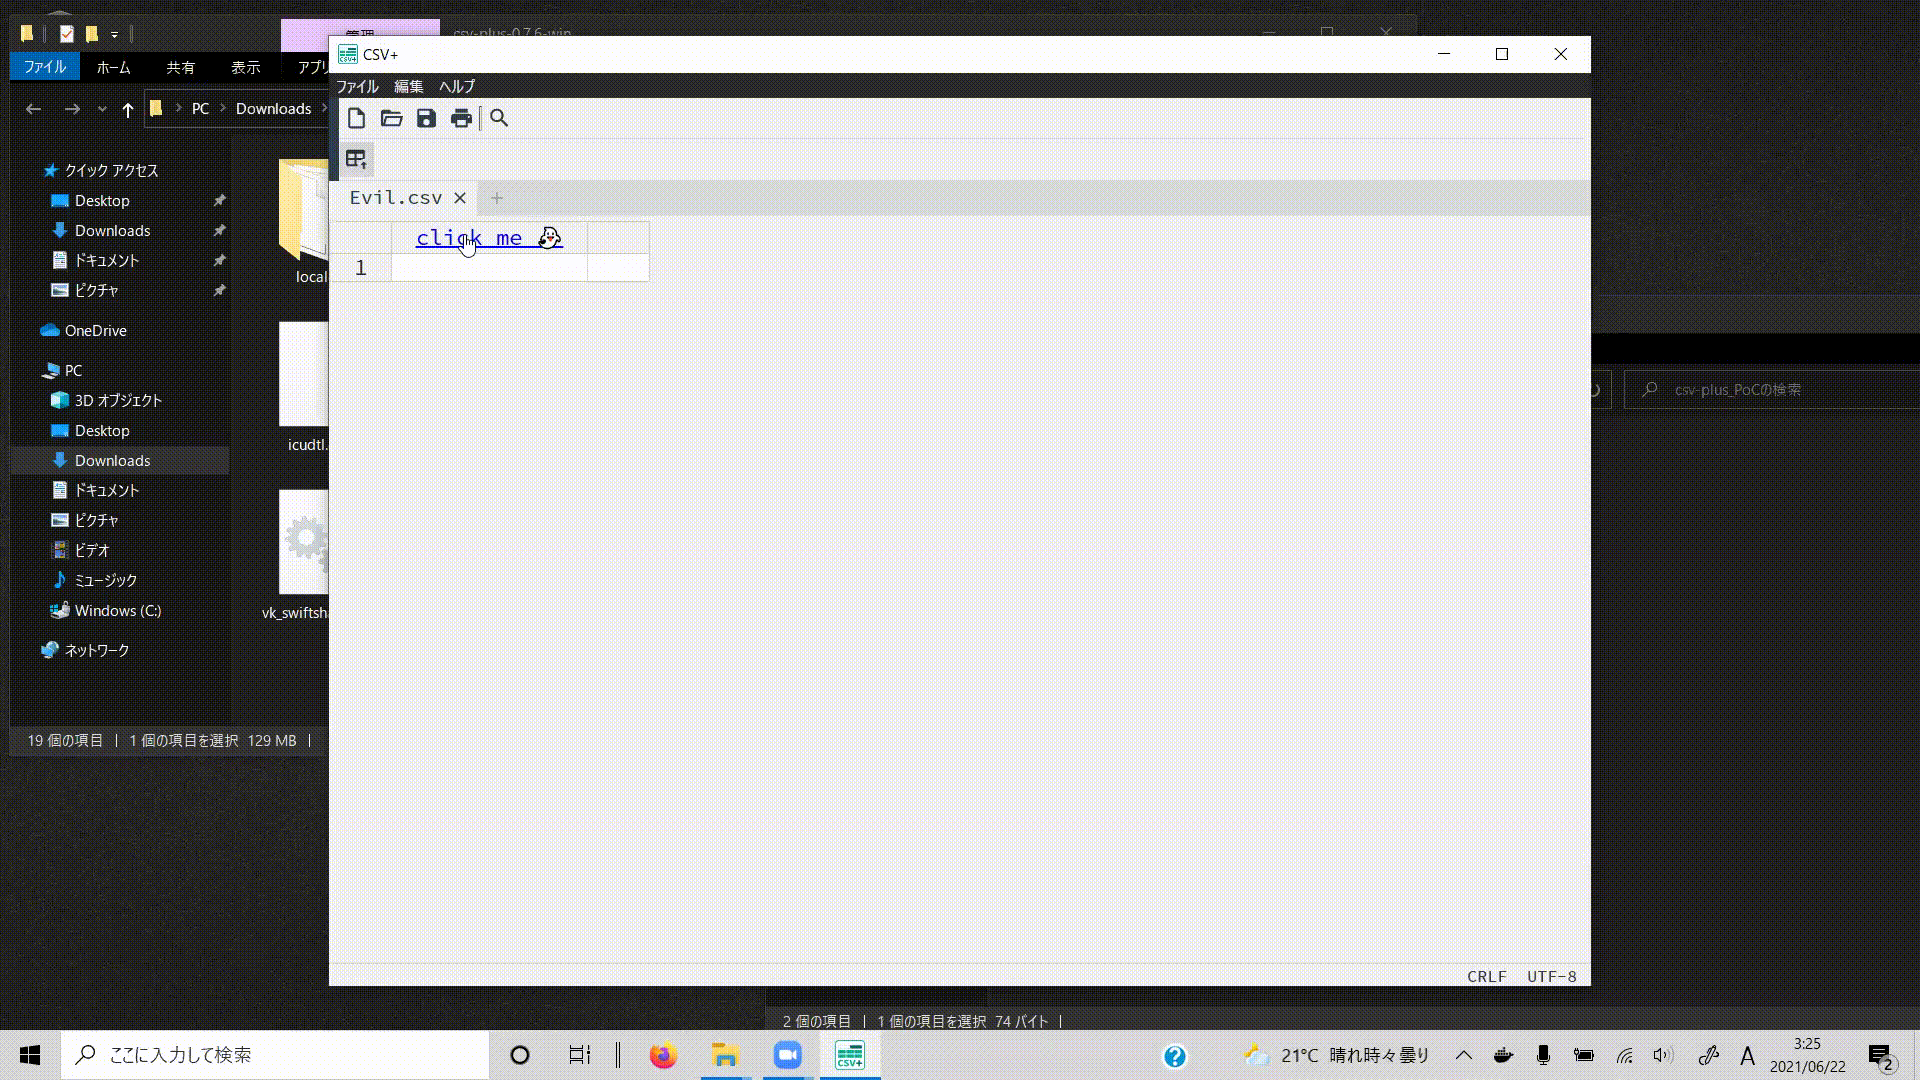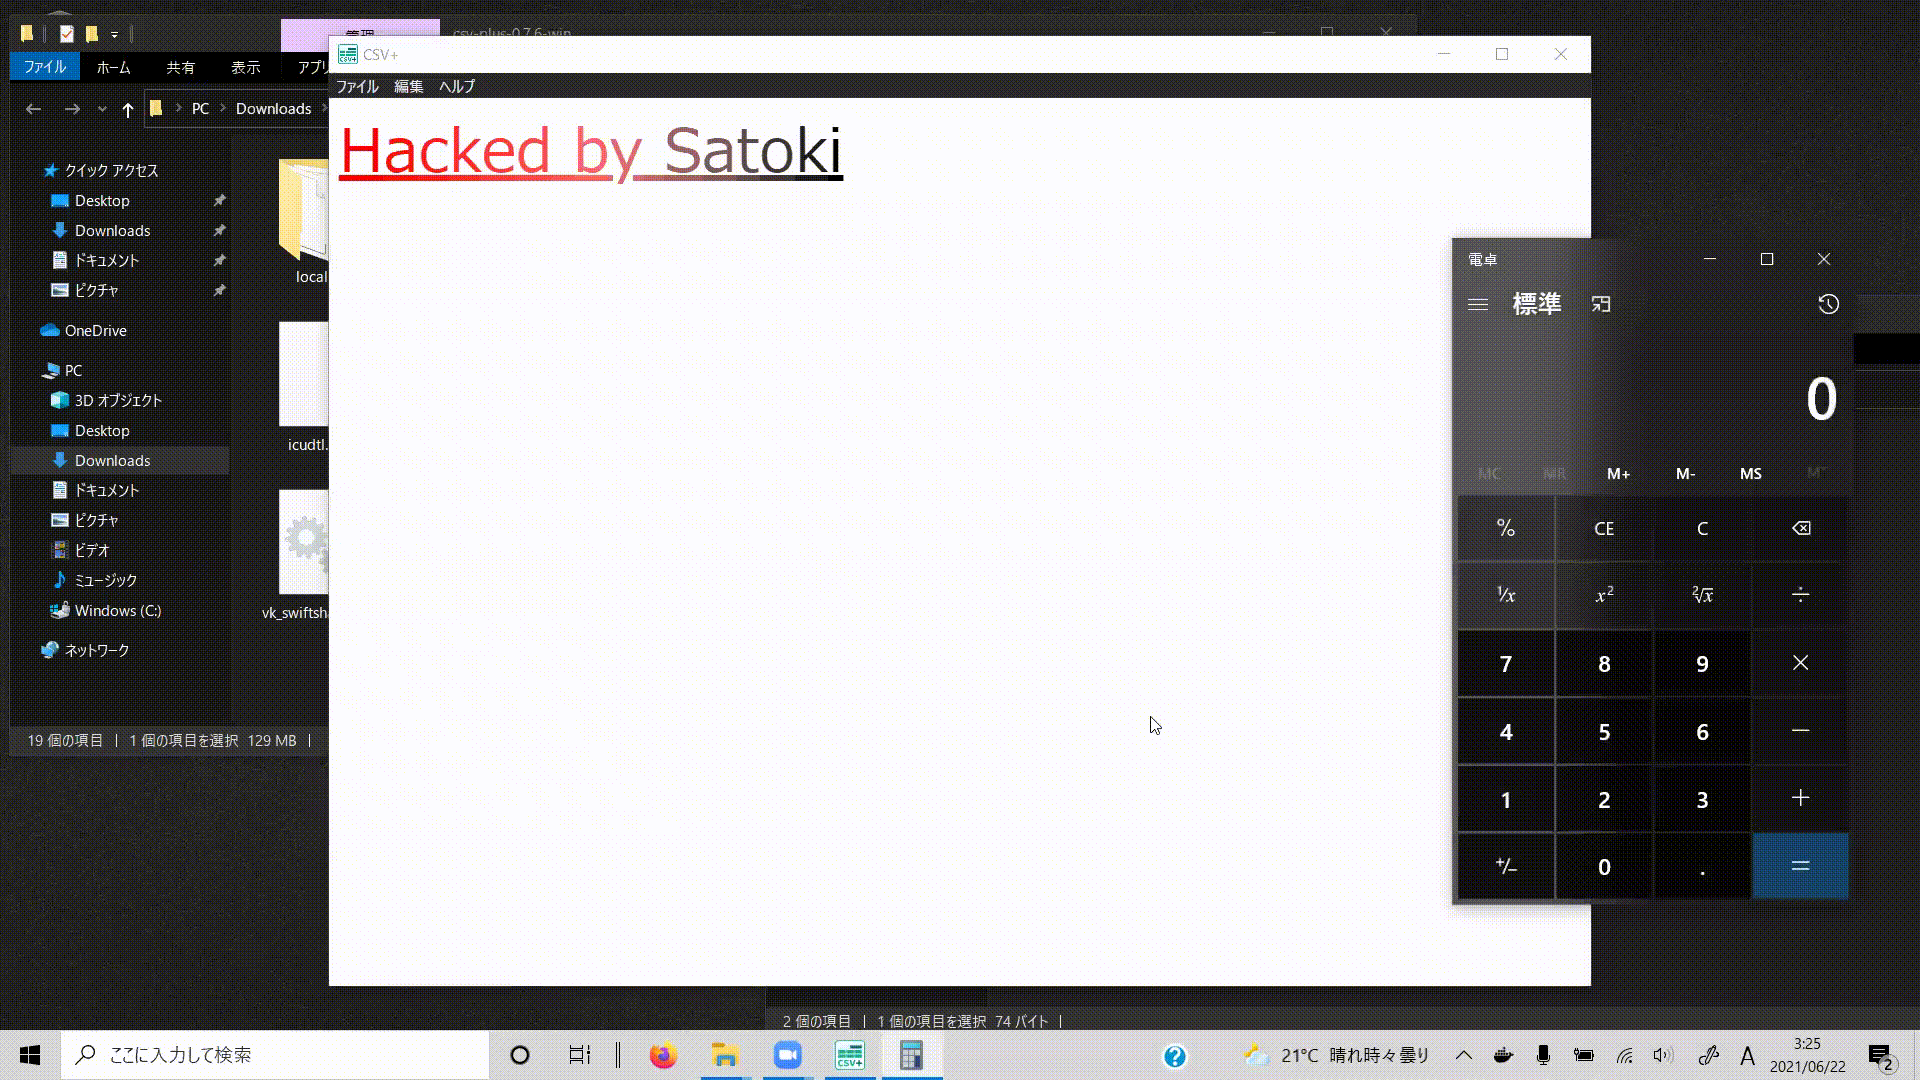 nanaao/csv-plus_vulnerability
👻 [PoC] CSV+ 0.8.0 - Execução Arbitrária de Código (CVE-2022-21241)
 kai-one001/react-router-cve-2025-61686-
Análise detalhada de CVE-2025-61686, uma vulnerabilidade de path traversal no armazenamento de sessão em arquivo do React Router, incluindo causa…
 rickidevs/cve-2026-26717
# Análise Técnica do CVE-2026-26717: Ataque de Temporização HMAC na Autenticação de Webhooks do OpenFUN Richie LMS O CVE-2026-26717 é uma…
 jibaru/cve-2025-66478-github-patcher
Ferramenta de automação baseada em Go que verifica repositórios do GitHub em busca de versões vulneráveis do Next.js (CVE-2025-66478) e cria…
 renio-wow/cve-2026-51416
Analisa um CVE específico no manipulador OAuth do WeChat, identificando leituras ilimitadas de respostas HTTP que levam à negação de serviço, com…
 open-flaw/cve-2022-33171
CVE-2022-33171: Vulnerabilidade de Injeção SQL do TypeORM
 clemfavre/cve-2023-45612_exploit
Reprodução de um problema de segurança de alta gravidade que permite ataques XXE (XML eXternal Entity) na serialização XML do Ktor.
 amir-malek/react-cve-2025-55182
Detecta e corrige CVE-2025-55182 (React2Shell) em React Server Components e aplicativos Next.js. Verifica versões de pacotes, sugere atualizações…