
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit
 helsecert/cve-2023-50164
Scripts de deteção para CVE-2023-50164 no Apache Struts2, fornecendo ferramentas em PowerShell e Bash para verificar versões vulneráveis em sistemas…
 helsecert/cve-2022-22965
Scripts de detecção e orientação para a vulnerabilidade CVE-2022-22965 (Spring4Shell) no Spring Framework, incluindo scanners em PowerShell e Bash…
 sj/spring-data-rest-cve-2017-8046
Fork de github.com/spring-projects/spring-data-rest (vulnerável a CVE-2017-8046)
 sassoftware/jackson
Este repositório fornece uma remediação abrangente de segurança para vulnerabilidades de negação de serviço e alocação de recursos sem limites ou…
 kang8/cve-2021-43503
Exploit de prova de conceito para CVE-2021-43503, uma vulnerabilidade de RCE por desserialização no Laravel. Inclui geração de cadeia POP em PHP e…
 timtimxs/cve-2026-51947-advisory
O patch do Pivotal CRM para uma vulnerabilidade inicial de desserialização estava incompleto. A correção mudou de BinaryFormatter para JSON.NET, mas…
 shadowsock5/shardingsphere_cve-2020-1947
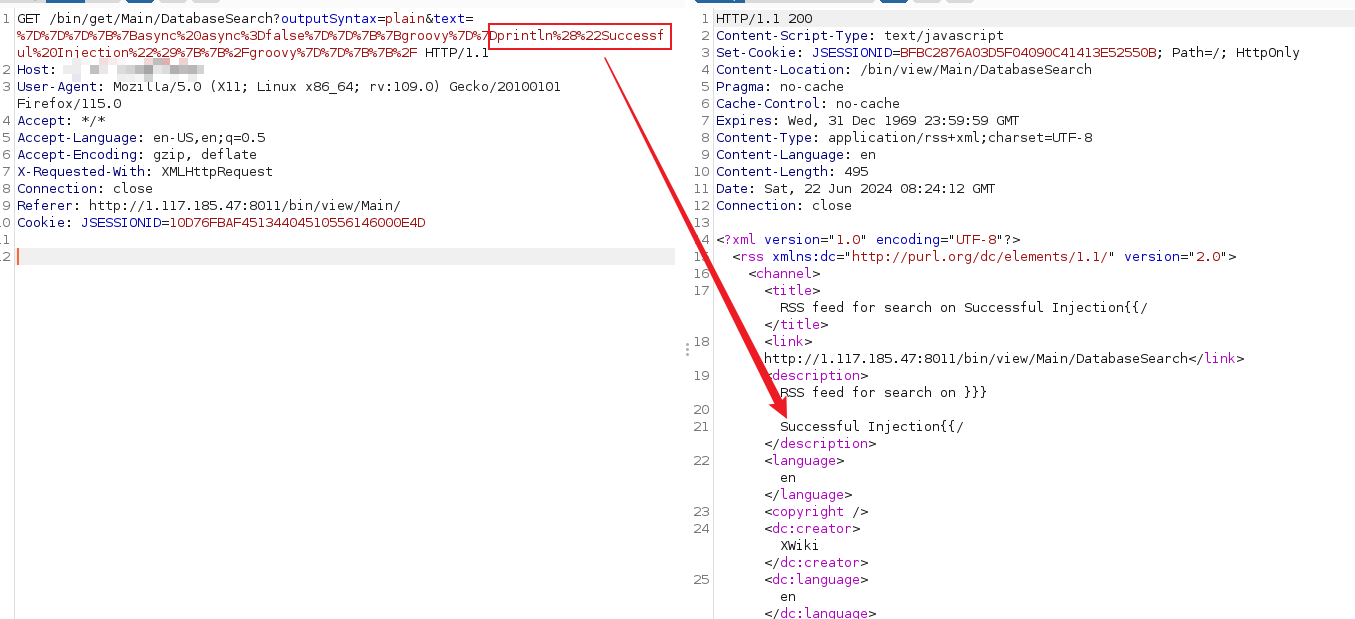 nanowraith/cve-2024-31982
Exploit de prova de conceito para CVE-2024-31982: Java Server-Side Template Injection (SSTI) levando à execução remota de código por meio de injeção…
 vm2mv/tinyxml
TinyXML 2.6.2 com correções para CVE-2021-42260 e CVE-2023-34194
 ahmedreda38/cve-2025-47273-poc
CVE-2025-47273 é uma vulnerabilidade de travessia de caminho (path traversal) de alta gravidade na biblioteca setuptools, especificamente na versão…
 y0s9/cve-2021-3129
CVE-2021-3129-Laravel Modo de Depuração Vulnerabilidade de Execução Remota de Código
 zhixiangyao/cve-2025-66478-exploit-poc
Demonstração de exploit de prova de conceito para CVE-2025-66478 usando Node.js
 rajchowdhury240/cve-2025-67435
Uma vulnerabilidade crítica de Execução Remota de Código (RCE) foi identificada no PluXML CMS versão 5.8.22. Esta vulnerabilidade permite que…
 mehdiboukhobza/sandbox_cve-2021-23358
 at190510-cuong/cve-2025-64087-ssti-
CVE-2025-64087 (SSTI)
 ronf98/cve-2024-11972-poc
CVE-2024-11972 no Hunk Companion <1.9.0 permite que atacantes não autenticados explorem endpoints inseguros da REST API e instalem plugins…
 randomrobbiebf/cve-2024-56058
VRPConnector <= 2.0.1 - Injeção de Objetos PHP Não Autenticada
 jvr2022/cve-2026-29786
Prova de conceito demonstrando uma travessia de caminho por hardlink no pacote npm tar, permitindo a sobrescrita de arquivos fora do diretório de…








