
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit
 cahyod/react2shell
Esta ferramenta detecta potenciais vulnerabilidades React2Shell (CVE-2025-55182) em projetos React, verificando: - O arquivo `package.json` e…
 dhawaldesai/agentic-ioc-scanner
Scanner de IOC para ferramentas de codificação de IA agentic — detecta Mini Shai-Hulud, Gemini CLI RCE, Cursor CVE-2026-26268 e DPRK PromptMink.
 gui/legacy-rails-cve-2020-5267-patch
Correção do CVE-2020-5267 para Rails 4 e Rails 3
 sonarsource/sonarcloud-scan
Um Bitbucket Pipe para acionar a análise do SonarCloud
 gpt-laboratory/trustworthyrag
Um Agente de Avaliação para Detectar Desinformação e Envenenamento de Conhecimento em Sistemas de Geração Aumentada por Recuperação.
 trinadh465/openssl-1_0_1g_cve-2015-3195
Kit de ferramentas OpenSSL que implementa os protocolos SSL/TLS e uma biblioteca de criptografia de uso geral com cifras, resumos, algoritmos de…
 bk-security/auth-header-trust-rules
Regras do Semgrep que sinalizam padrões de bypass de autenticação por confiança no cabeçalho (classe CVE-2025-29927). Complemento para…
 digitalsurgn/cve-2024-21546
Kit de exploração automatizado e modelo de detecção para CVE-2024-21546, uma RCE não autenticada no UniSharp Laravel Filemanager, com evasão de WAF e…
 husoul/cve-2017-15708
Apache synapse 反序列化 CVE–2017–15708
 meng-security/spring4shell-local-verification-lab
Spring Framework CVE-2022-22965 projeto de verificação de condições de impacto local, atualização de versão para correção e reteste
 johnnyzhou666/langgrinch-cve-2025-68664-analysis
Análise técnica da vulnerabilidade de injeção de serialização do LangChain CVE-2025-68664.
 pazhanivelmani/av_cve-2020-0162_a10r33
Exploit para CVE-2020-0162 visando uma vulnerabilidade específica, implementado em C++ para exploração binária e testes de segurança.
 contrast-security-oss/cve-2021-44228
Scripts de Serviço Profissional para auxiliar na identificação de aplicações Java afetadas no TeamServer
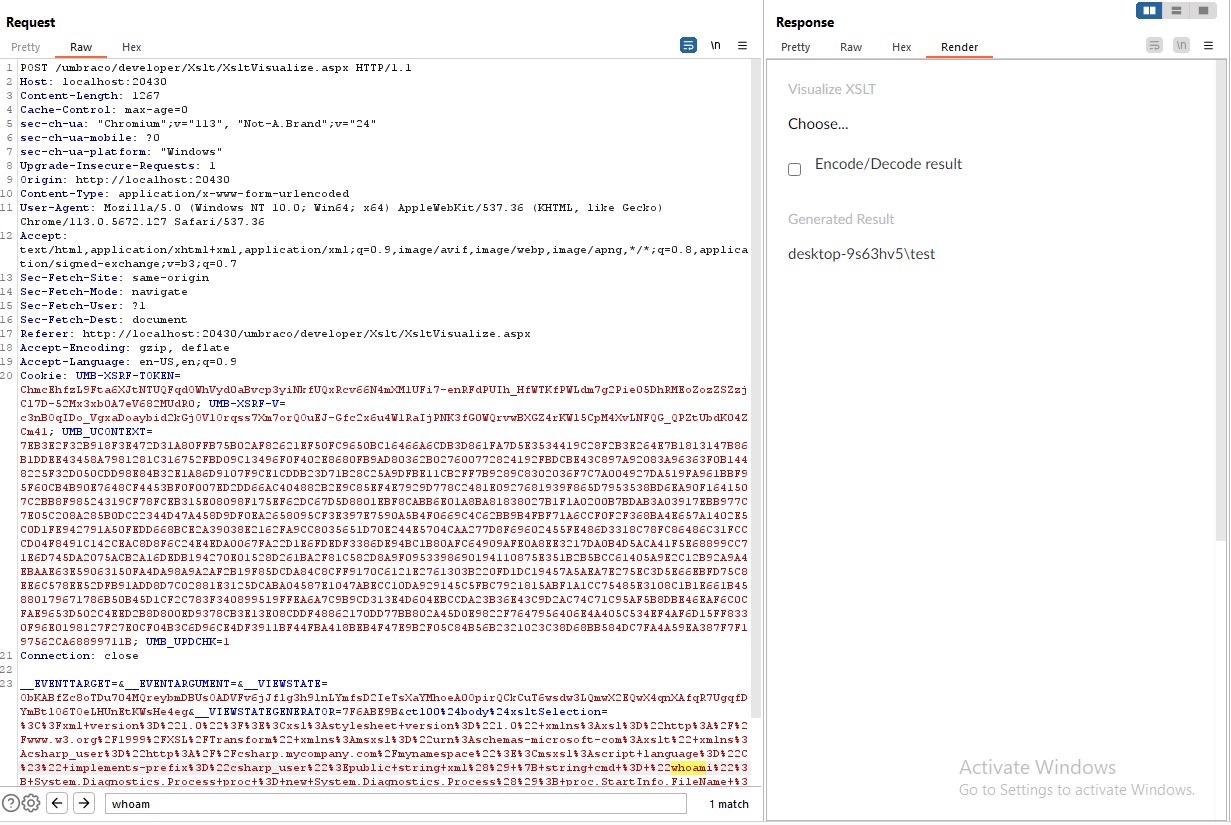 ickarah/cve-2019-25137-version-research
Um writeup investigando a extensão completa da CVE-2019-25137
 chiefyoru/cve-2026-48939_poc
A extensão iCagenda para Joomla permite o upload de arquivos arbitrários no recurso de anexo de arquivos, resultando, por fim, no upload e execução…
 roninforge/roninforge-hono
Plugin do Cursor para Hono v4 (framework web edge em TypeScript). 59 regressões de LLM com pares RUIM/CORRETO. Fixado em hono ^4.12.19 (>= 4.9.7 para…
 roninforge/roninforge-angularjs-migration
# Orientação de migração de AngularJS 1.x para Angular 18 para o GitHub Copilot. Repositório de referência para…
 neimar47574/cve-2022-24087
Exploit de prova de conceito para CVE-2022-24086 e CVE-2022-24087, demonstrando execução remota de código pré-autenticação no Magento/Adobe Commerce…








