
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit
 romain-deperne/cve-2026-32247
Prova de conceito para CVE-2026-32247, uma injeção de Cypher no graphiti-core por meio de node_labels não sanitizados, demonstrando exfiltração de…
 rat-c/cve-2024-1512
PoC para CVE-2024-1512 no plugin MasterStudy LMS WordPress.
 cerberusmrxi/cve-2026-44680-mikroorm-sql-injection-exploit-framework
Ferramenta PoC para CVE-2026-44680 que afeta o MikroORM ≤7.0.13. Explora a injeção de caminho JSON para extrair o conteúdo do banco de dados por meio…
 theopaid/cve-2026-67185-unauthenticated-path-traversal-allows-arbitrary-file-read-tinyweb-
Advisory de Segurança: Path Traversal Não Autenticado Permite Leitura Arbitrária de Arquivos (TinyWeb)
 far00t01/cve-2025-43960
Exploração de Injeção de Objeto PHP para Adminer <4.8.1 via Monolog, causando Negação de Serviço através de payloads serializados criados. Inclui…
 oscerd/cve-2026-49042
Reprodutor de PoC para CVE-2026-49042 (Apache Camel camel-langchain4j-tools): os argumentos de chamada de ferramenta de um LLM com injeção de prompt…
 v3s9er/cve-2026-52885
Análise técnica do CVE-2026-52885: uma condição de corrida TOCTOU no Notepad++ v8.9.6.2 que permite execução arbitrária de comandos por meio de…
 trustedsec/lazzzy_dump
Extrai e descriptografa estaticamente shellcode ofuscado com AES-CBC/XOR de binários PE empacotados com laZzzy por meio de correspondência de…
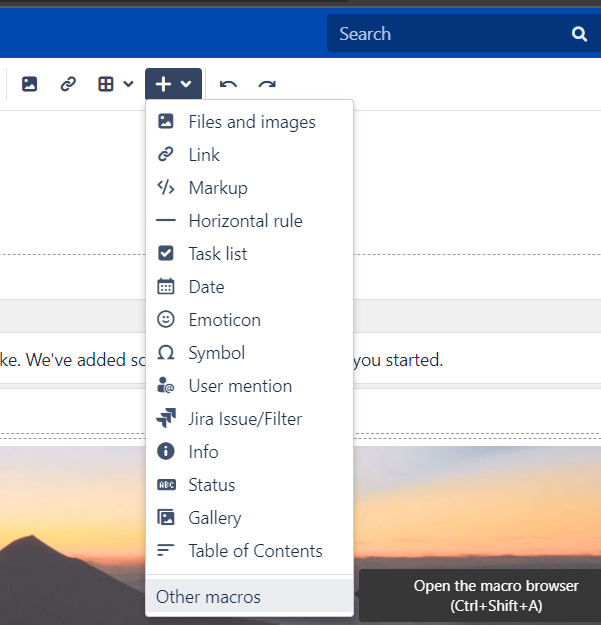 petrusviet/cve-2019-3396
Injeção de template não autorizada no Confluence
 us3r777/cve-2018-20718
Exploração de prova de conceito para CVE-2018-20718, uma vulnerabilidade de injeção de objetos PHP no Pydio antes da versão 8.2.1, permitindo…
 breadsquad/ediop3php
Um scanner PHP CVE-2025-1219. Em bash sem root.
 ademking/cve-2025-49113-nuclei-template
CVE-2025-49113 - Roundcube <= 1.6.10 Post-Auth RCE através de PHP Object Deserialization
 vpn28/cve-2021-34481
Verificar patch para CVE-2021-34481
 fazilbaig1/cve-2026-16723
Este é um patch N-day que estamos lançando ao testar nossas capacidades de modelo.
 callmejonas/cve-2015-6576
Um PoC para o exploit de desserialização do Bamboo
 dhammon/pfblockerng-cve-2022-40624
Exploração de prova de conceito para execução remota de código não autenticada no pfBlockerNg via entrada não sanitizada na função de consulta TLD do…
 asngs/agenttriage-open-source
Sistema de rastreamento entre agentes e diagnóstico de segurança para agentes LLM que utilizam ferramentas: normaliza eventos de rastreamento,…
 george0papasotiriou/cve-2026-23008-solidity-assembly-return-data-size-confusion
PoC educacional para confusão de tamanho de return-data em assembly do Solidity; inclui contrato vulnerável, simulação de exploração e orientações de…








