
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit

 mbennett-labs/crypto-scanner
Ferramenta CLI para verificar bases de código em busca de criptografia vulnerável a quantum.
 rippsec/cve-2025-49132-php-pear
CVE-2025-49132_PHP_PEAR_METHOD
 biitts/cve-2026-53753-crawl4ai-rce
CVE-2026-53753 — Crawl4AI <0.8.7 RCE não autenticado (escape de sandbox AST via gi_frame.f_back). Lab + PoC, verificado e2e.
 bytehackr/unzip_poc
CVE-2022-0529 & CVE-2022-0530
 al1ex/cve-2020-26217
CVE-2020-26217 && XStream RCE
 piyush-bhor/cve-2024-11393
Detalhes Técnicos e Exploração para CVE-2024-11393
 edoardottt/openhands-disclosure
Múltiplas vulnerabilidades de injeção de comandos no openhands <0.62.0 permitem que um atacante execute comandos arbitrários no sistema.
 ejfkdev/jd
CLI em Go que desobfusca a saída do javascript-obfuscator (obfuscator.io) e desminifica JavaScript usando transformações de AST, decodificação…
 matesz44/cve-2025-64512
CVE-2025-64512: desserialização pickle no pdfminer.six levando a RCE; gerador de .pickle.gz + pdf com payloads personalizados
 drunkenshells/cve-2021-2471
PoC para CVE-2021-2471 - XXE em MySQL Connector/J
 nyameeeain/cve-2022-28171-poc
Exploit em Python para CVE-2022-28171 visando dispositivos Hikvision Hybrid SAN, automatizando blind SQL injection e command injection para alcançar…
 murataydemir/cve-2020-0688
[CVE-2020-0688] Microsoft Exchange Server Fixed Cryptographic Key Remote Code Execution (RCE)
 motikan2010/cve-2023-6553-poc
Exploit de prova de conceito em Python para CVE-2023-6553, demonstrando execução remota de código não autenticada através da cadeia de filtros PHP no…
 barrersoftware/opencode-secure
# Fork do OpenCode com segurança reforçada - Corrige CVE-2026-22812 (CVSS 8.8 RCE) que o upstream se recusa a corrigir
 iiictech/-cve-2020-0601-ecc---exploit
CurveBall (CVE-2020-0601) - PoC CVE-2020-0601, ou comumente referida como CurveBall, é uma vulnerabilidade na qual a assinatura de certificados que…
 vighnesh91/-logicsentry-ai
Motor de triagem SAST/DAST offline que analisa código-fonte e reproduz tráfego HAR para detectar falhas de lógica de negócio, BOLA, condições de…
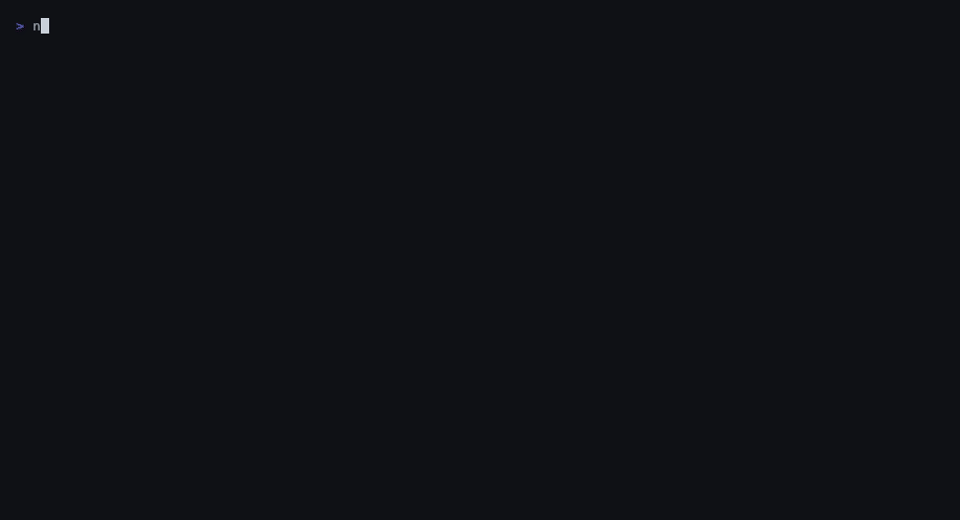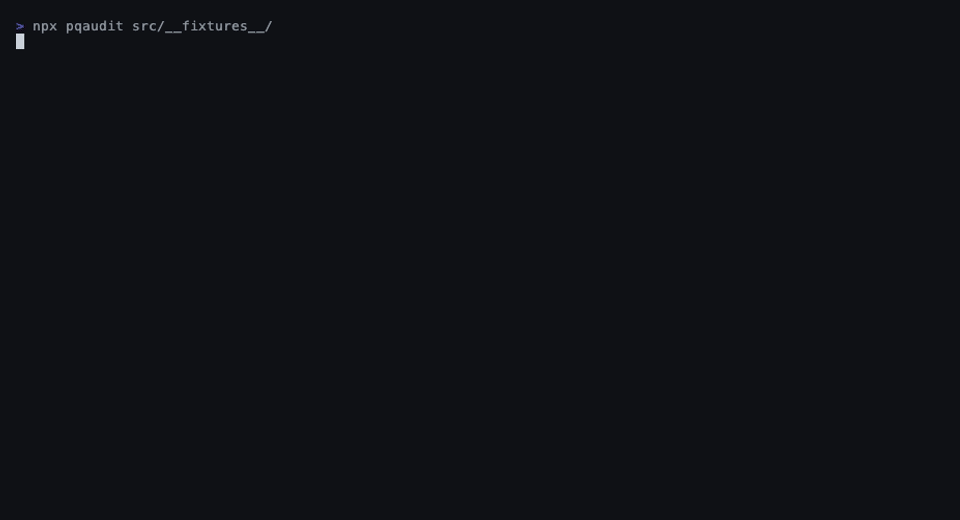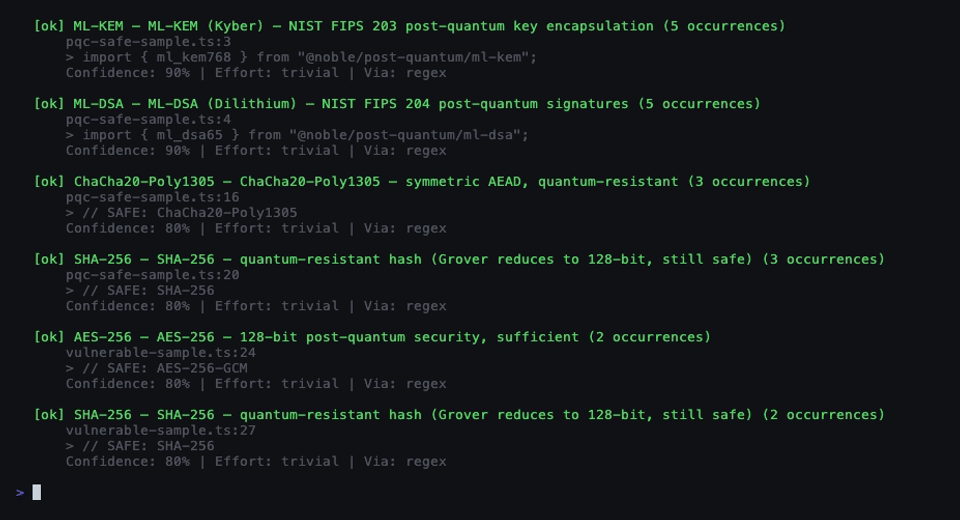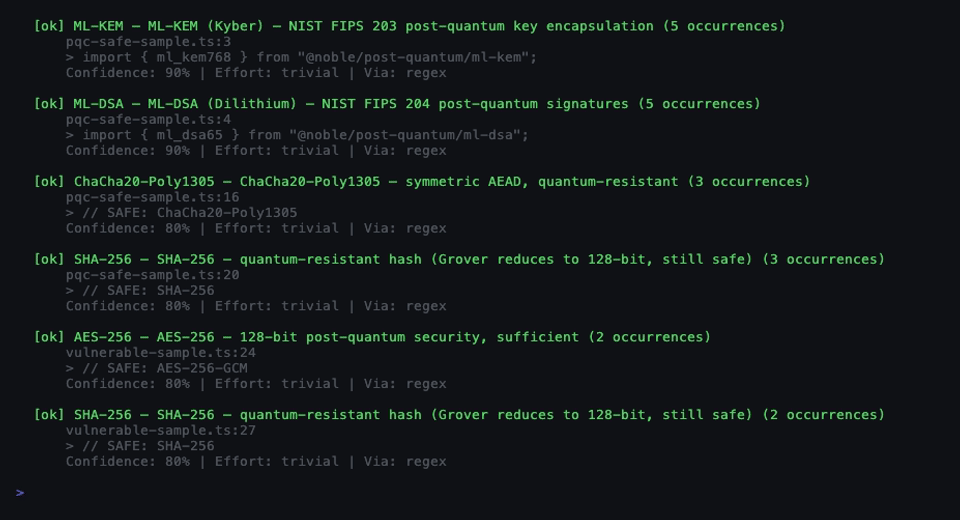 pqcworld/pqaudit
Examine bases de código em busca de criptografia vulnerável a quantum. Detecte RSA, ECDSA, Ed25519, ECDH antes do Q-Day. Saída CycloneDX CBOM + SARIF.








