
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit
 warxim/cve-2022-41852
CVE-2022-41852 Prova de Conceito (não oficial)
 trailofbits/slither-mcp
Servidor MCP para análise estática Slither de contratos inteligentes Solidity
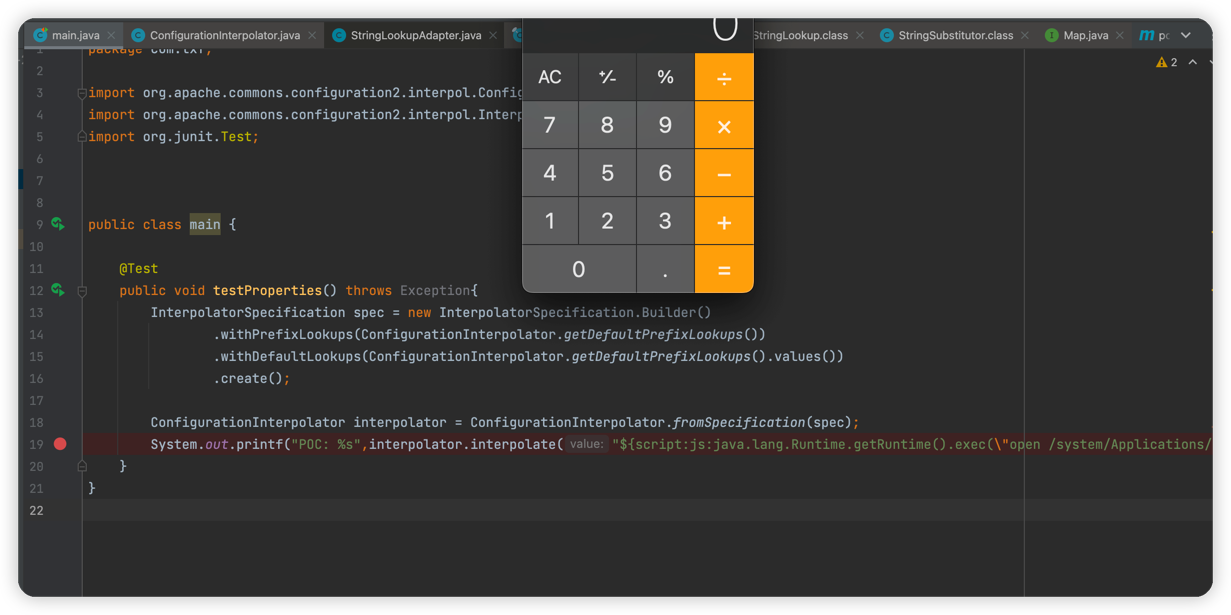 tangxiaofeng7/cve-2022-33980-apache-commons-configuration-rce
CVE-2022-33980 Apache Commons Configuration Remote Command Execution Vulnerability
 smxlabs/lamma-beta
Framework de Avaliação e Auditoria de Vulnerabilidades para todas as Implementações Criptográficas.
 y4er/cve-2021-35215
SolarWinds Orion Platform ActionPluginBaseView desserialização RCE
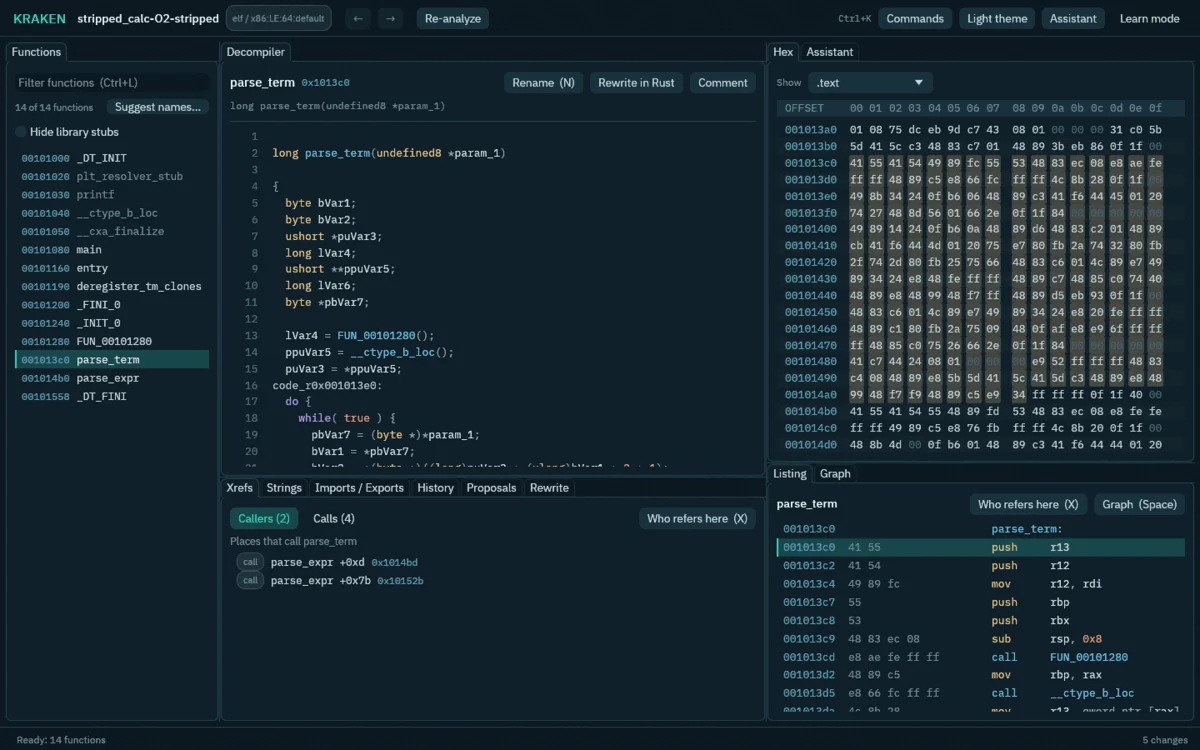 adam-atlassoftware/kraken
Bancada de engenharia reversa construída sobre o descompilador do Ghidra com um motor nativo sem Java, análise de funções assistida por IA, patch de…
 dwisiswant0/cve-2025-55182
RCE pré-autenticação em React Server Components versões 19.0.0, 19.1.0, 19.1.1 e 19.2.0.
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
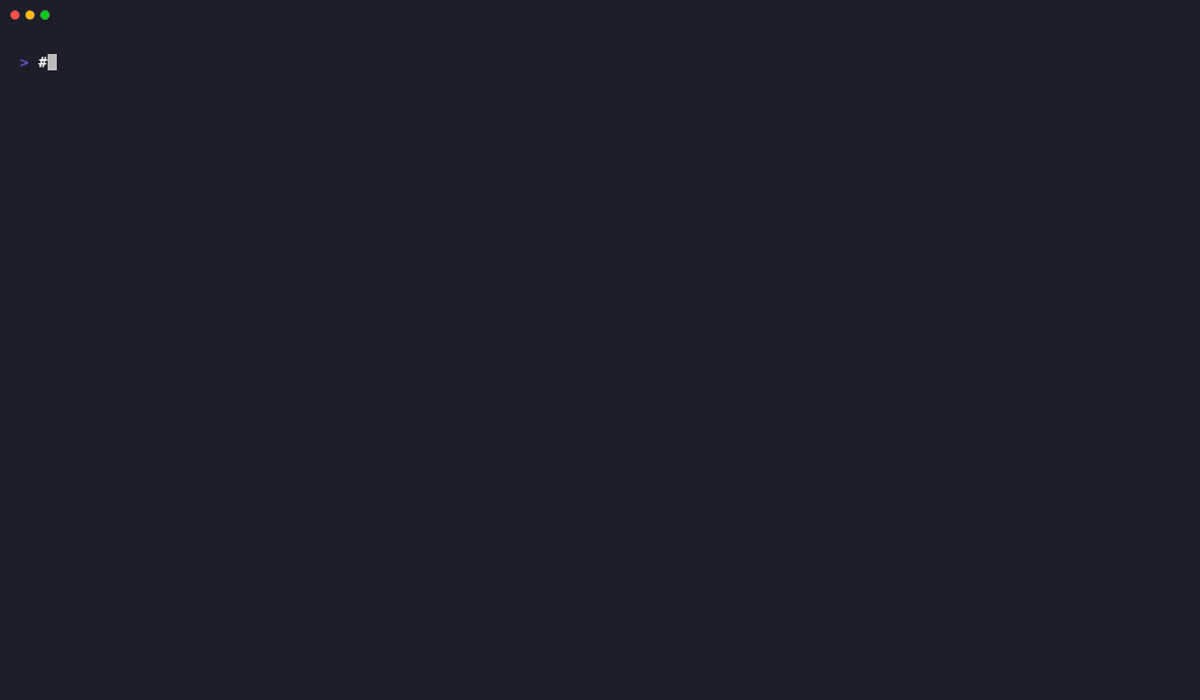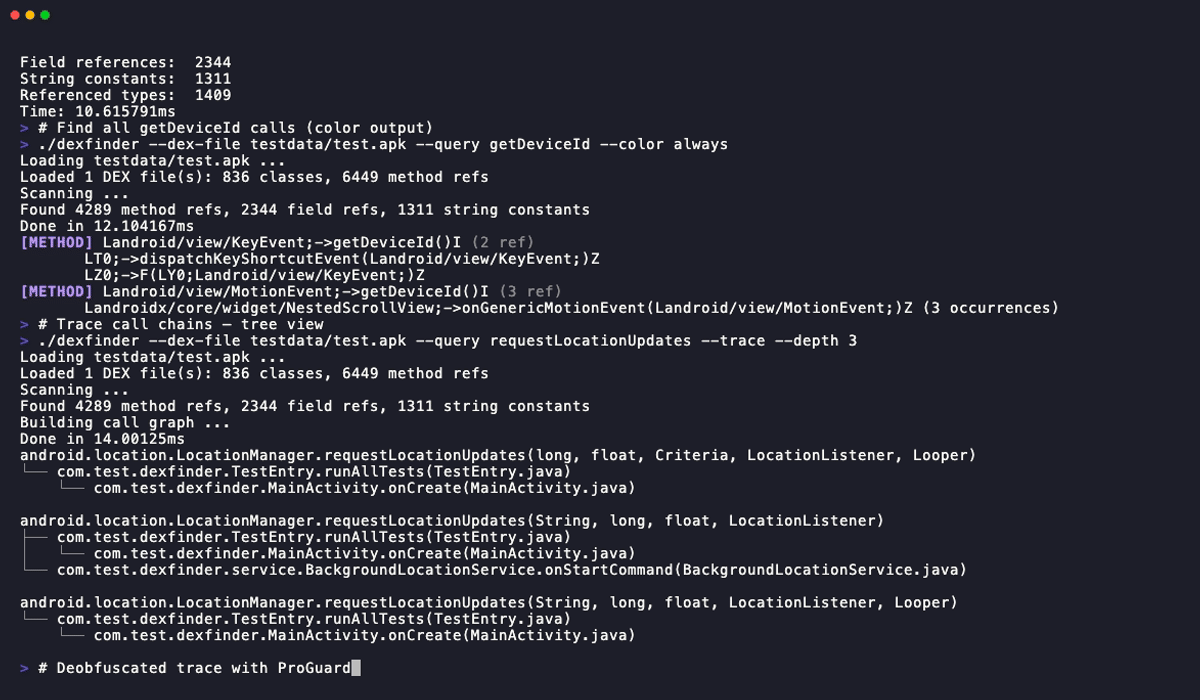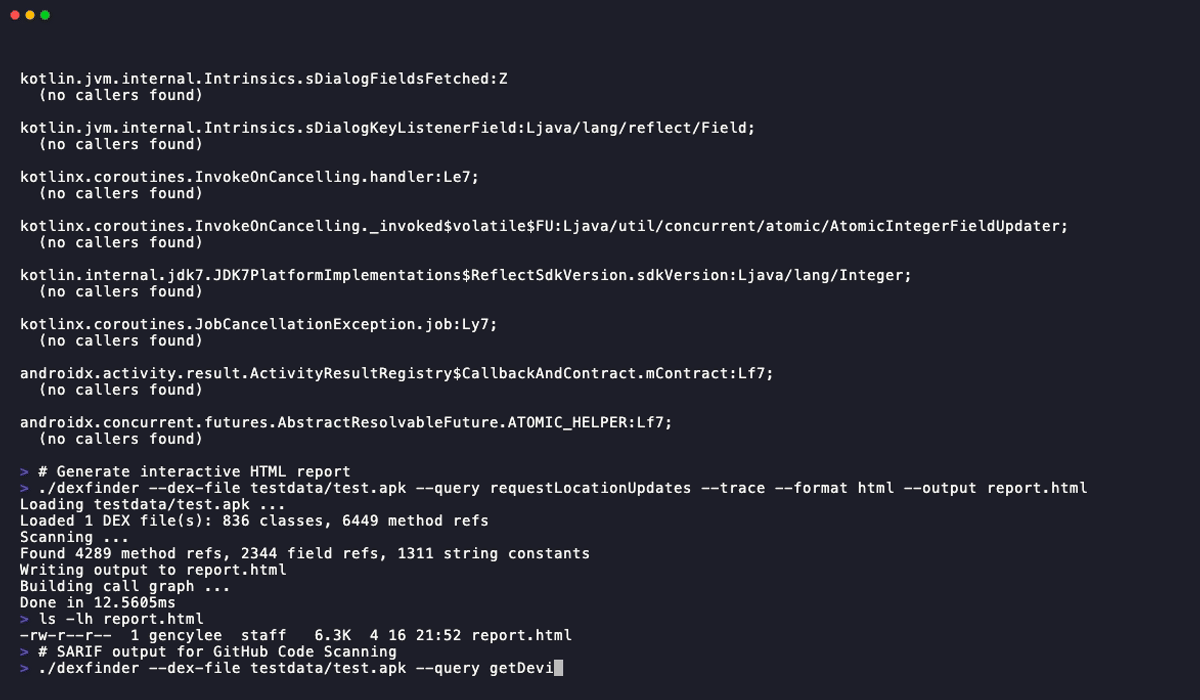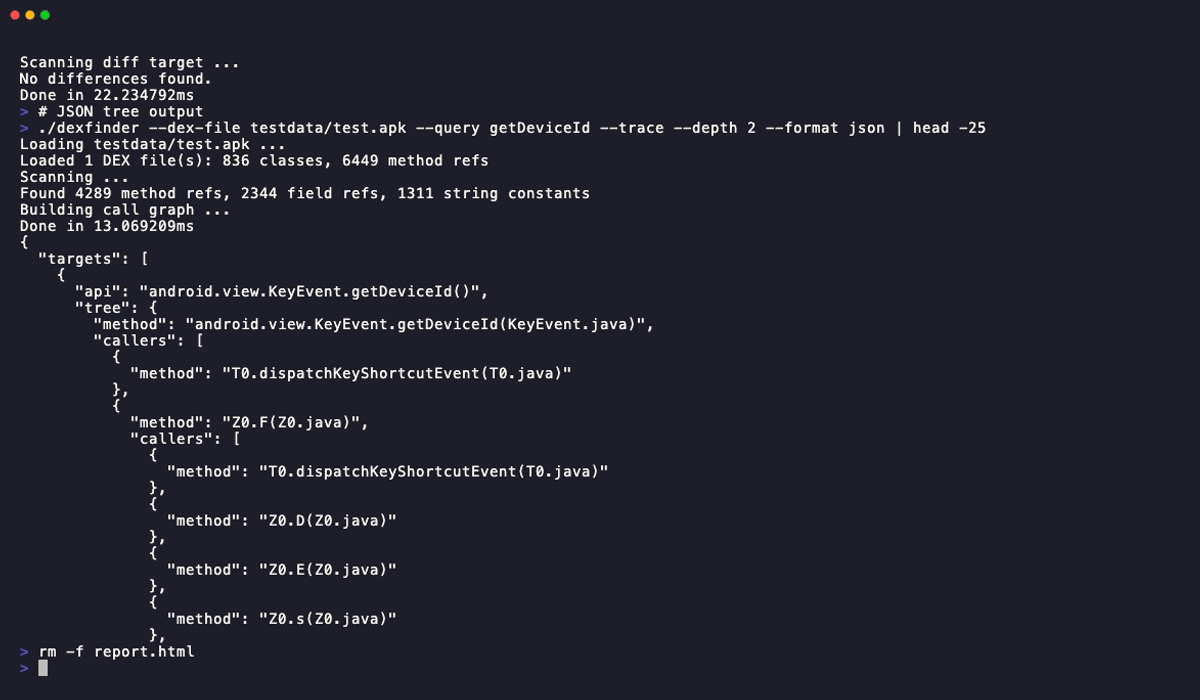 junelegency/dexfinder
Ferramenta multiplataforma para localização de métodos APK/DEX com rastreamento de cadeia de chamadas, desofuscação ProGuard e deteção de APIs ocultas
 zhuowei/coretrustdemo
Prova de conceito para CVE-2022-26766 no macOS 12.3.1
 seccoder-security-lab/jdbc-sqlxml-xxe
h2-jdbc(https://github.com/h2database/h2database/issues/3195) & mysql-jdbc(CVE-2021-2471) reprodução da vulnerabilidade SQLXML XXE.
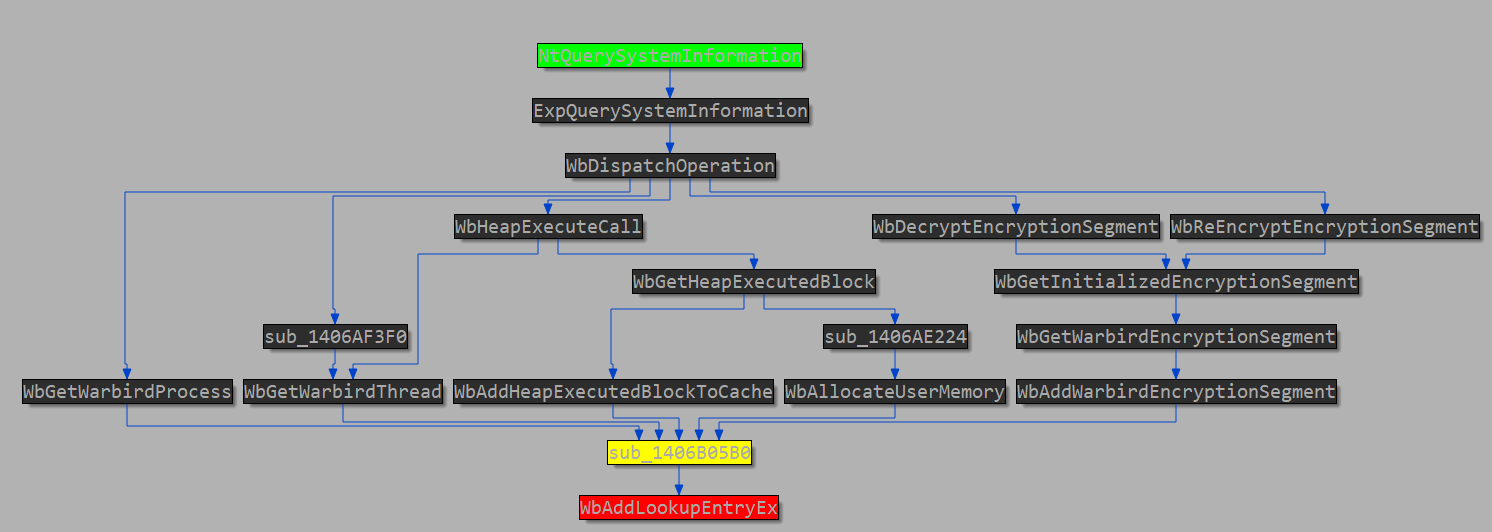 romanrybachek/cve-2024-20698
Análise da vulnerabilidade
 nccgroup/log4j-jndi-be-gone
Uma correção baseada no agente Java Byte Buddy para o CVE-2021-44228, a vulnerabilidade "JNDI LDAP" do log4j 2.x.
 eqstlab/cve-2024-5932
Exploit de injeção de objeto PHP no GiveWP
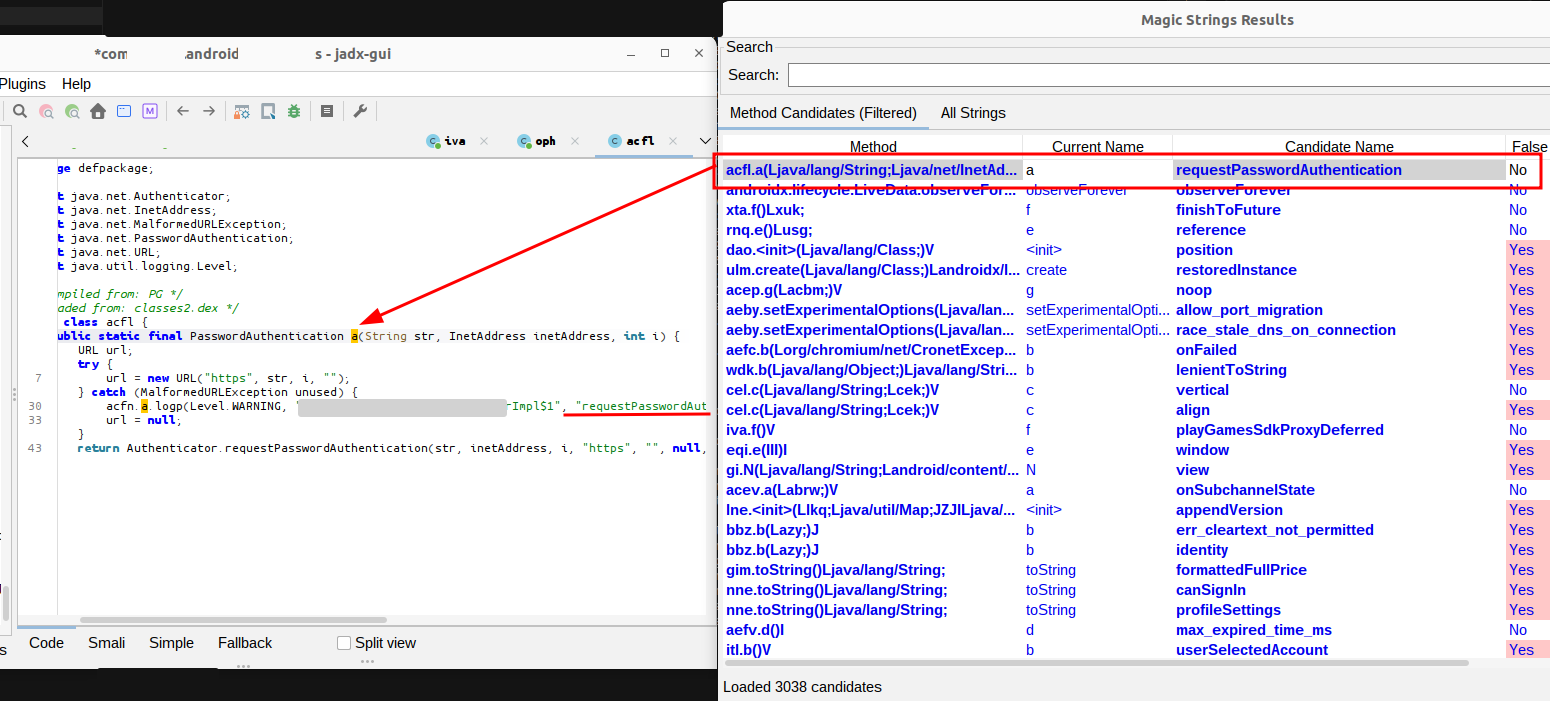 0rshemesh/jadx-magic-strings
Plugin JADX que extrai nomes de métodos, referências de classes e caminhos de arquivos de origem de constantes de string encontradas em arquivos DEX…
 purs3lab/argus
Estrutura de análise estática de fluxo de dados (taint analysis) em estágios para workflows do GitHub Actions. Detecta vulnerabilidades de injeção de…
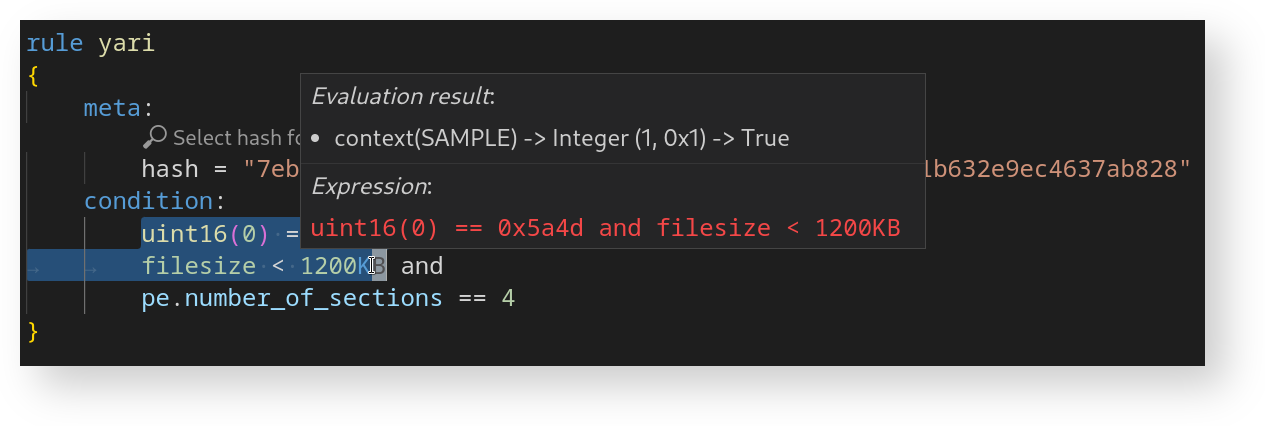 avast/yari
YARI é um depurador interativo para a linguagem YARA.
 al1ex/cve-2020-36179
CVE-2020-36179~82 Jackson-databind SSRF&RCE








