
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit
 tuo4n8/cve-2022-24760
Análise técnica detalhada da CVE-2022-24760, uma vulnerabilidade de poluição de protótipo no parse-server que leva à execução remota de código por…
 jun-5heng/cve-2022-22947
SpringCloudGatewayRCE / Código por:Jun_sheng
 the-valluvarsploit/cve-2018-6574
Exploit de prova de conceito para CVE-2018-6574, uma vulnerabilidade de execução remota de código no comando 'go get' do Go, demonstrando exploração…
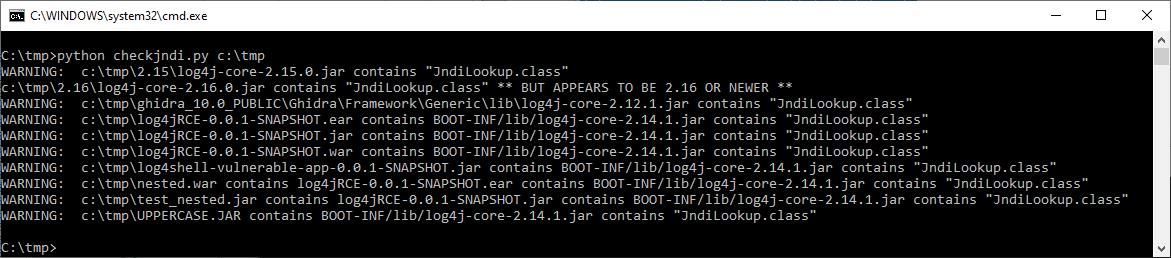 certcc/cve-2021-44228_scanner
Scanners para arquivos JAR que podem ser vulneráveis ao CVE-2021-44228
 synacktiv/captainhook
Rastreia entradas do usuário para detectar vulnerabilidades de injeção em métodos Java via JDWP e Frida, identificando possíveis pontos de injeção de…
 ghillert/boot-jackson-cve
Reprodução do CVE-2020-36518 no Spring Boot 2.5.10
 hohn/codeql-sample-polkit
Todas as etapas de exploração do polkit CVE-2021-4034 usando codeql
 trickstersec/cve-2019-5420
Exploit para o Rails CVE-2019-5420
 bytehackr/cve-2022-0853
Demonstra uma fuga de memória no cliente JBoss ao usar UserTransaction repetidamente, com um PoC e análise para CVE-2022-0853.
 sakib570/cve-2018-1263-demo
Demonstração educacional de exploit para CVE-2018-1263 (phpMyAdmin RCE/LFI). Inclui configuração de ambiente vulnerável via Docker e passo a passo do…
 paopaolong-lab/spring-cve-2022-22947-
 ioncodes/curveball
PoC para CVE-2020-0601 - exploit CryptoAPI
 andalik/log4j-filescan
Scanner recursivo de arquivos desenvolvido em Python 3 para localização e varredura de versões vulneráveis do Log4j2, contemplando análise interna de…
 fbion/cve-2022-22947
Injeção de Código SpEL na API Actuator do Spring Cloud Gateway
 tangxiaofeng7/cve-2022-22947-spring-cloud-gateway
CVE-2022-22947 em lote
 summer177/spring-cloud-gateway-cve-2022-22947
Vulnerabilidade de execução remota de código no Spring Cloud Gateway
 lucksec/spring-cloud-gateway-cve-2022-22947
Exploit para CVE-2022-22947: execução remota de código no Spring Cloud Gateway via requisições elaboradas ao endpoint Actuator. Inclui script Python…
 vulnmachines/spring-cve-2022-22947
Injeção de código no Spring Cloud Gateway : CVE-2022-22947








