
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Análise de Binários — Página 8 | Kitploit
Categorias

Análise de Binários

Ferramentas de engenharia reversa de binários, desmontagem, descompilação e aplicação de patches.

Recomendado pelo Kitploit
Melhores ferramentas

10 selecionadas
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1khá 1 dia
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5khá 5h 30m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4khá 1 mês
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1khá 1 dia
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1khá 12h 48m
angr preview#6

angr

GitHubangr/angr
9.0khá 19h 38m
capa preview#7

capa

GitHubmandiant/capa
6.1khá 7 dias
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3khá 1 dia
LIEF preview#9

LIEF

GitHublief-project/lief
5.5khá 2 dias
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4khá 20 dias
Mais recentesRelevânciaMais popularesAtualizadas recentemente
1643 resultados
vmlinux-to-elf preview

vmlinux-to-elf

GitHubmarin-m/vmlinux-to-elf

Uma ferramenta para recuperar um .ELF totalmente analisável de um kernel bruto, através da extração da tabela de símbolos do kernel (kallsyms)
embedded-systems-securityreverse-engineeringbinary-analysis+1
1.8khá 2 dias
malware_training_vol1 preview

malware_training_vol1

GitHubhasherezade/malware_training_vol1

Materiais para treinamento de análise de malware Windows (volume 1)

reverse-engineeringforensicsmalware-analysis+4
2.1khá 2 anos
Ropper preview

Ropper

GitHubsashs/ropper

Exibe informações sobre arquivos em diferentes formatos de arquivo e encontra gadgets para construir cadeias de ROP para diferentes arquiteturas…

payload-generationexploitationreverse-engineering+3
2.1khá 2 meses
frida-scripts preview

frida-scripts

GitHub0xdea/frida-scripts

Uma coleção dos meus scripts de instrumentação Frida para engenharia reversa de aplicativos móveis e muito mais.
android-securityios-securitydynamic-code-analysis+3
1.6khá 8 dias
goblin preview

goblin

GitHubm4b/goblin

Uma crate travessa e multiplataforma para análise binária, escrita em Rust.
reverse-engineeringfuzzingbinary-analysis
1.5khá 2 dias
EfiGuard preview

EfiGuard

GitHubmattiwatti/efiguard

Desativar PatchGuard e Driver Signature Enforcement na inicialização

defensive-toolsexploitationreverse-engineering+1
2.5khá 4 meses
frida-gum preview

frida-gum

GitHubfrida/frida-gum

Biblioteca de instrumentação e introspecção multiplataforma escrita em C

dynamic-analysis-sandboxingmemory-forensicscode-analysis+6
1.0khá 16h 25m
TinyInst preview

TinyInst

GitHubgoogleprojectzero/tinyinst

Uma biblioteca leve de instrumentação dinâmica
dynamic-analysis-sandboxingcode-analysisreverse-engineering+3
1.4khá 1 mês
uEmu preview

uEmu

GitHubalexhude/uemu

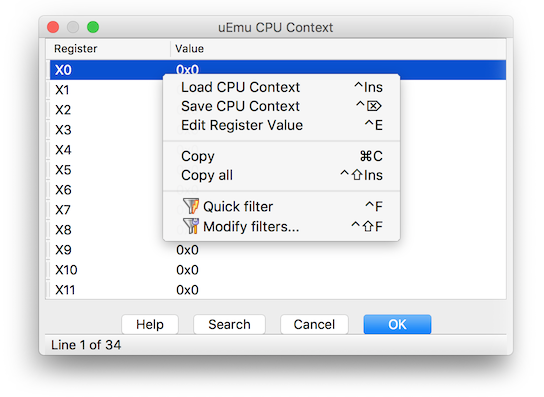
Pequeno e fofo plugin de emulador para IDA baseado no unicorn.
embedded-systems-securitydynamic-analysis-sandboxingreverse-engineering+3
1.2khá 2 meses
Manalyze preview

Manalyze

GitHubjusticerage/manalyze

Analisador estático de executáveis PE com detecção baseada em plugins de empacotadores, compiladores, importações suspeitas, constantes…

static-analysisvulnerability-analysisreverse-engineering+2
1.1khá 2 meses
r2frida preview

r2frida

GitHubnowsecure/r2frida

Radare2 e Frida melhores juntos.
android-securitystatic-analysisdynamic-analysis-sandboxing+8
1.4khá 1 dia
Alcatraz preview

Alcatraz

GitHubweak1337/alcatraz

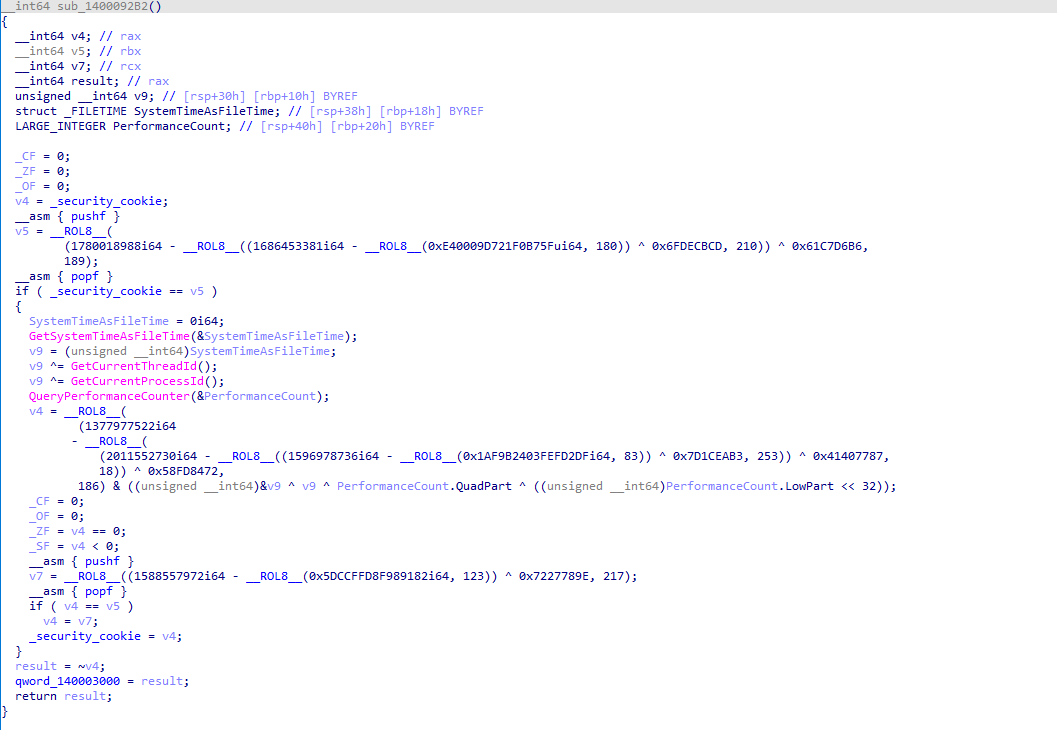
Obfuscador binário x64 para arquivos PE com achatamento de fluxo de controle, antidesmontagem, ofuscação de importação e mutação de instruções para…
reverse-engineeringbinary-analysis
2.0khá 3 anos
remill preview

remill

GitHublifting-bits/remill

Biblioteca para elevação de código de máquina para bitcode LLVM
embedded-systems-securitystatic-analysisreverse-engineering+3
1.8khá 2 meses
HexRaysCodeXplorer preview

HexRaysCodeXplorer

GitHubrehints/hexrayscodexplorer

Plugin do Hex-Rays Decompiler para melhor navegação no código
static-analysisreverse-engineeringdebuggers+2
2.6khá 11 meses
ofrak preview

ofrak

GitHubredballoonsecurity/ofrak

Plataforma de análise e modificação binária para desempacotar, analisar, modificar e reempacotar firmware e formatos executáveis via GUI e API Python.

embedded-systems-securityreverse-engineeringctf+2
2.1khá 2 meses
apk.sh preview

apk.sh

GitHubax/apk.sh

Torna a engenharia reversa de aplicativos Android mais fácil, automatizando tarefas repetitivas como extrair, decodificar, reconstruir e aplicar…


android-securitydynamic-analysis-sandboxingpayload-generation+3
3.8khá 9 meses
yara-x preview

yara-x

GitHubvirustotal/yara-x

Uma reescrita do YARA em Rust.

defensive-toolsdisk-forensicsioc-management+14
1.2khá 1 dia
awesome-llvm-security preview

awesome-llvm-security

GitHubgmh5225/awesome-llvm-security

Coleção curada de recursos de segurança LLVM abrangendo binary lifting, ofuscação de código, análise estática, execução simbólica, sanitizers e…


static-analysisdynamic-analysis-sandboxingcode-analysis+7
890há 27 dias
Anterior1…789…92Próximo







