
 #1
Ferramentas de engenharia reversa de binários, desmontagem, descompilação e aplicação de patches.
Recomendado pelo Kitploit
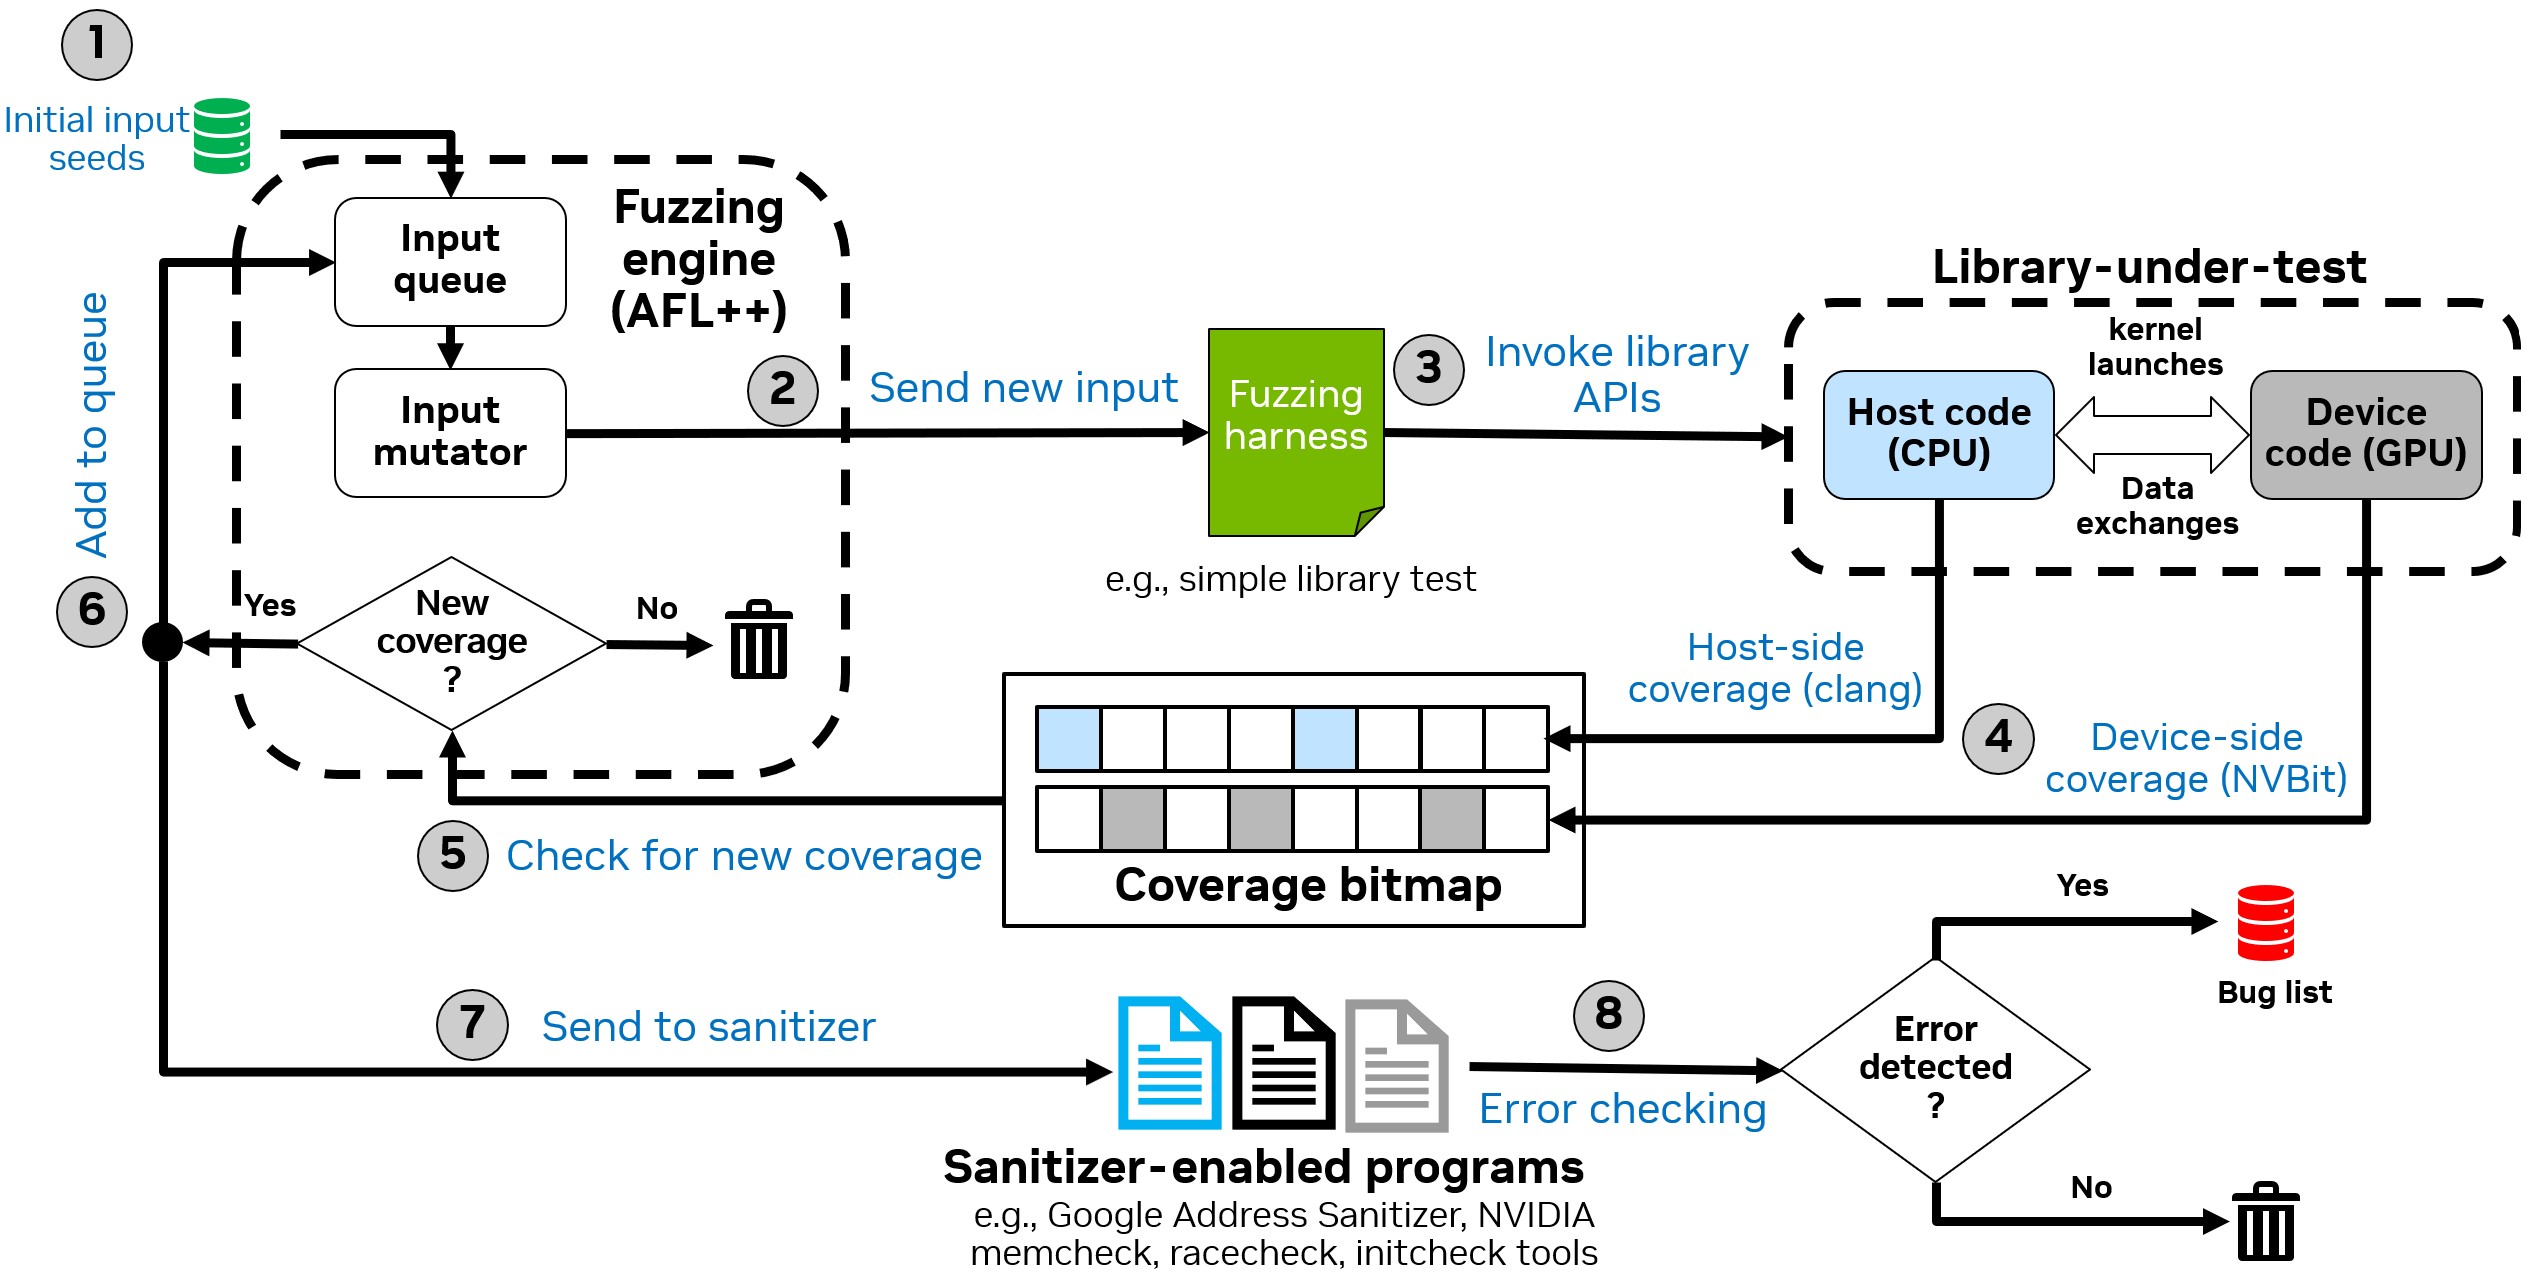
 nvlabs/cufuzz
Um fuzzer orientado a GPU com guia de cobertura para aplicações CUDA em espaço de usuário
 trailofbits/ruzzy
Um fuzzer guiado por cobertura para código Ruby puro e extensões C do Ruby.
 zx0cf1/shredder-rs
Um mecanismo de mutação polimórfico x86_64 de alta fidelidade focado em fragmentação a nível de instrução e preservação de contexto.
 trustedsec/lnkmemaybe
Ferramentas de criação e pesquisa de Lnk
 metaredteam/rtx-cve-2023-45779
Código de prova de conceito para vulnerabilidade de reutilização de chaves APEX no Android
 siemens/fluffi
FLUFFI (Ferramenta Localizada Completamente para Fuzzing Instantâneo) - Um fuzzer binário evolucionário distribuído para pentesters.
 pan-unit42/dotnetfile
Biblioteca Python para análise de metadados CLR/PE em assemblies .NET, expondo streams e fingerprints de hash para apoiar a análise de malware e a…
 synacktiv/dotniet
Plugin do IDA Pro que importa símbolos resolvidos em tempo de execução em binários .NET Native, analisando o SharedLibrary.dll e seu PDB para…
 artembaranov/windowsrootkitsguide
Guia educacional sobre técnicas de rootkit no Windows, internals do kernel, mecanismos de stealth, persistência e detecção defensiva para…
 hiddenillusion/nomorexor
Ferramenta para ajudar a adivinhar a chave XOR de 256 bytes de um arquivo usando análise de frequência.
 altumptic/paranoia
Open reverse engineering — PE/ELF/Mach-O, x86/x64/AArch64, graphs, pseudocode. Rust engine, no network. Desktop · CLI · browser.
 macmade/unicorn-bios
Emulador básico de BIOS para Unicorn Engine.
 zznop/bn-uefi-helper
Plugin auxiliar para analisar firmware UEFI
 peterhackz/zyrox
Zyrox: plugin de ofuscação em tempo de compilação baseado em LLVM.

 warpedatom/offsetinspect
Kit de ferramentas PowerShell para análise de fronteira de detecção AMSI/Defender e triagem estática de malware que mapeia offsets de bytes para…
 idiom/pftriage
Ferramenta e biblioteca Python para ajudar a analisar arquivos durante a triagem e análise de malware.
 owl4444/jsdeob-workbench
Faça engenharia reversa de JavaScript ofuscado visualmente. Encadeie transformações, inspecione mudanças na AST, escreva plugins de desofuscação…








