#1
Ferramentas MFA, SSO, sem senha, biométricas e provedor de identidade.
Recomendado pelo Kitploit
 jet-pentest/cve-2020-27747
Possível Assunção de Conta | Capacidade de Força Bruta
 dirty-racoon/cve-2018-15473-py3
Exploit em Python3 para CVE-2018-15473 que enumera nomes de usuário válidos em servidores OpenSSH via análise de autenticação baseada em tempo.
 tibrn/cve-2025-30144
Prova de conceito para CVE-2025-30144: desvio de validação de emissor JWT na biblioteca fast-jwt permitindo que atacantes forjem tokens com…
 arturo-b-cmu/cve-2016-20012
Script Python para enumeração de nomes de usuário SSH usando análise baseada em tempo para identificar contas válidas em um servidor alvo.
 jet-pentest/cve-2021-3130
Prova de conceito para CVE-2021-3130: demonstra exposição de credenciais via bypass de ofuscação de HTML no Open-AudIT até 4.0.2, revelando senhas…
 brunosergi/bloodit
Bludit 3.9.2 - Bypass de Mitigação de Força Bruta de Autenticação. CVE-2019-17240
 yzee00/cve-2018-15473
Correção para CVE-2018-15473
 starry-lord/cve-2018-0114
Prova de conceito para CVE-2018-0114, demonstrando vulnerabilidade de re-assinatura remota de token não autenticada em versões anteriores a 0.11.0.
 cipolone95/cve-2019-1619
Script Powershell para construir token para CVE-2019-1619
 sahalll/cve-2024-54916
Prova de conceito baseada em Frida demonstrando bypass de autenticação no Telegram Android ao conectar SharedConfig.checkPasscode para sempre…
 0xsu3ks/cve-2023-1665
CVE-2023-1665 - Twake App
 g-u-i-d/cve-2024-10449-patch
Patch para CVE-2024-10449: substitui o loginAction.php vulnerável por uma versão reforçada que exige configuração de banco de dados para autenticação…
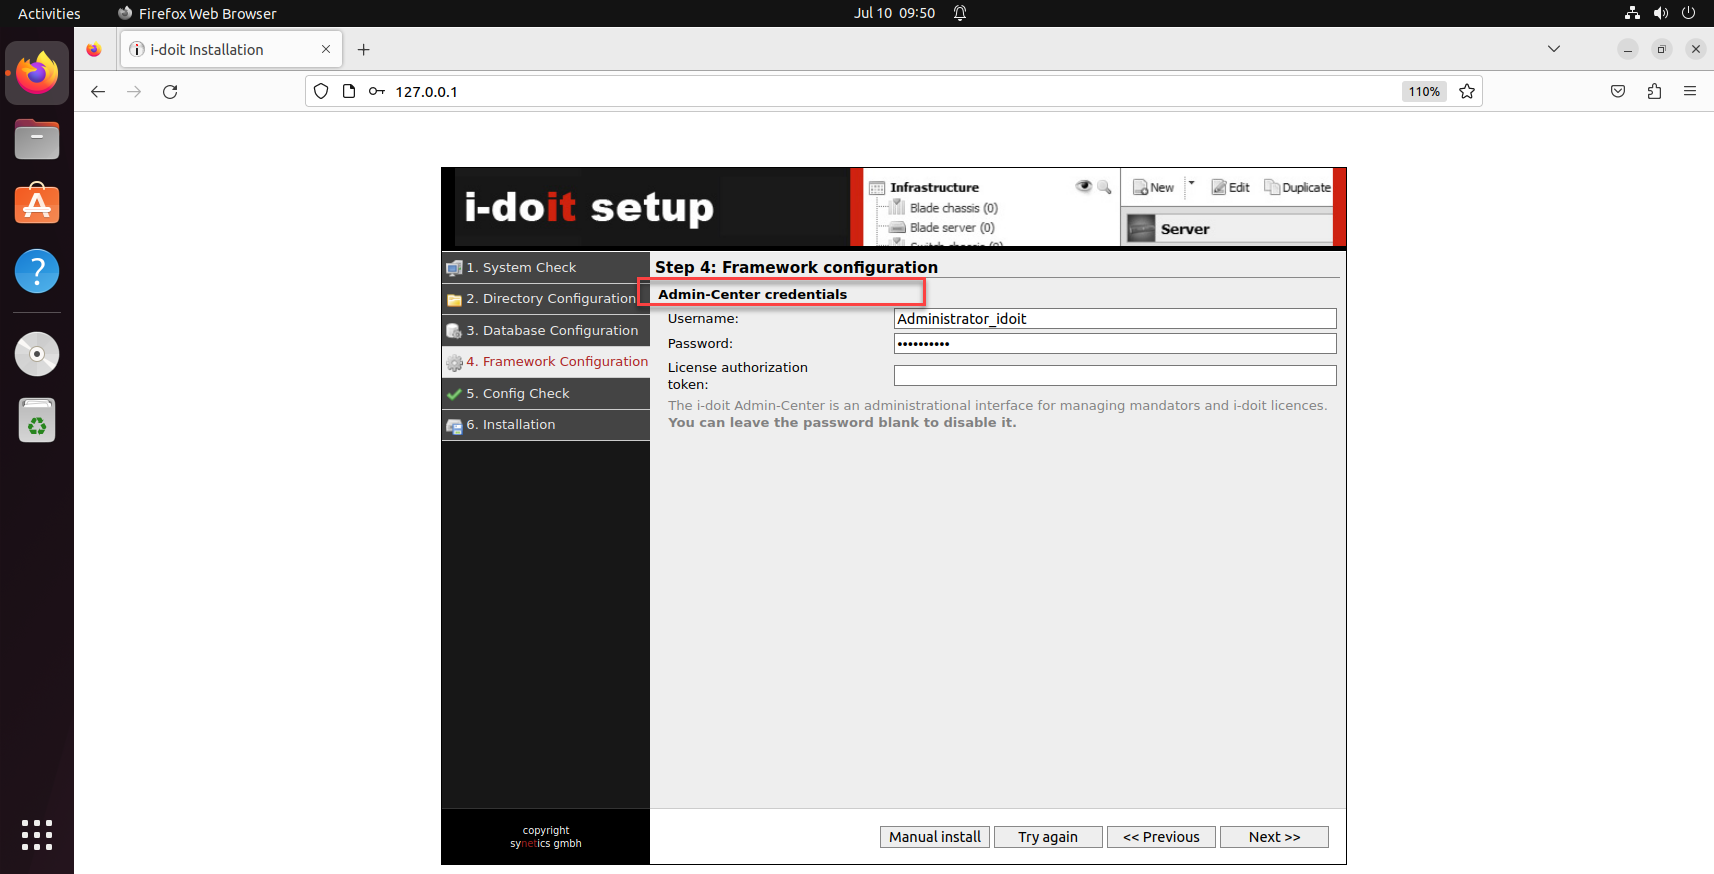 leekenghwa/cve-2023-37755---hardcoded-admin-credential-in-i-doit-pro-25-and-below
Prova de conceito para CVE-2023-37755: credenciais de administrador codificadas (admin/admin) no i-doit Pro 25 e anteriores, permitindo login de…
 ailenye/cve-2024-54880
CVE-2024-54880
 digital-dev/keepass-triggerless
KeePass 2.53.1 com o ECAS Trigger System removido, corrigindo a CVE-2023-24055
 dante01yoon/cve-2025-29927
Demonstração do CVE-2025-29927: bypass de autenticação do middleware Next.js via falsificação de cabeçalho x-middleware-subrequest. Inclui exemplos…
 h4ckm3-png/cve-2024-57610
Prova de conceito demonstrando a ausência de limitação de taxa no endpoint de login do Sylius v2.0.2, permitindo tentativas de autenticação…
 notitssixtyn3in/cve-2025-4162029
Advertência de segurança detalhando uma vulnerabilidade crítica de autenticação (CVE-2025-4162029) no Copilot, permitindo acesso não autorizado a…