#1
Ferramentas MFA, SSO, sem senha, biométricas e provedor de identidade.
Recomendado pelo Kitploit
 trinadh465/external_boringssl_openssl_1.1.0g_cve-2021-23841
Biblioteca criptográfica OpenSSL 1.1.0g e kit de ferramentas TLS, fornecendo criptografia, descriptografia, gerenciamento de certificados e suporte…
 shoucheng3/apache__jspwiki_cve-2019-10078_2-11-0-m3
Módulo de exploit para Apache JSPWiki CVE-2019-10078, permitindo testes de segurança em plataformas de wiki baseadas em Java por meio de exploração…
 fa1c0n35/cve-2020-1472-02-
Script Python usando Impacket para testar a vulnerabilidade Zerologon (CVE-2020-1472) tentando burlar a autenticação Netlogon em controladores de…
 puckiestyle/cve-2020-1472
Script Python que utiliza a biblioteca Impacket para testar a vulnerabilidade Zerologon (CVE-2020-1472), tentando um bypass de autenticação Netlogon…
 cipher1x1/cve-2026-29000
Prova de conceito de exploit para CVE-2026-29000, uma bypass de autenticação no pac4j-jwt via JWT não assinado encapsulado em JWE, permitindo…
 ensimag-security/cve-2018-10933
Implementação acadêmica de exploit para o CVE-2018-10933, uma vulnerabilidade de bypass de autenticação do libssh, com um relatório detalhado e…
 imthecopilotnow/cve-2025-492030
Prova de conceito para CVE-2025-492030: tomada de conta via bypass de validação de token de sessão no endpoint da API SecureVPN /api/v1/authenticate.
 osyanina/westone-cve-2021-37580-scanner
Um scanner de vulnerabilidades que detecta vulnerabilidades CVE-2021-37580.
 anir0y/sonicwall-audit-toolkit
Kit de auditoria de segurança SonicWall com laboratório CTF vulnerável (CVE-2021-20038, CVE-2024-53704)
 fabdotnet/cve-2023-27100
Exploit para CVE-2023-27100 contornando a proteção anti-força bruta do pfSense via cabeçalhos X-Forwarded-For manipulados e tokens anti-CSRF para…
 mind2hex/cve-2019-17240-bludit-3.9.2-auth-bruteforce-bypass
Bludit 3.9.2 bypass de força bruta de autenticação
 mbadanoiu/cve-2020-13941
CVE-2020-13941: Abusando de caminhos UNC em ambientes Windows no Apache Solr
 shoucheng3/asf__james-project_cve-2022-22931_3-6-0
Servidor de email Java modular que suporta IMAP, SMTP, POP3 e JMAP com implantação em Docker, arquitetura distribuída e gerenciamento via CLI para…
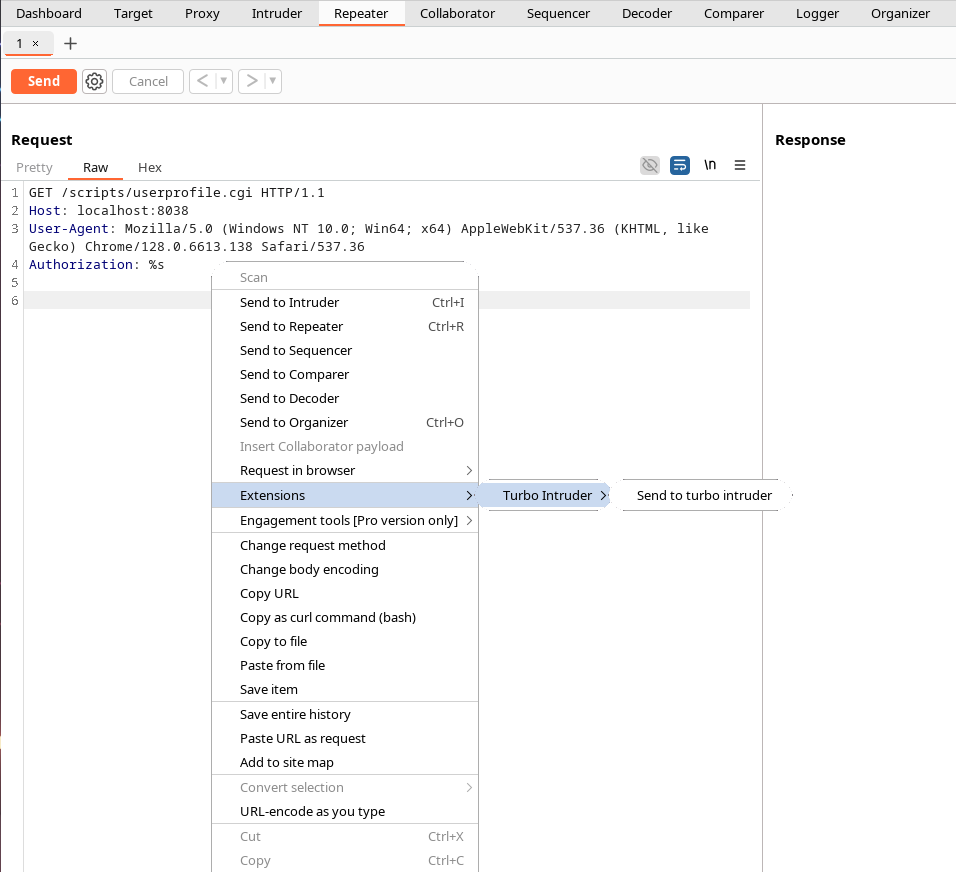 savsch/poc_cve-2019-0217
Exploit de prova de conceito para CVE-2019-0217, uma condição de corrida no mod_auth_digest do Apache HTTP Server permitindo bypass de autenticação.…
 sajaljat/cve-2023-46449
Prova de conceito de exploit para CVE-2023-46449: IDOR na função de alteração de senha do sistema de gerenciamento de inventário Sourcecodester v1.0,…
 bypazs/cve-2023-26984
Uma vulnerabilidade na função de redefinição de senha do Peppermint v0.2.4 permite que atacantes acessem os e-mails e senhas da página Tickets por…
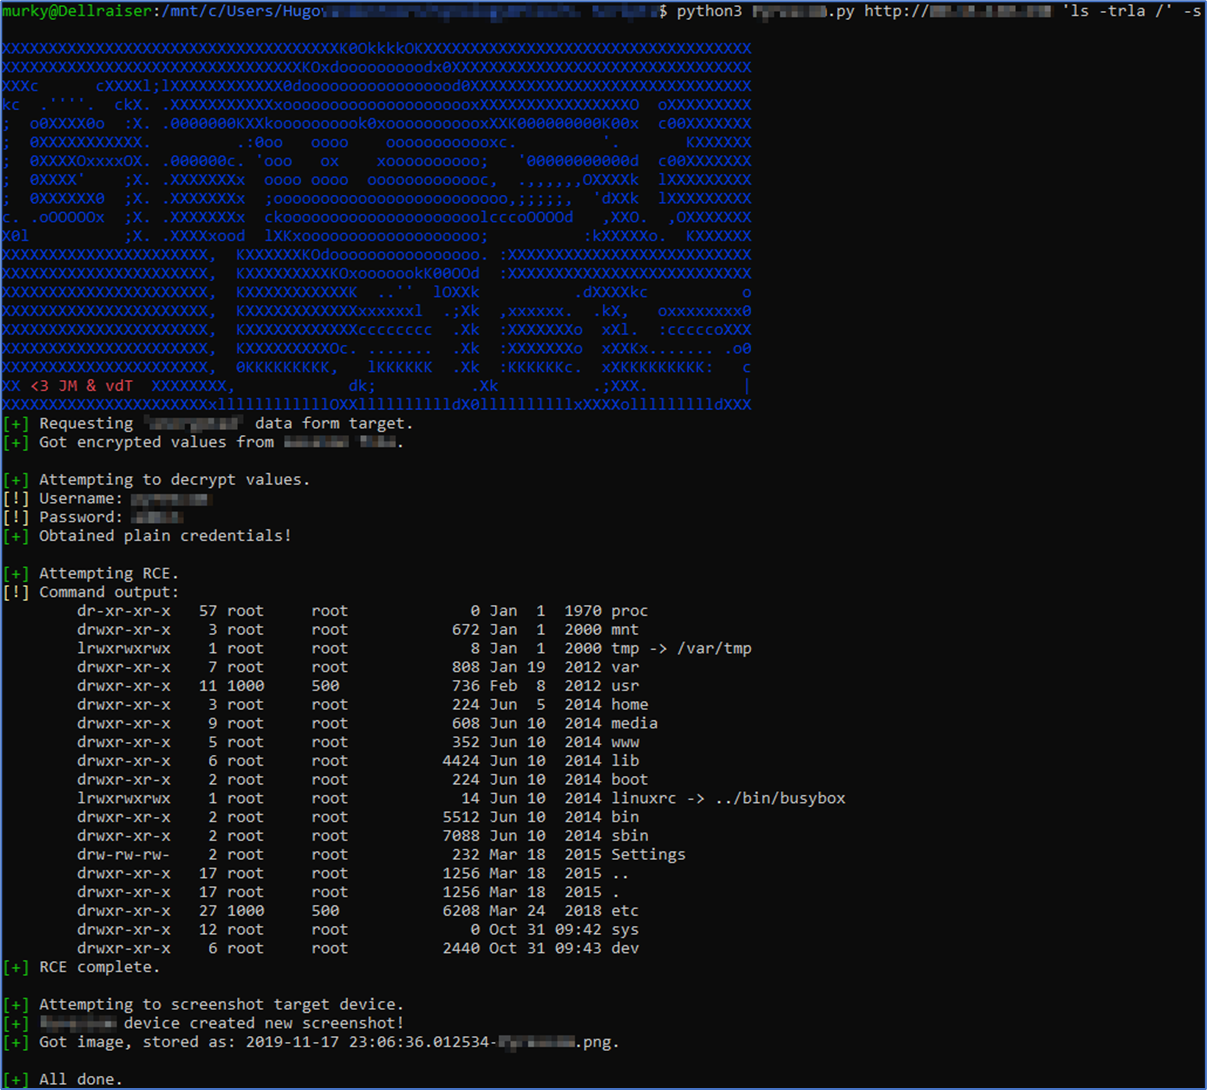 outpost24/pyrescom-termod-poc
Código de prova de conceito do Pyrescom Termod para CVE-2020-23160, CVE-2020-23161 e CVE-2020-23162
 arian91/cve-2025-23369_saml_bypass
contornar a autenticação SAML no GitHub Enterprise