
 #1
Ferramentas MFA, SSO, sem senha, biométricas e provedor de identidade.
Recomendado pelo Kitploit
 ish3ng0m4/cve-2026-24061-telnetd
CVE-2026-24061 Bypass de Autenticação no Telnetd do GNU Inetutils
 t0tooro/cve-2025-24054-lab
Laboratório de blue team: detecção e mitigação do CVE-2025-24054 (divulgação de hash NTLM do Windows) com Sysmon, Wazuh SIEM e Group Policy
 trinadh465/openssl-1_0_1g_cve-2015-3194
Snapshot do código-fonte do OpenSSL 1.0.1g, fornecendo biblioteca criptográfica SSL/TLS e de propósito geral com cifras, digests e manipulação de…
 fr3d-/moodle-token-stealer
CVE-2019-14830
 derrickschoen/laravel-framework
Fork de laravel/framework 10.50.2 com CVE-2026-48019 (injeção CRLF na regra de email padrão) retroportado para ValidatesAttributes::validateEmail.…
 elevenpaths/latch-plugin-openvpn-as
Plugin Latch para OpenVPN Access Server que permite autenticação de dois fatores (2FA) para proteger conexões VPN com senhas de uso único baseadas em…
 kajzingerakos/cve-2026-25253
Prova de conceito de exploit para CVE-2026-25253, demonstrando execução remota de código com um clique no OpenClaw por meio de roubo de token de…
 kit-lang/packages/kit-jwt
Codificação e decodificação de JSON Web Token (JWT) para Kit
 bimboxh4/cve-2025-66039_cve-2025-61675_cve-2025-61678_reepbx
Esta vulnerabilidade permite que atacantes remotos, tanto autenticados quanto não autenticados, executem código remoto em instâncias FreePBX…
 1872892142/jboss-autopwn-1
JBoss Autopwn como apresentado no BlackHat Europe 2010 - esta versão incorpora a CVE-2010-0738 a vulnerabilidade de bypass de autenticação do JBoss…
 minh3102011/cve-2026-18963_analyst
Laboratório baseado em Docker para reproduzir o CVE-2026-18963 do Keycloak, incluindo configuração da versão vulnerável, criação de realm e análise…
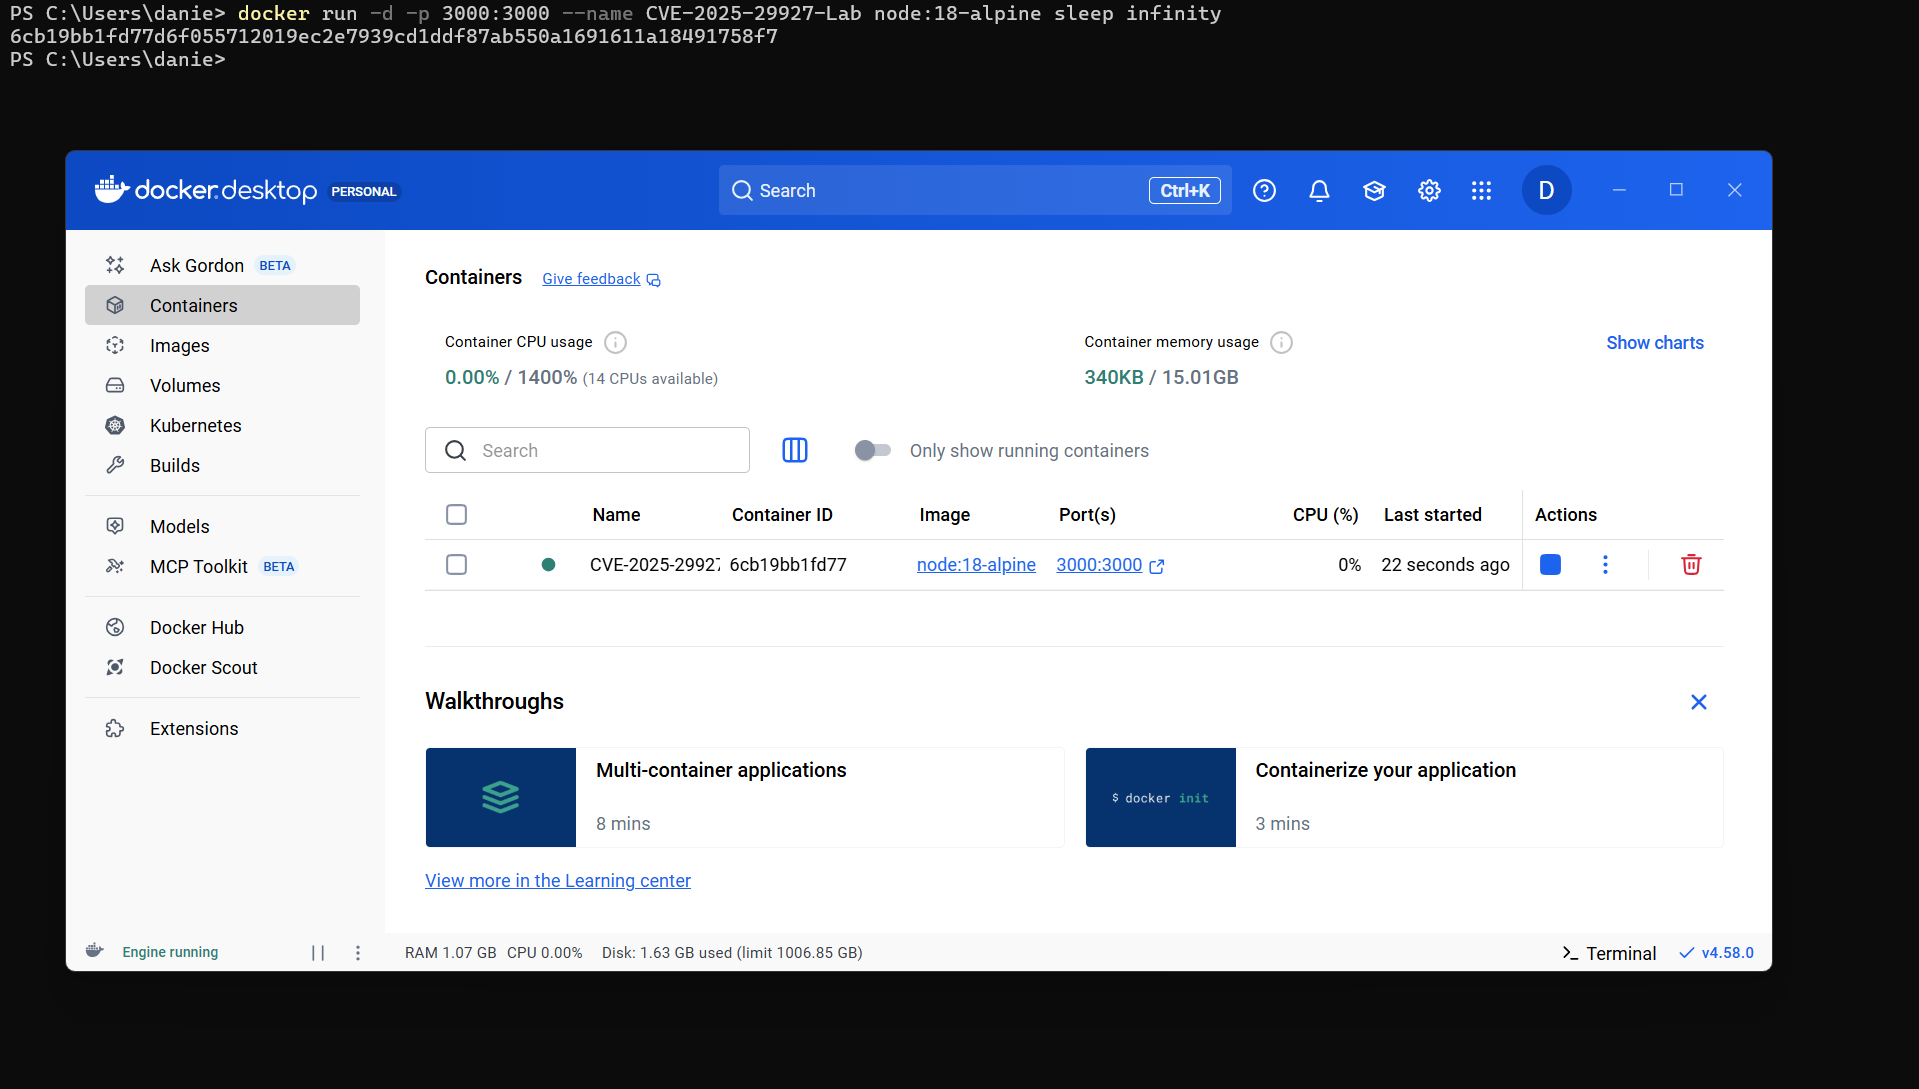 danielhallbro/cve-2025-29927-nextjs-bypass-poc
Uma Prova de Conceito para CVE-2025-29927 demonstrando um bypass de middleware em versões do Next.js anteriores à 13.5.9
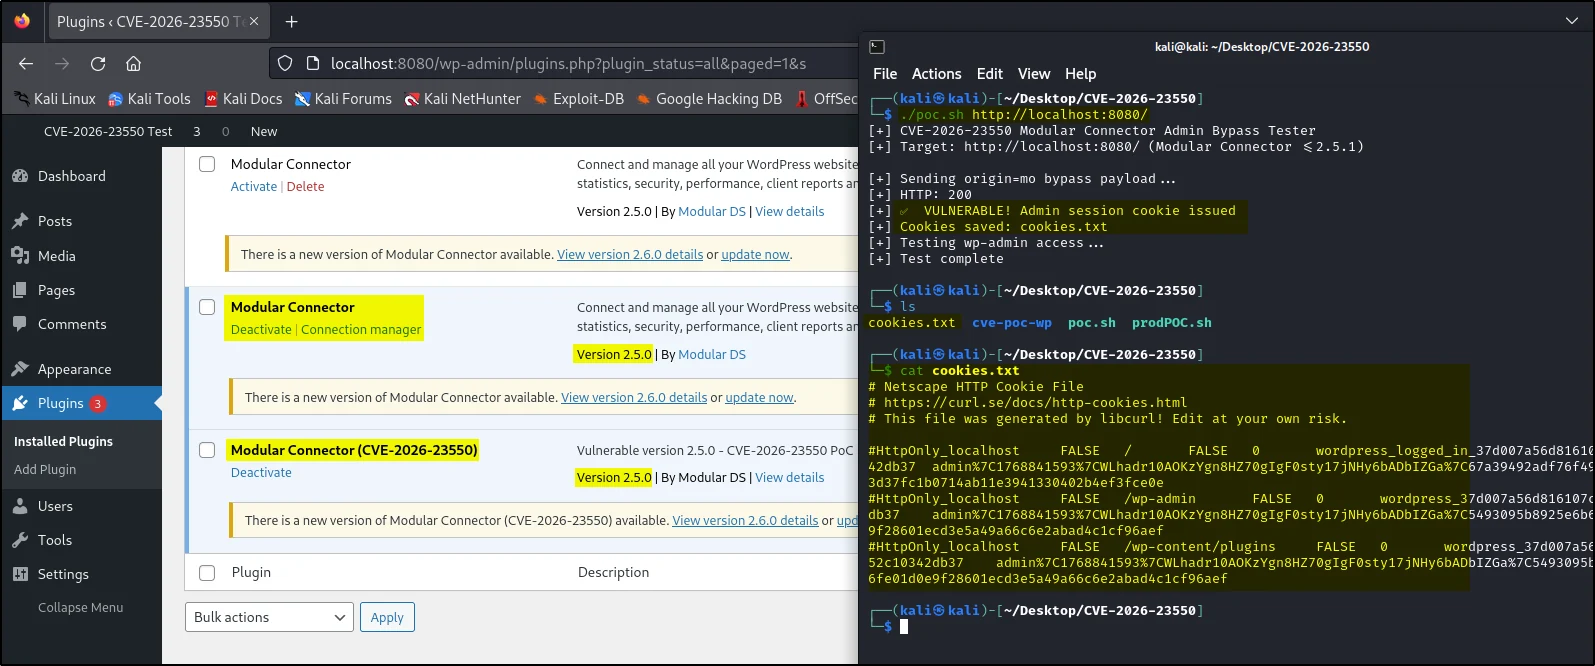 thetorjancaptain/cve-2026-23550-poc
CVE-2026-23550 - Plugin WordPress Modular DS **Acesso de Administrador Não Autenticado**
 kartik2005221/cve-2025-58434-poc
Prova de conceito de exploração para CVE-2025-58434, demonstrando tomada de conta não autenticada no Flowise através de tokens de redefinição de…
 yuxblank/cve-2022-2466---request-context-not-terminated-with-graphql
Prova de conceito para CVE-2022-2466 demonstrando o encerramento não autenticado do contexto de requisição GraphQL em Quarkus/SmallRye, contornando…
 0xf3d0rq/cve-2017-7921
CVE-2017-7921 é uma vulnerabilidade crítica (pontuação CVSS: 9.8) que afeta vários modelos de câmeras IP e DVR da Hikvision, divulgada pela primeira…
 ptechamanja/cve-2026-29000-pac4j-jwt-auth-bypass
Prova de Conceito (PoC) para uma vulnerabilidade de bypass de autenticação que afeta aplicações que utilizam pac4j-jwt com JWE (JSON Web Encryption).
 phaedrik/cve-2023-23397-poc
Dois POCs que criei para a vulnerabilidade CVE-2023-23397 Outlook NTLM, para uso interno.








