
 #1
Ferramentas MFA, SSO, sem senha, biométricas e provedor de identidade.
Recomendado pelo Kitploit
 xqi1337/poc-cve-2026-0073
CVE-2026-0073 - PoC de Bypass de Autenticação Mútua Wireless do ADB
 biitts/cve-2026-56782-gorse-auth-bypass
CVE-2026-56782 — Gorse <0.5.10 despejo/restauração de BD não autenticado (admin_api_key fail-open). Lab + PoC, verificado e2e.
 covepseng/cve-2026-43515-poc
Prova de Conceito de exploração para CVE-2026-43515 (bypass de restrição do Apache Tomcat).
 x41sec/pam_pkcs11
pam_pkcs11 Correção de bug
 muhammedhussein17/keycloak
Pesquisa de segurança que divulga a CVE-2026-9794, uma falha de enumeração de client ID não autenticada no Keycloak SAML ECP por meio de oráculo…
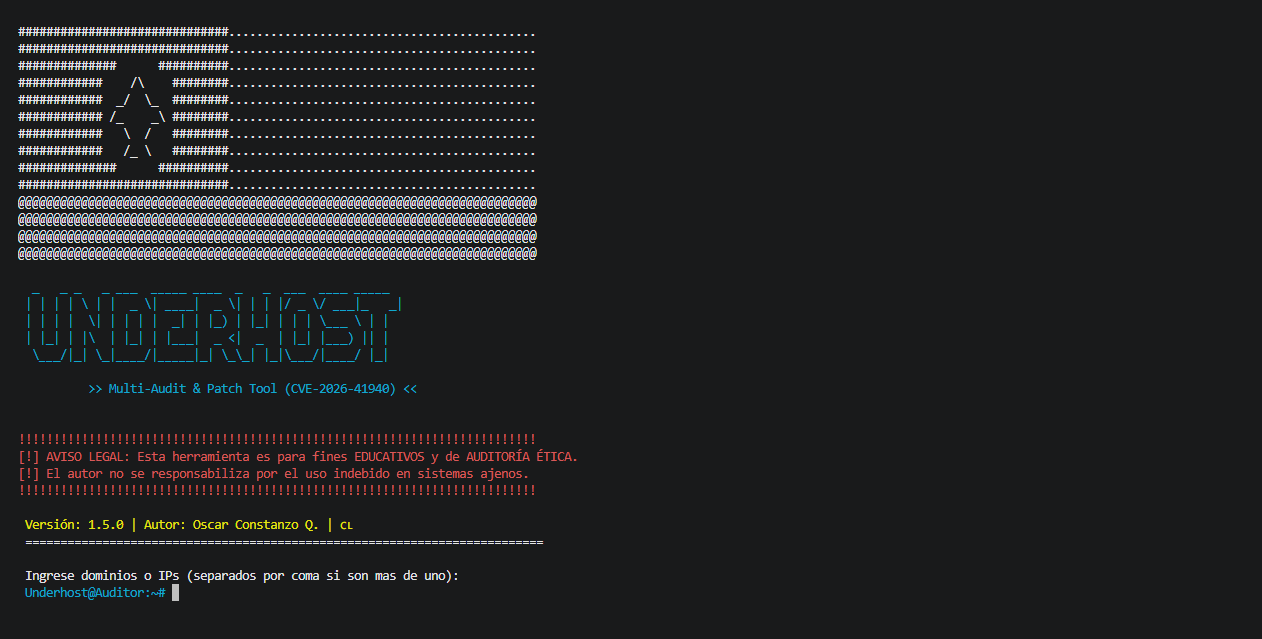 underh0st/cpanel-audit-remediation-tool
Auditoria e ferramenta de resposta a incidentes para a vulnerabilidade CVE-2026-41940
 wingerbijay/cve-2021-27876
Exploit de RCE não autenticado para o Agente Veritas Backup Exec (CVE-2021-27876/77/78) — bypass de autenticação SHA para SYSTEM via NDMP
 xshadow-here/cve-2026-8181
CVE-2026-8181 | Burst Statistics 3.4.0 - 3.4.1.1 - Bypass de autenticação para assumir conta de administrador
 musa-xvi/active-directory-badsuccessor
Uma sala TryHackme cobrindo a exploração do CVE-2025-53779 usando windows.
 corelight/petitpotam
Detecta ataques de relay NTLM por meio do exploit PetitPotam usando Zeek, distinguindo tentativas bem-sucedidas e malsucedidas ao analisar códigos de…
 sh4den/cve-2025-48827
Este repositório contém um exploit de prova de conceito para CVE-2025-48827, uma vulnerabilidade crítica de bypass de autenticação que afeta o…
 0xdaeras/flowise-cve-2025-58434-chain-59528
FlowiseAI CVE-2025-58434 & CVE-2025-59528 exploit PoC, demonstrando ATO não autenticado via vazamento de token de redefinição, seguido por RCE…
 aykhan32/cve-2026-51788
Advertência detalhada do CVE-2026-51788 sobre uma vulnerabilidade DoS no cleverange_auth v0.1.10, com análise técnica, pontuação CVSS e orientação de…
 rootdirective-sec/cve-2026-44338-lab
Laboratório baseado em Docker demonstrando bypass de autenticação CVE-2026-44338 na API Flask legada do PraisonAI. Inclui serviços vulneráveis e…
 michaeladamgroberman/cve-2026-28766
CVE-2026-28766: Autenticação Ausente no Endpoint de Conta de Usuário — Gardyn Home Kit (ICSA-26-055-03)
 ssh-mitm/ssh-mitm
Espelho movido — veja GitHub e Codeberg
 dokter69/cve-2025-2563
Exploit multi-threaded para CVE-2025-2563 direcionado a escalonamento de privilégios não autenticado no plugin WordPress User Registration &…
 hieuminhnv/cve-2026-29198-poc
Prova de conceito de exploit para CVE-2026-29198: injeção NoSQL na autenticação OAuth2 do Rocket.Chat, permitindo escalonamento de privilégios em…








